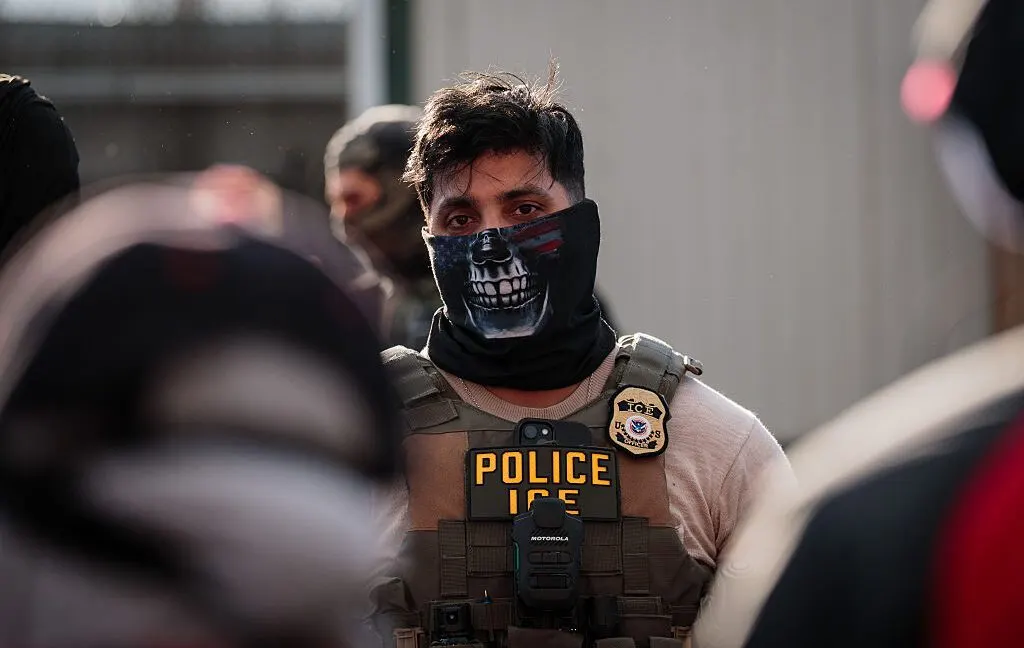
Büyük bir veri sızıntısı, İç Güvenlik Bakanlığı (DHS) ve bağlı ajanslarda çalışan 41,000'den fazla kişinin bilgilerini ortaya çıkardı. Bu sızıntı, e-posta adresleri, telefon numaraları ve ofis adresleri gibi kişisel bilgilerin yanı sıra, gizli ve izleme programlarına dair hassas detayları da içeriyor. Sızıntı, DHS'in nasıl yapılandığına ve nasıl çalıştığına dair önemli bilgiler sunuyor.
Sızdırılan Bilgilerin İçeriği
Sızdırılan kayıtlar, DHS'in kendisi ile birlikte Göçmenlik ve Gümrük Uygulamaları (ICE) ve ABD Gümrük ve Sınır Koruma (CBP) gibi yedi bileşen ajansı kapsıyor. Bu verilerin en son 19 Ağustos 2026'da güncellendiği bildiriliyor. Dağıtılmış Gizlilik Derneği (DDoSecrets) ve siber güvenlik araştırmacısı maia arson crimew, bu verileri WIRED için önceden inceledi. Verilerin, "Barış Departmanı" adını kullanan bir grup tarafından elde edildiği belirtildi.
DDoSecrets ve "Icepick" Arşivi
DDoSecrets, sızdırılan arşivi "Icepick" adıyla yayınladı. Yapılan açıklamada, verilerin DHS'in Okta giriş sisteminden alındığı ifade ediliyor. Hackerlar, dosyalarla birlikte yaptıkları notta, "Onların bilgileri var, bu yüzden bizim de onların bilgilerine sahip olmamız adil," şeklinde bir ifade kullandılar.
Okta'nın Açıklamaları
Okta'nın bir sözcüsü, sistemlerinde herhangi bir güvenlik ihlali olduğuna dair bir bilgiye sahip olmadıklarını belirtti. "Bu raporun farkındayız. Okta güvenlidir ve verilerimizin veya sistemlerimizin tehlikeye girdiğine dair herhangi bir kanıt yok," dedi.
DHS'in Eleştirileri Bastırma Çabaları
Bu sızıntı, DHS'in eleştirmenlerine karşı agresif bir şekilde hareket ettiği bir dönemde gerçekleşti. Bakanlık, anonim sosyal medya kullanıcılarını açığa çıkarmak, protestoculara ait müşteri kayıtlarını elde etmek ve gazetecilere yönelik izleme araçları için mahkeme emirleri almak gibi girişimlerde bulundu. Trump yönetiminin ikinci döneminin başlangıcından bu yana, DHS ve federal hükümet, çalışanlarının isimlerini ve yüzlerini gizlemeye yönelik adımlar atıyor. Ayrıca, kamu çalışanlarına dair temel bilgilerin, yani isimler ve unvanlar gibi bilgilerin yayınlanmasını da "doxing" olarak tanımlamayı genişletti.
Önceki İhlaller ve Güvenlik Endişeleri
Bu sızıntı, ShinyHunters adlı bir hacker grubunun neredeyse her FBI çalışanının ve ailelerinin kişisel bilgilerini çaldığını iddia ettiği bir ihlalin ardından gerçekleşti. Güvenlik güçleri, bu grubun bir parçası olduğu iddia edilen bazı şüphelileri tutukladı ve başka birini gözaltına aldı.
Sonuç olarak, bu sızıntı, DHS'in iç işleyişine dair önemli bilgileri açığa çıkarırken, siber güvenlik alanında ciddi endişelere yol açıyor. Bu tür veri ihlalleri, kamu güvenliği ve bireylerin gizliliği açısından ciddi tehditler oluşturuyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.