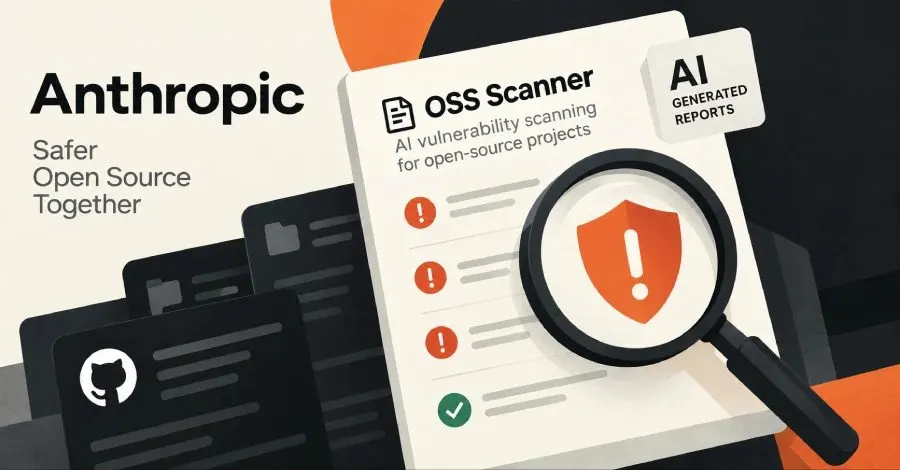
Anthropic, açık kaynak projelerini korumak amacıyla OSS Scanner adlı ücretsiz bir güvenlik tarayıcısını tanıttı. Bu hizmet, kullanıcıların isteğe bağlı olarak katılabileceği bir sistem ile, yapay zeka (AI) teknolojisi kullanarak açık kaynak ekosisteminin güvenliğini artırmayı hedefliyor.
OSS Scanner Nedir?
OSS Scanner, Anthropic'in Claude modeliyle elde ettiği deneyimlerden faydalanarak geliştirilmiş bir güvenlik tarayıcısıdır. Bu sistem, projelere düzenli ve kapsamlı güvenlik taramaları sunarak, açık kaynak yazılımlarındaki potansiyel zayıflıkları tespit etmeyi amaçlıyor. Katılan projeler, bu hizmetten herhangi bir ücret ödemeden faydalanabilecek.
Nasıl Çalışır?
Anthropic, OSS Scanner ile elde edilen raporların tamamen model tarafından üretileceğini ve insan incelemesine ihtiyaç duymayacağını belirtti. Bu durum, taramaların daha hızlı ve sık yapılmasına olanak tanıyacak. Raporların, Claude Mythos gibi güçlü AI modelleri tarafından oluşturulması bekleniyor.
Proje yöneticileri, OSS Scanner'ın GitHub deposuna bir pull request açarak ve gerekli bilgileri içeren bir YAML yapılandırma dosyası ekleyerek sisteme dahil olabilirler. Bu dosyada yer alması gereken bilgiler arasında:
- Klonlanacak git deposunun bağlantısı
- Ana iletişim kişisinin e-posta adresi
- Projeyi kuracak Dockerfile'ın depo içindeki yolu
Ek Bilgiler ve İsteğe Bağlı Özellikler
YAML dosyasına eklenebilecek isteğe bağlı bilgiler arasında, raporların kopyalarının gönderileceği ek e-posta adresleri, rapor e-postalarını şifrelemek için GPG anahtarı ve test edilmesi gereken kodları belirten bir tehdit modeli dosyasının yolu yer alıyor. Ayrıca, kullanıcılar, hata raporlarını almak istemediklerini belirtmek için "disabled: true" ayarını yapabilirler.
Şu an itibarıyla toplamda 116 pull request gönderildi. Diğer güvenlik raporlama programlarının aksine, Anthropic, bulgular üzerinde 90 günlük bir açıklama süresi uygulamayı düşünmüyor. Ancak, elde edilen raporlar daha sonra insan tarafından doğrulanırsa, 90 gün sonra bu bilgilerin açıklanabileceği belirtiliyor.
Gelecekteki Hedefler
Anthropic, dünya çapında önemli yazılım projelerinde 29,000'den fazla potansiyel güvenlik açığı tespit ettiğini ve bunlardan 6,000'den fazlasının proje yöneticilerine bildirildiğini duyurdu. Ayrıca, bu süreçte 584 danışmanlık raporu oluşturuldu. Şirket, AI teknolojisinin kötü niyetli aktörler tarafından kullanılma potansiyelinin arttığını göz önünde bulundurarak, savunma araçlarını güçlendirmeyi ve güvenlik açıklarını hızla düzeltmeyi hedefliyor.
Sonuç olarak, OSS Scanner'ın tanıtılması, açık kaynak projelerinin güvenliğini artırmak için önemli bir adım olarak değerlendiriliyor. Anthropic, iki yıl içinde AI'nın savunma mekanizmalarını güçlendireceğini ve güvenli yazılımlar geliştirmenin daha kolay hale geleceğini öngörüyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.