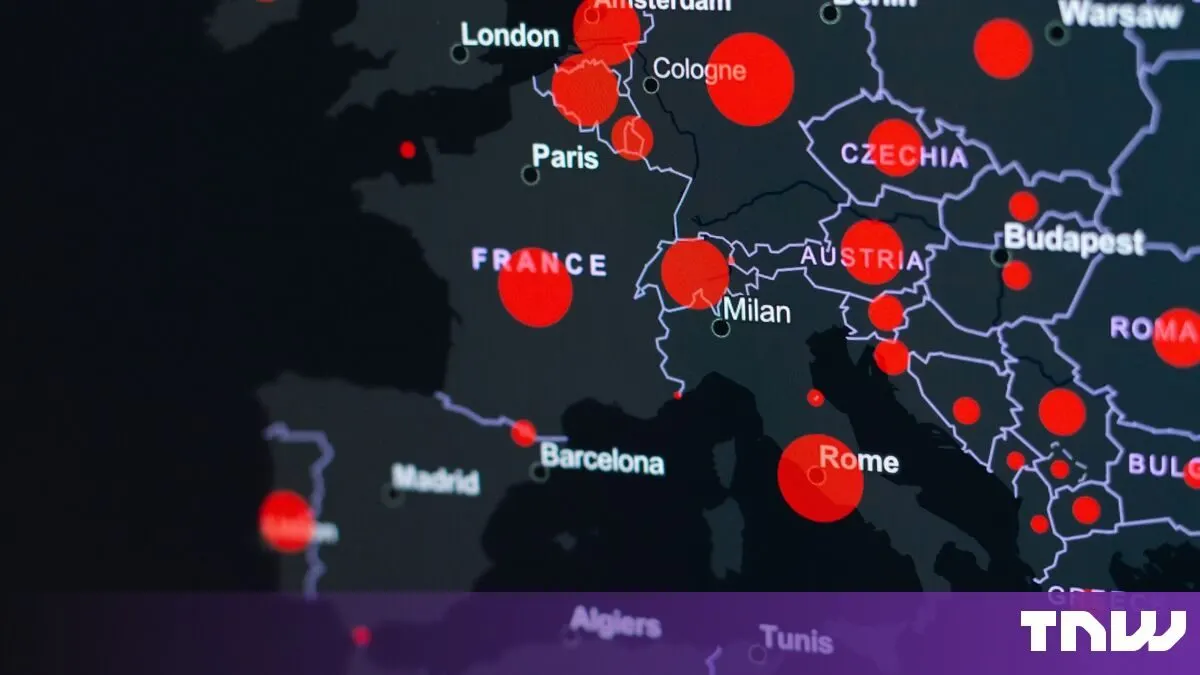
Çarşamba günü Avrupa'daki birçok hükümet, hastane ve üniversite web sitesi, PHP programlama dilindeki iki kritik güvenlik açığı nedeniyle kapatıldı. Operatörler, bir düzeltme yayımlanana kadar siteleri çevrimdışı tutmanın, açık kalmaktan daha güvenli olduğuna karar verdi.
Bu kapatmalar, Avrupa Birliği'nin siber güvenlik ajansı CERT-EU'dan gelen bir uyarı sonrası gerçekleşti. Ajans, zamanında güncelleme yapamayan kuruluşların sitelerini kapatmalarını önerdi. PHP geliştiricileri, Çarşamba öğleden sonra iki güvenlik açığını düzelten bir yamanın yayımlandığını duyurdu. Bu açıklar, bir saldırganın sunucuya giriş yapmadan kod çalıştırmasına izin veren, 10 üzerinden 9.2 olarak derecelendirilen güvenlik açıkları arasında yer alıyor.
Almanya'da, federal BT sağlayıcısı ITZBund birçok web sitesini kapattı. Dijital bakanlık sözcüsü, bunun tamamen önleyici bir tedbir olduğunu ve bilinen bir olay olmadığını açıkladı. Fransa İçişleri Bakanlığı, yamanın gelmesini beklerken yerel idarelerin web sitelerini kapattı. Belçika'nın dışişleri bakanlığı, saldırı raporları sonrası kendi web sitelerini çevrimdışı bıraktı, ancak ulusal siber merkez Belçika sitelerinde herhangi bir saldırı kaydedilmediğini bildirdi.
Hollanda, en geniş kesintilerden birini yaşadı. Ulusal siber ajansı, kendi web sitesini kapatırken, diğerleri de onu takip etti. Rotterdam Limanı, hükümet portalı Overheid.nl, futbol federasyonu KNVB, beş büyük siyasi partinin web siteleri ve çok sayıda hastane çevrimdışı oldu.
Finlandiya'nın devlet BT merkezi Valtori, hükümetin kamu web hizmetlerini önlem amacıyla kapattı. Herhangi bir ihlal belirtisi bulamadıklarını belirttiler. Danimarka'da ise, yerel BT şirketi Kombit, ulusal okul iletişim platformu da dahil olmak üzere birçok hizmeti kapattı.
Wikipedia da bu durumdan etkilenmedi. Wikimedia Vakfı, açıkların destekledikleri her PHP sistemini etkilediğini belirtti ve güvenli bir şekilde yamanana kadar bazı sistemleri kapattıklarını ekledi.
Siber güvenlik ajansları, sitelerin karşılaştığı tehlikeler konusunda hemfikir değildi. Cloudflare'ın teknoloji müdürü Dane Knecht, şirketin erken aşamalarda saldırılar gördüğünü ve acil bir çözüm olarak güvenlik duvarı kurallarını güncellediğini bildirdi. Diğer bazı ajanslar ise daha temkinli bir yaklaşım sergiledi. Belçika'nın siber merkezi, Finlandiya'nın Valtori'si ve Avustralya'nın siber ajansı, herhangi bir kötüye kullanım görmediklerini bildirdi.
Araştırmacılar, gerçek tehlikenin ölçekten kaynaklandığını belirtti. PHP, bilinen programlama dillerinin yaklaşık üçte ikisini çalıştıran web sitelerinin temelini oluşturuyor ve WordPress gibi popüler içerik yönetim sistemlerinin de arkasındaki motor. Saldırganlar, hedeflerini tek tek seçmek yerine, savunmasız sunucuları tarayarak tüm interneti tarayabilirler.
Yapay zeka, tehditleri daha da keskinleştiriyor. King’s College London'dan kıdemli araştırmacı Lukasz Olejnik, saldırganların açıkları yapay zeka yardımıyla hızlı bir şekilde kullanabileceğini belirtti. "Ölçek çok büyük. Yapay zeka ile kötüye kullanım anında ve büyük ölçekte gerçekleşebilir," dedi.
Alarm sadece Avrupa ile sınırlı kalmadı. Avustralya, Japonya ve Britanya'daki siber ajanslar, PHP kullanıcılarını hemen yamanın yapılması veya sitelerin kapatılması konusunda uyardı. Britanya'nın Ulusal Siber Güvenlik Merkezi, hızlı bir şekilde düzeltemeyecekleri sistemleri kapatmalarını istedi. 4chan forumu ve bazı Avrupa üniversiteleri de çevrimdışı oldu.
PHP, gönüllüler tarafından sürdürülen, ücretsiz ve açık kaynak bir yazılımdır. Programcı Rasmus Lerdorf tarafından 30 yıl önce oluşturulmuş ve internetin en yaygın kullanılan teknolojilerinden biri haline gelmiştir. Bu yaygınlık, içindeki iki açığın bir anda bu kadar çok şeyi çevrimdışı bırakabilmesinin nedenidir.
Avrupa güvenlik ekipleri, kendilerinin de AB kodundaki açıkları bulmak için yapay zeka kullandıklarını belirterek, aynı araçların şu anda saldırganların savunucuların hızına yetişmekte zorlandığı bir hızda hareket etmelerine olanak tanıdığını vurguladılar.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.