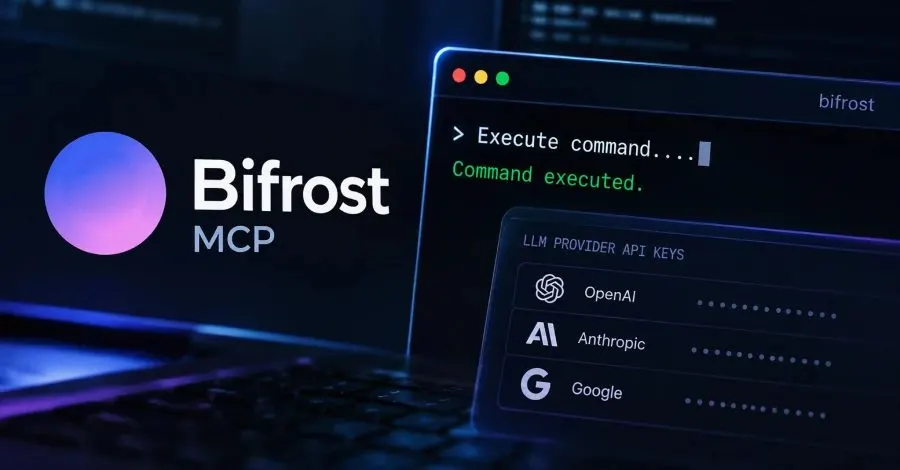
Bifrost, 20'den fazla büyük dil modeli (LLM) sağlayıcısına istekleri yönlendiren açık kaynaklı bir AI geçidi olarak, kritik bir güvenlik açığına maruz kalmış durumda. CVE-2026-90898 koduyla izlenen bu açık, kimlik doğrulaması yapılmamış bir saldırganın yalnızca bir HTTP isteği ile geçit sunucusunda rastgele komutlar çalıştırmasına olanak tanıyor.
Açığın Detayları ve Etkileri
Bu güvenlik açığı, yönetim kimlik doğrulaması devre dışı bırakıldığında (varsayılan yapılandırma), Bifrost'un 2.1.0 sürümünden önceki tüm sürümlerini etkiliyor. Açığın CVSS puanı 9.8 olarak belirlenmiş. JFrog Güvenlik Araştırma ekibinden Yuval Moravchick, saldırganın /api/mcp/client yönetim API uç noktasına kimlik doğrulaması gerektirmeyen bir POST isteği göndererek bir stdio türü MCP istemcisi kaydedebileceğini belirtti. Bifrost, belirtilen komutu hemen başlatıyor ve bu işlem, geçit süreci kullanıcısı olarak gerçekleştiriliyor.
Kullanıcı ve API Anahtarları Üzerindeki Tehdit
Resmi Docker görüntüsünde, bu kullanıcı "appuser" olarak tanımlanıyor. Geçit, her bağlı sağlayıcı için API anahtarlarını depoladığından, geçitte komut çalıştırmak, saldırgana bu kimlik bilgilerine erişim sağlıyor. Bifrost'un varsayılan yapılandırmasında yönetim API'si localhost'a bağlanıyor, bu da yerel makine ile sınırlı bir maruziyet sağlıyor. Ancak resmi Docker görüntüsü 0.0.0.0 adresine bağlandığından, eğer port yayınlanırsa yönetim API'si dışarıdan erişilebilir hale geliyor.
Güncelleme ve Önlemler
Operatörlerin, kimlik doğrulaması yapılmamış bir çağrıcının stdio MCP istemcisi kaydetmeye çalıştığında 403 hatası dönen transports/v2.1.0 sürümüne güncellemeleri öneriliyor. Hemen güncelleme yapamayanların ise governance.auth_config.is_enabled değerini true olarak ayarlamaları, güçlü kimlik bilgileri kullanmaları ve yönetim dinleyicisini güvenilmeyen ağlardan uzak tutmaları tavsiye ediliyor.
İkinci Açık ve Geçmişteki Saldırılar
Aynı araştırma ekibinden Or Peles tarafından bulunan ikinci bir açık, CVE-2026-86242 koduyla izleniyor ve kimlik doğrulaması gerektirmeyen bir saldırganın HTTP URL'si olan özel bir eklenti kaydetmesine olanak tanıyor. Bifrost, bu dosyayı indirip geçici bir paylaşılan nesne olarak yazıyor ve Go'nun plugin.Open işlevi aracılığıyla yüklüyor. Her iki açık da varsayılan olarak kimlik doğrulaması devre dışı bırakıldığı için aynı temel nedene dayanıyor.
Sonuç
Bifrost'taki bu güvenlik açıkları, kimlik doğrulaması devre dışı bırakıldığında ciddi tehditler oluşturuyor. Geçit, güvenlik önlemlerini artırmak ve güncellemeleri uygulamak için acil bir müdahale gerektiriyor. Kullanıcıların, kimlik bilgilerini korumak adına mevcut sistemlerini gözden geçirmeleri ve gerekli önlemleri almaları büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.