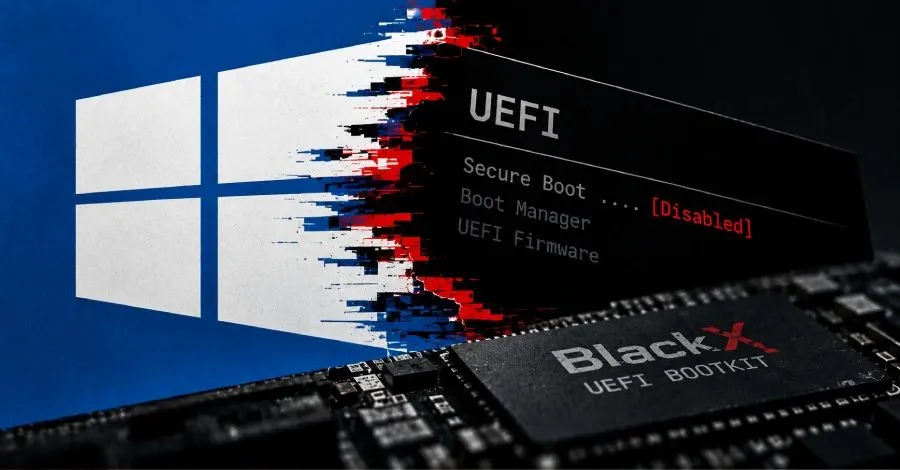
Yeni bir UEFI bootkit olan BlackX, Orta Asya'daki diplomatik kuruluşları hedef alarak dikkat çekiyor. Özellikle Tacikistan, Özbekistan ve Türkmenistan'daki diplomatik kuruluşları hedef alan bu siber saldırıların, Çin ile bağlantılı APT41 adlı bir devlet destekli hacker grubu tarafından gerçekleştirildiği düşünülüyor. Kaspersky'nin yayımladığı teknik rapora göre, BlackX, Microsoft Windows'un başlangıç savunmalarını aşmayı ve uzun vadeli gizli erişim sağlamayı amaçlıyor.
BlackX ve BlackLotus Arasındaki Bağlantı
BlackX, daha önce 2022 yılında siber suç forumlarında reklamı yapılan ve 2023'te ESET tarafından resmi olarak doğrulanan BlackLotus'un güncellenmiş bir versiyonu olarak değerlendiriliyor. BlackLotus, CVE-2022-21894 olarak izlenen ve Baton Drop olarak bilinen bir güvenlik açığını kullanarak kötü amaçlı kodları işletim sistemi başlamadan önce yüklemeye yarıyor. Ancak, bu açığın başarılı bir şekilde istismar edilmesi için saldırganın ya yönetici ayrıcalıklarına sahip olması ya da hedef cihaza fiziksel erişim sağlaması gerekiyor.
Güvenlik Önlemleri ve Yetersizlikler
Microsoft, bu tür bir bootkit'in kullanımının esasen bir kalıcılık ve savunma aşma mekanizması olduğunu belirtiyor. Bu tür bir tehditten tamamen kurtulmak için, yalnızca en son güncellemeyi yüklemek yeterli değil. Kullanıcıların, Microsoft'un Güvenli Boot iptal önlemlerini manuel olarak uygulamaları gerekiyor. Örneğin, "Windows Production PCA 2011" sertifikasını Güvenli Boot UEFI Yasaklı Listesi'ne eklemeleri gerekiyor.
Kaspersky, birçok kuruluşun bu adımları atlaması nedeniyle saldırganların Baton Drop açığını hala kullanabildiğini belirtiyor. Araştırmacılar, bu sertifikanın 19 Ekim 2026'da süresinin dolduğunu ancak bu durumun, açıkları kullanarak kötü amaçlı yazılımların yüklenmesini engellemediğini ifade ediyor.
BlackX'in Yüklenmesi ve Çalışma Şekli
Saldırganlar, hedef ağlara girdikten sonra BlackX'i yüklemek için belirli dosyaları bırakıyor. Bu dosyalar arasında, yükleme için gerekli olan dosyaları ve dizeleri içeren şifrelenmiş bir uzantısız dosya bulunuyor. Yükleyici, komut satırı aracılığıyla çalıştırılıyor ve ardından ek dosyalar sistem ve UEFI bölümlerine bırakılıyor. BlackX, CVE-2022-21894 açığını kullanarak, enfekte olan cihazlarda kötü amaçlı EFI dosyalarını yüklemeyi amaçlıyor.
Siber Casusluk ve Ekstra Tehditler
BlackX, yalnızca güvenlik çözümlerini etkisiz hale getirmekle kalmıyor, aynı zamanda siber casusluk için kullanıcı modunda bir yükleme de gerçekleştiriyor. İki tür kötü amaçlı yazılım gözlemlenmiş: Birincisi, uzaktan erişim trojanı olan ve Google Drive gibi platformlar üzerinden komut ve kontrol işlevi gören bir yükleme. İkincisi ise, "googleupdate.exe" dosyası aracılığıyla yüklenen bir DLL dosyasıdır. Bu DLL, bir Rust yüklemesini başlatıyor ve daha fazla DLL eklentisi almak için iletişim kuruyor.
Sonuç
BlackX bootkit'i, siber güvenlik alanında ciddi bir tehdit oluşturmaya devam ediyor. Bu tür tehditler, güvenlik önlemlerinin yeterince uygulanmadığı durumlarda özellikle tehlikeli hale geliyor. Kullanıcıların, sistemlerini korumak için gerekli güncellemeleri ve manuel önlemleri almaları kritik önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.