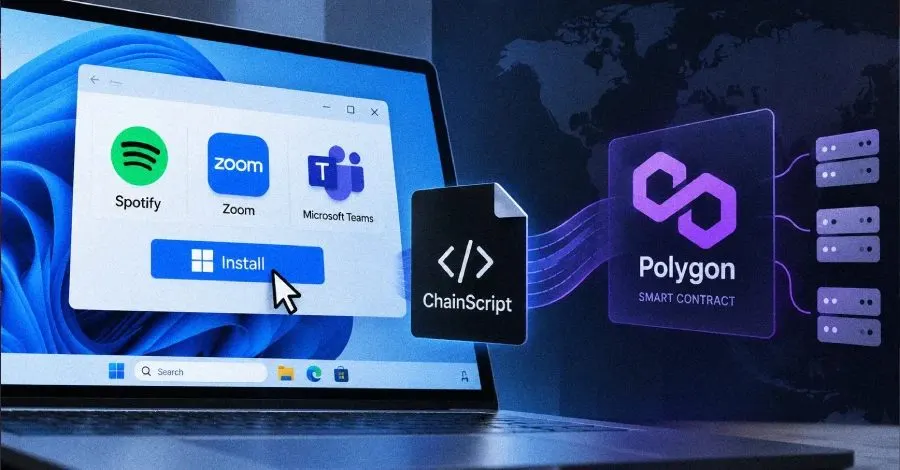
Siber saldırganlar, ClickFix benzeri tuzaklar kullanarak daha önce belgelenmemiş bir uzak erişim trojanı (RAT) olan ChainScript'i dağıtıyor. Blackpoint Adversary Pursuit Group araştırmacıları, ChainScript'in farklı yapım adları altında göründüğünü ve Spotify, Zoom Workplace ve Microsoft Teams gibi yazılımlar olarak kendini tanıttığını belirtiyor.
ChainScript'in Özellikleri
ChainScript, tam özellikli bir RAT olup, operatöre geniş uzaktan erişim imkanı sağlıyor. Bu erişim, etkileşimli CMD ve PowerShell, dosya işlemleri, ekran görüntüsü alma, yükleme ve kripto para cüzdanı sayımı gibi işlemleri içeriyor. Ayrıca, uzaktan JavaScript çalıştırma yeteneği de sunuyor.
Saldırı zincirinin başlangıç noktası, ClickFix tuzağıdır ve bu tuzak, zararlı bir Windows yükleyicisinin indirilip çalıştırılmasına yol açıyor. Yükleyici, Spotify olarak gizlenmiş bir dosya olan "ComponentTask33-4d14e6ac.msi" aracılığıyla Node.js çalışma zamanını yükleyerek ChainScript JavaScript ajanını başlatıyor. Bu süreç, gizli PowerShell ve VBScript aşamalarıyla gerçekleştiriliyor.
Dağıtım ve Yükleme Süreci
PowerShell betiği, çeşitli bileşenleri, yani çalışma zamanını, ajan kaynağını, yapılandırmayı ve diğer yardımcı ikili dosyaları, "%LOCALAPPDATA%" klasöründeki farklı Microsoft görünümündeki yollar boyunca dağıtıyor. VBScript, ChainScript için ana başlatıcı olarak görev yapıyor. Çalışan ajan, bir zamanlanmış görev aracılığıyla kullanıcı düzeyinde kalıcılık sağlıyor ve Registry Run anahtarıyla yedekleme yapıyor.
ChainScript çalıştırıldığında, WebSocket üzerinden C2 sunucusuna bağlanıyor ve ek görevler alarak tehdit aktörüne ele geçirilmiş sisteme doğrudan kontrol sağlıyor. Desteklenen komutlar, kendini güncelleme ve kalıcılığı kaldırma imkanı da sunuyor.
Değişken Altyapı Kullanımı
Bu bulgular, siber saldırganların, etkisiz hale getirme çabalarına karşı direnmek ve kesintisiz operasyonlar sağlamak amacıyla giderek daha esnek ve merkeziyetsiz bir altyapı benimsediklerini gösteriyor. Blackpoint, ChainScript'in, geliştirme çerçevelerini ve blockchain tabanlı C2 keşfini kullanarak altyapı döngüsünü mümkün kılan yeni bir kötü amaçlı yazılım modeli olduğunu ifade ediyor.
ClickFix ile Siber Saldırılar
Bu açıklama, siber saldırganların HBO Max'in resmi Reddit hesabını ele geçirip, ClickFix saldırılarını başlatmak için kötü amaçlı reklamlar yayımladığı bir dönemde geldi. Bu saldırılar, Windows ve macOS cihazlarını bilgi çalan kötü amaçlı yazılımlarla enfekte ediyor. MacOS için, PasteSwitch adı verilen kampanya, MacSync ve Atomic macOS Stealer (AMOS) gibi zararlı yazılımlar dağıtırken, Windows tarafında ise Amatera Stealer ve kripto para klipleri gibi zararlı yazılımlar yayılmakta.
Sonuç olarak, siber güvenlik tehditleri giderek daha karmaşık hale gelirken, kullanıcıların dikkatli olmaları ve güvenilir kaynaklardan yazılım indirmeleri önem taşıyor. ChainScript gibi yeni RAT'lerin ortaya çıkması, siber saldırganların daha gelişmiş yöntemler kullanarak hedef sistemlere sızma çabalarının arttığını gösteriyor. Bu tür saldırılara karşı korunmak için güncel yazılımların kullanılması ve güvenlik önlemlerinin alınması kritik öneme sahip.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.