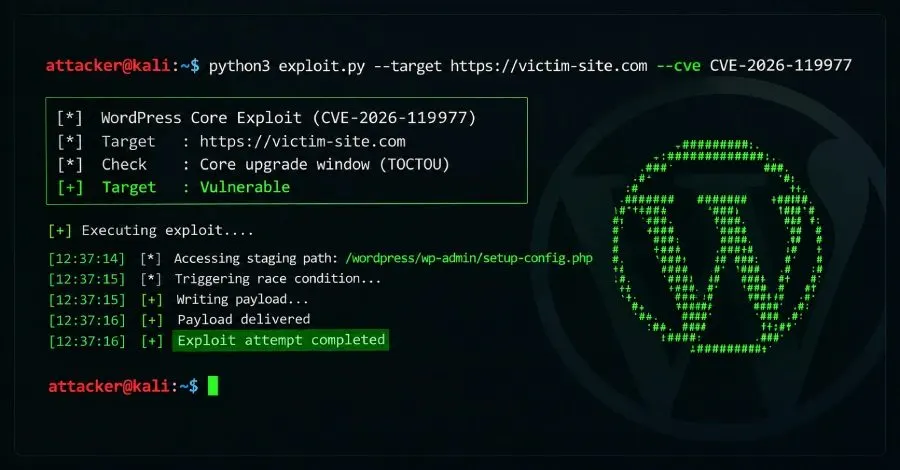
Amerika Birleşik Devletleri Siber Güvenlik ve Altyapı Güvenlik Ajansı (CISA), WordPress çekirdeğinde bulunan bir güvenlik açığını, Bilinen İstismar Edilen Zafiyetler (KEV) kataloğuna ekledi. Bu zafiyetin, aktif olarak istismar edildiğine dair kanıtlar olduğu belirtiliyor.
Yüksek öneme sahip olan bu güvenlik açığı, CVE-2026-119977 koduyla takip ediliyor ve CVSS puanı 8.1 olarak değerlendiriliyor. Açık, zamanlama koşulu (Time-of-check Time-of-use - TOCTOU) ile ilgili bir yarış koşulu (race condition) içeriyor ve etkilenen sunucularda rastgele kod çalıştırılmasına olanak tanıyabiliyor. Bu zafiyet için düzeltmeler, geçen ayın sonlarında yayımlandı.
CISA, "WordPress çekirdeği, güncelleme penceresi sırasında kimlik doğrulaması yapılmamış saldırganların sunucuda kod çalıştırmasına izin verebilecek bir TOCTOU yarış koşulu zafiyeti içeriyor" açıklamasında bulundu. Bu durum, tam paket çekirdek güncellemeleri sırasında kullanılan tahmin edilebilir, web erişimine açık sahneleme yollarından kaynaklanıyor.
Geçtiğimiz hafta, Wordfence, bu güvenlik açığının istismar edilmesi için site üzerinde bir hesaba ihtiyaç olmadığını bildirdi. Ancak, saldırganın tam bir çekirdek güncellemesi sırasında kısa bir zaman diliminde istismar gerçekleştirmesi gerekiyor.
Kamusal duyurunun yapıldığı ilk 21 saat içinde, WordPress güvenlik şirketi, sahneleme "setup-config.php" kurulum yollarını hedef alan 18,500'den fazla talep kaydetti. Yazının yazıldığı sırada, son 24 saat içinde zafiyeti istismar etmeye çalışan 12,632 saldırı engellendi.
Previdian'dan alınan telemetri verileri, Birleşik Krallık'ta konumlandırılmış bir IP adresinden üç istismar girişiminin kaydedildiğini gösteriyor. İstismar olayları, 30 Ekim 2026 tarihinde gözlemlendi.
CISA'nın istismarı resmi olarak onaylamasıyla birlikte, Federal Sivil İdare Dairesi (FCEB) ajanslarının düzeltmeleri uygulamak için 6 Kasım 2026'ya kadar süreleri bulunuyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.