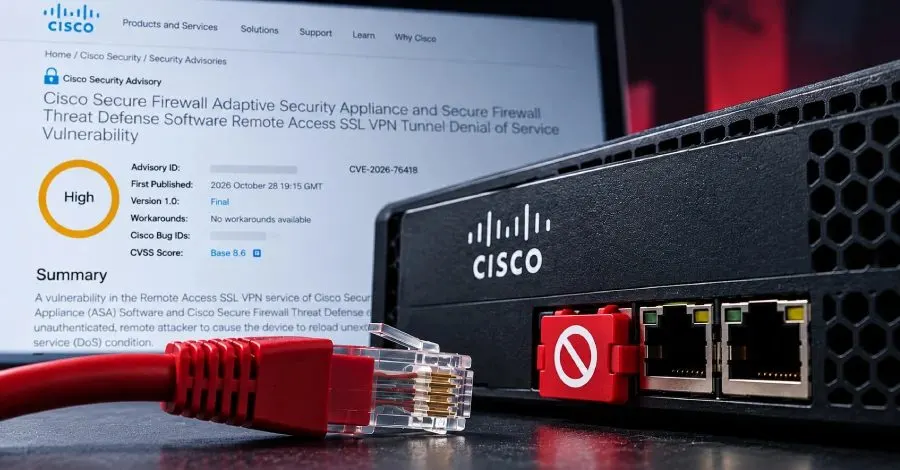
Cisco, Secure Firewall Adaptive Security Appliance (ASA) ve Secure Firewall Threat Defense (FTD) yazılımlarında yer alan ve aktif olarak istismar edilen yüksek öncelikli bir güvenlik açığını gidermek için güncellemeler yayınladı. Bu güvenlik açığı, CVE-2026-76418 kodu ile tanımlanmakta ve CVSS puanlama sisteminde 8.6 olarak derecelendirilmektedir. Başarılı bir istismar, kimlik doğrulaması yapılmamış bir uzaktan saldırganın cihazı beklenmedik bir şekilde yeniden yüklemesine yol açarak hizmet reddi (DoS) durumuna neden olabilir.
Güvenlik Açığının Kaynağı
Cisco'nun açıklamasına göre, bu sorun, ASA ve FTD yazılımlarının Uzaktan Erişim SSL VPN hizmetinde kök salmaktadır. Şirket, "Bu güvenlik açığı, bir tünel grubunda ikincil kimlik doğrulaması yapılandırıldığında mantık hatalarından kaynaklanmaktadır," dedi. Saldırganlar, SSL uzaktan erişim VPN'ine bağlanırken özel olarak hazırlanmış bir istek göndererek bu açığı istismar edebilir. Başarılı bir istismar, saldırganın etkilenen cihazın yeniden yüklenmesine neden olabilir ve bu da bir DoS durumu yaratır.
Etkilenen Yazılım Sürümleri
Cisco, bu açığın etkilediği yazılım sürümlerini şu şekilde listeledi:
- Cisco Secure Firewall ASA Yazılımı 9.16 ve öncesi - 9.16.4.104 ile düzeltildi
- Cisco Secure FTD Yazılımı 7.0 ve öncesi - 7.0.11 ile düzeltildi
Güncellemeler, 9.18, 9.20, 9.22, 9.23 ve 9.24 sürümleri için de mevcuttur. Kullanıcıların, cihazlarının hangi sürümde çalıştığını kontrol etmeleri ve gerekli güncellemeleri yapmaları önerilmektedir.
Geçici Önlemler
Cisco, kullanıcıların, eğer DefaultWEBVPNGroup ikincil kimlik doğrulaması kullanmıyorsa, tünel grup listesini devre dışı bırakmalarını veya herhangi bir kullanıcı yapılandırmalı tünel grup listesindeki ikincil kimlik doğrulamasını devre dışı bırakmalarını önerdi. Ayrıca, Cisco Secure FMC veya Cisco Secure FDM yazılımlarında dağıtılan uzaktan erişim VPN politikasını gözden geçirmeleri gerektiği belirtildi.
Yeni Tehditler ve APT Aktörleri
Cisco, bu açıklamanın yanı sıra, UAT-11473 olarak izlenen ileri düzey kalıcı tehdit (APT) aktörünün, Cisco SD-WAN Catalyst Controller örneklerinde kimlik doğrulama atlatma açığı olan CVE-2026-20127'yi silahlandırarak yetkisiz erişim sağladığını da duyurdu. Bu faaliyet, uzay ve uydu hizmetleri, savunma ve havacılık teknolojileri ile politika araştırma sektörlerini hedef almıştır.
Sonuç olarak, Cisco'nun bu güncellemeleri, kullanıcıların güvenliğini artırmak için kritik öneme sahiptir. Kullanıcıların, cihazlarını güncel tutarak bu tür güvenlik açıklarına karşı önlem alması gerekmektedir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.