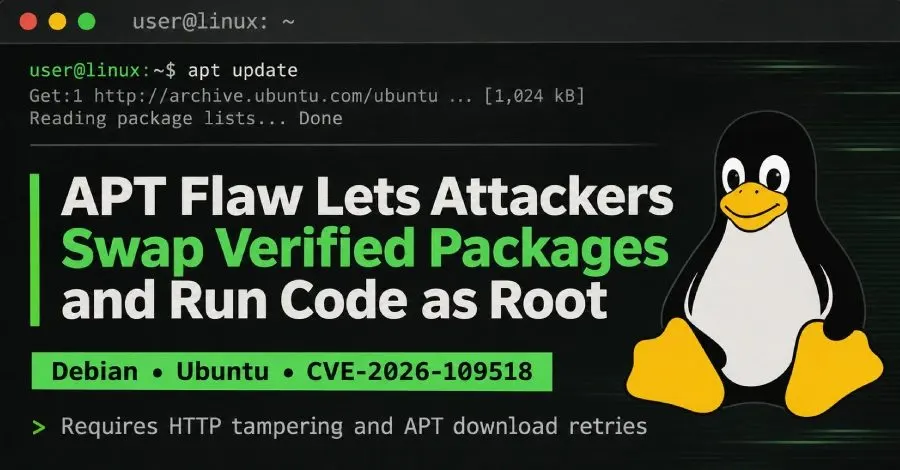
Debian ve Ubuntu işletim sistemlerinin APT paket yöneticisinde bulunan bir güvenlik açığı, saldırganların paket indirmelerini değiştirmesine ve kendi kodlarını root yetkisiyle çalıştırmasına olanak tanıyor. Bu durum, 4 Kasım tarihinde Debian, Ubuntu ve APT geliştiricileri tarafından yayımlanan uyarılarda belirtilmiştir. Saldırının gerçekleşmesi için APT'nin başarısız indirmeleri tekrar denemesi gerekmektedir; bu, Debian 12 ve Ubuntu 22.04 sürümlerinden itibaren varsayılan bir davranış olarak tanımlanmıştır.
APT Açığı ve Etkileri
APT'nin CVE-2026-109518 numaralı güvenlik açığı, Debian tarafından kritik bir sorun olarak nitelendirilmiştir. Debian, bu açığı gidermek için APT'nin güncellenmiş sürümlerini yayımlamıştır. Ubuntu ise, Ubuntu Pro abonelik hizmeti için güncellemelerin yayımlandığını belirtmiştir. Ubuntu 14.04 kullanıcıları, Ubuntu Pro aboneliği varsa, bu güncellemeleri alabilmektedir.
Eski Sürümler ve Riskler
Ubuntu, Debian 11 ve Ubuntu 20.04 gibi daha eski sürümlerin varsayılan olarak bu açığa maruz kalmadığını belirtse de, birçok kullanıcı betiği bu sürümlerde tekrar deneme ayarını (Acquire::Retries) aktif hale getirmiş olabilir. Bu durum, kullanıcıları potansiyel bir riskle karşı karşıya bırakmaktadır.
Güvenlik Güncellemeleri
Debian'ın test aşamasındaki sürümü, 4 Kasım tarihinde hala zayıf olan 3.3.5 versiyonundaydı. Debian 11 için ise, uzun vadeli destek süresi 31 Ağustos'ta sona ermesine rağmen, APT geliştiricileri 2.2.5 numaralı düzeltme sürümünü yayımlamıştır. Ubuntu, bu güvenlik açığını yüksek öncelikli olarak değerlendirmekte ve CVSS 4.0 puanı 7.7 olarak belirlenmiştir.
Saldırı Yöntemi
Saldırgan, APT ile paket sunucusu arasındaki HTTP trafiğini değiştirebilen herhangi biri olabilir; bu, kötü niyetli bir ayna veya proxy aracılığıyla gerçekleşebilir. Saldırı, bilgisayar bir paketi kurarken gerçekleşmektedir. Saldırgan, APT'nin indirmeyi tekrar denemesi için HTTP yönlendirmeleri ve geçici sunucu hataları kullanmaktadır.
Sonuç
APT güvenlik açığı, Debian ve Ubuntu kullanıcıları için ciddi bir tehdit oluşturmaktadır. Kullanıcıların, sistemlerini güncellemeleri ve güvenlik açıklarından korunmak için gerekli önlemleri almaları önemlidir. Üreticilerin yaptığı güncellemelerin uygulanması, bu tür saldırılara karşı etkili bir savunma sağlayacaktır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.