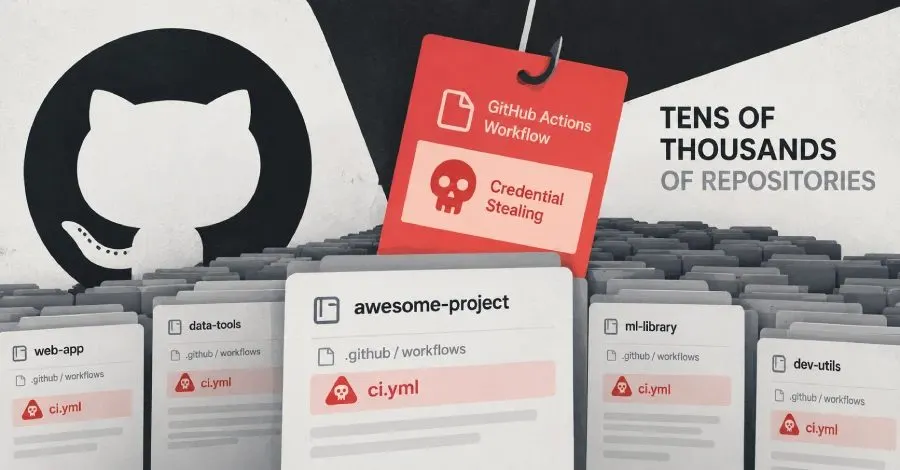
Siber güvenlik alanında yapılan araştırmalar, GitHub üzerinde devam eden bir kimlik bilgisi hırsızlığı kampanyasının detaylarını ortaya koydu. Bu kampanya, iki yüksek profilli açık kaynak geliştirici hesabının ele geçirilmesiyle 340'tan fazla depoya kötü amaçlı bir workflow eklenmesine neden oldu.
Ele Geçirilen Hesaplar ve Kötü Amaçlı Workflow
Takashi Kitao, 18,400 yıldızlı pyxel oyun motorunun yazarı olarak bilinen bir geliştiricinin hesabı kullanılarak, 27 depoya kötü amaçlı bir workflow eklendi. Bu işlem, UTC saatine göre 13:20'de gerçekleşti. Sekiz saat sonra, Uber'in athenadriver'ının orijinal yazarı Henry Wu'nun hesabı kullanılarak, aynı workflow 16 dakika içinde 318 depoya eklendi.
Socket tarafından yapılan açıklamalara göre, 7 Ekim 2026'dan bu yana 500'den fazla GitHub hesabı, bu kötü amaçlı workflow'u on binlerce depoya ekledi. Bu faaliyet, Eylül 2025'te ortaya çıkan GhostAction adlı büyük bir tedarik zinciri saldırısına atfediliyor. Bu saldırı, 327 GitHub kullanıcısına ait 817 depoyu etkileyerek 3,325 gizli bilginin sızdırılmasına yol açtı.
Kötü Amaçlı Workflow'un Detayları
Kötü amaçlı workflow'lar, "Security Audit" veya "GitHub Actions Security" adlarını taşıyor ve hassas verileri belirli bir IP adresine sızdırmak için tasarlanmış. Bu IP adresi, HTTP üzerinden veri gönderimi yapıyor. Ele geçirilen veriler arasında, depoların adlandırılmış GitHub Actions gizli bilgileri, CI/CD gizlilikleri ve bulut, yapay zeka ile SaaS kimlik bilgileri yer alıyor.
Saldırı zinciri şu şekilde işlemiştir:
- Saldırgan, bir geliştiricinin GitHub kimlik bilgilerini elde eder, muhtemelen sızdırılmış bir kişisel erişim token'ı aracılığıyla.
- Depoların workflow dosyaları, gizli bilgileri bulmak amacıyla taranır.
- Kötü amaçlı workflow, kurbanın kimliği altında varsayılan dalda eklenir.
- Yerleşik yük, verileri toplar ve saldırganın kontrolündeki bir noktaya gönderir.
Geliştiricilerin Alması Gereken Önlemler
Geliştiricilerin, 31 Ağustos 2026 tarihinden itibaren depolarını kontrol etmeleri ve bu iki GitHub workflow'unun varlığı halinde tehlike altında olduklarını kabul etmeleri gerekiyor. Ele geçirilmiş GitHub kimlik bilgilerini iptal etmeleri, kimlik bilgilerini değiştirmeleri, kötü amaçlı workflow'u tüm dallardan silmeleri ve enfekte olmuş depoların forklarını kontrol etmeleri önerilmektedir.
Özellikle, henrywoo ad alanındaki 279 fork, bu workflow dosyasını taşımaktadır. Eğer Actions etkinse, sonraki itmeler kimlik bilgisi toplama işlemini tetikleyebilir. Özel forklar ve aşağı akış kopyaları, en fazla risk altında olanlardır. Çünkü özel depolar, genellikle gizli bilgilerin bulunduğu yerlerdir.
Sonuç
Bu olay, açık kaynak projelerinin güvenliğinin ne kadar hassas olduğunu bir kez daha gözler önüne seriyor. Geliştiricilerin, hesap güvenliklerini artırmaları ve olası sızıntılara karşı önlem almaları büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.