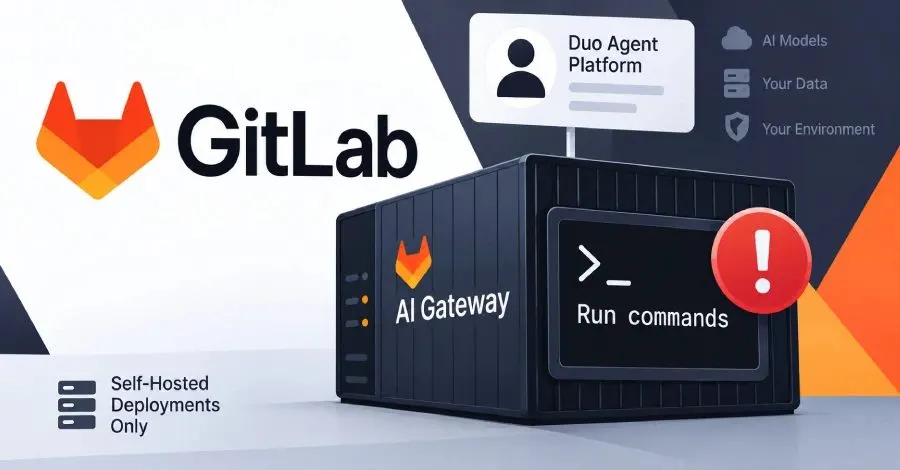
GitLab, kendi AI Gateway sistemlerinde kritik bir güvenlik açığı tespit ettiğini duyurdu. Bu açık, Duo Agent Platform erişimi olan bir kullanıcının belirli koşullar altında gateway üzerinde komut çalıştırabilmesine olanak tanıyordu. GitLab, bu açığın CVE-2026-90970 olarak kaydedildiğini ve 9.9 CVSS puanı ile kritik seviyede olduğunu belirtti.
Hangi Versiyonlar Etkilendi?
Açığın düzeltildiği versiyonlar 19.2.4, 19.3.2 ve 19.4.1 olarak açıklandı. Sadece kendi gateway'lerini barındıran organizasyonların bu güncellemeleri yapması gerekiyor. GitLab.com, GitLab Dedicated ve GitLab tarafından barındırılan gateway kullanan müşterilerin herhangi bir işlem yapmasına gerek bulunmuyor.
Kullanıcıların Alması Gereken Önlemler
Kendi gateway'lerini barındıran müşterilerin, GitLab'ın önerisi doğrultusunda hemen güncelleme yapmaları şiddetle tavsiye ediliyor. GitLab, bu durumu duyurmadan önce kendi kendine barındıran müşterilerine gerekli bilgilendirmeleri yaptı. Ancak, güncellenmemiş gateway'ler için herhangi bir geçici çözüm önerilmedi.
Açığın Detayları ve Riskler
Açık, özel olarak hazırlanmış bir akış yapılandırması aracılığıyla "prompt template sandbox"'ından kaçış sağlanmasına neden olabiliyor. Bu durum, gateway üzerinde keyfi komutların çalıştırılmasına yol açabilir. Ancak, açığın nasıl kullanılabileceğine dair spesifik koşullar veya kullanıcı rolleri hakkında bilgi verilmedi.
Önceki Güvenlik Açıkları
GitLab, daha önce Şubat ayında da benzer bir açık olan CVE-2026-1868'i düzeltmişti. Bu açık da 9.9 puan ile değerlendirilmişti ve yine bir kullanıcı tarafından rapor edilmişti. Her iki açık da template motoru zayıflıkları kategorisine giriyor ve GitLab, bu yeni açığı bildiren kullanıcıyı HackerOne üzerinden ödüllendirdi.
Sonuç olarak, GitLab müşterileri, güvenlik açıklarından etkilenmemek için güncellemelerini hızlıca yapmalıdır. Özellikle kendi AI Gateway'lerini yöneten kullanıcılar için bu durum kritik bir öneme sahiptir. Güncellemeler yapılmadığı takdirde, kullanıcıların sistemleri çeşitli saldırılara açık hale gelebilir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.