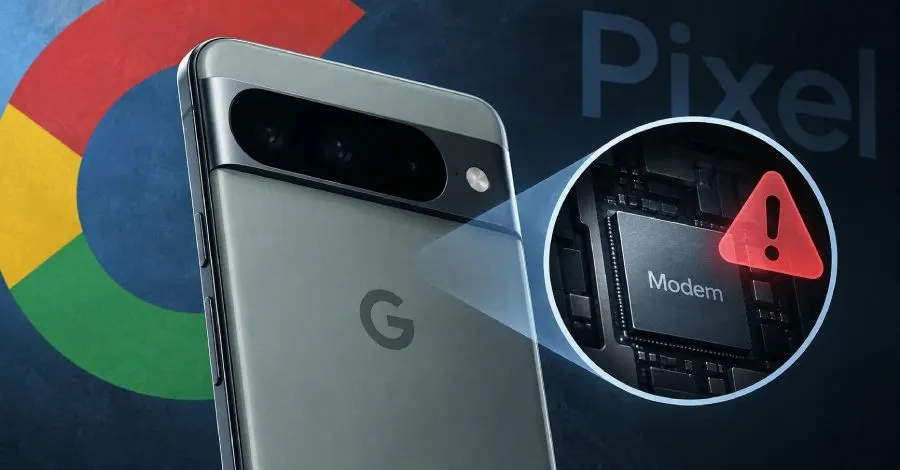
Google, Pixel telefonlarındaki hücresel modemdeki yüksek şiddetli bir güvenlik açığının istismar edildiğini açıkladı. CVE-2026-58704 olarak takip edilen bu zafiyet, yetki yükseltme açığı olarak sınıflandırılıyor ve CVSS puanı 8.0 olarak belirlenmiş.
Güvenlik Açığının Detayları
Güvenlik açığı, hücresel modem içinde bir mantık hatasından kaynaklanan bir izin atlatma durumu olarak tanımlanıyor. NIST Ulusal Güvenlik Açığı Veritabanı'na göre, bu durum uzaktan (yakın/komşu) yetki yükseltmesine yol açabiliyor ve bu işlem için ek bir yürütme yetkisi gerekmiyor. Kullanıcı etkileşimi olmadan bu açığın istismar edilebileceği belirtiliyor.
Sınırlı Hedefli İstismar
Google, Salı günü yaptığı bir duyuruda, CVE-2026-58704'ün "sınırlı, hedefli bir istismar altında olabileceğine" dair işaretler bulduğunu belirtti. Ancak, bu istismarın doğası ve arkasındaki tehdit aktörünün kimliği hakkında daha fazla bilgi paylaşmadı.
Diğer Güvenlik Güncellemeleri
CVE-2026-58704 dışında, Google Eylül 2026 güncellemeleri kapsamında toplamda 109 güvenlik açığını ele aldı. Bu açıkların 88'i yetki yükseltmeye, 10'u bilgi ifşasına, 9'u uzaktan kod yürütmeye ve 2'si hizmet reddi (DoS) saldırısına olanak tanıyor. Ayrıca, çekirdek bileşenlerinde iki yüksek şiddetli yetki yükseltme açığı (CVE-2026-56914 ve CVE-2026-58773) ve çeşitli Pixel bileşenlerinde 46 kritik şiddetli zafiyet bulunuyor.
Kullanıcıların Yapması Gerekenler
Belirtilen güvenlik açıklarını kapatmak için 2026-09-05 veya daha sonraki güvenlik yamanma seviyelerine sahip güncellemelerin yüklenmesi gerekiyor. Kullanıcıların cihazlarını güncellemek için Ayarlar > Güvenlik ve gizlilik bölümüne gitmeleri öneriliyor.
Önceki Güvenlik Açıkları
Haziran 2026'da Google, Android'in Framework bileşeninde yüksek şiddetli bir açığı (CVE-2025-48595, CVSS puanı: 8.4) düzeltmek için yamalar yayınlamıştı ve bu açığın aktif istismar altında olduğu belirtilmişti.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.