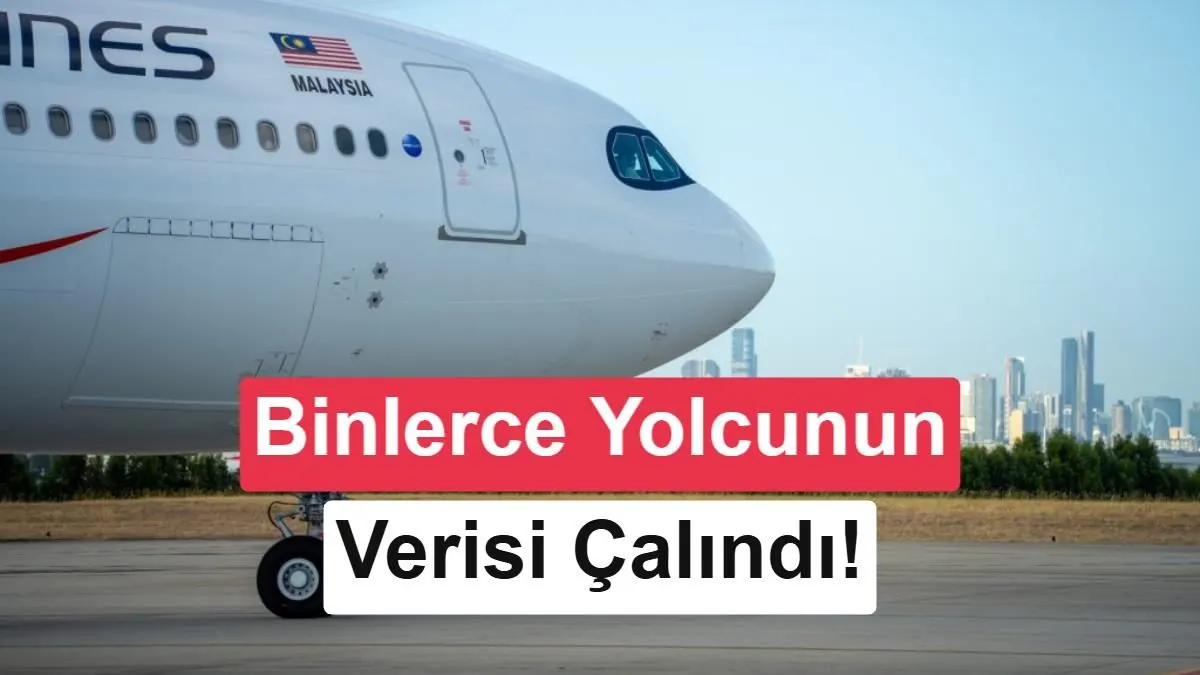
Ağustos 2023 ile Eylül 2026 arasındaki rezervasyon kayıtlarının yetkisiz erişime uğradığı bir veri ihlali olayı, birçok havayolu şirketinin müşteri bilgilerini tehlikeye attı. Bu olayda, yolcuların isimleri, rezervasyon numaraları ve uçuş bilgileri gibi kişisel verilerin yanı sıra bazı durumlarda e-posta adresleri, telefon numaraları, pasaport bilgileri ve sadakat programı üyelik numaraları da açığa çıkmış olabilir.
Amadeus Kaynaklı Veri İhlali
Amadeus, havacılık sektöründe kullanılan bir rezervasyon ve dağıtım sistemidir. Son günlerde, bu sistemin güvenlik ihlalleri yaşadığı ve birçok havayolu şirketinin etkilendiği bildirilmektedir. İlk olarak Hong Kong merkezli Cathay Pacific, 30 Ekim'de yaptığı açıklamada yaklaşık 53 bin rezervasyonun bu ihlaldan etkilendiğini duyurdu. Ardından, Japan Airlines, Korean Air, Asiana Airlines, All Nippon Airways, Condor ve Malaysia Airlines gibi diğer önemli havayolu şirketleri de benzer veri sızıntılarını açıkladı. Singapore Airlines ise yaklaşık 46 bin rezervasyon kaydının güvenlik ihlalinden etkilenmiş olabileceğini belirtti.
Kişisel Verilerin Güvenliği
Veri ihlali sırasında pasaport ve iletişim bilgileri gibi kritik verilerin ele geçirilmiş olabileceği düşünülse de, kredi kartı bilgileri ve şifreler gibi finansal verilere dair bir bulguya rastlanmadığı vurgulanıyor. Singapore Airlines, Amadeus'un kendilerine banka hesabı veya kredi kartı bilgilerinin açığa çıkmadığını bildirdi. Bu durum, yolcular için bir nebze rahatlatıcı bir haber olsa da, kişisel verilerin güvenliği hala tehlikede.
Türkiye'deki Havayolu Şirketleri
Türkiye'deki havayolu şirketleri arasında Türk Hava Yolları (THY) ve Pegasus'un da Amadeus ile iş birliği yaptığı bilinmektedir. Ancak bu şirketlerin, sızıntıdan etkilenen sistemleri kullanıp kullanmadığı henüz netlik kazanmadı. Amadeus, havacılık sektörünün birçok farklı alanına yönelik çözümler sunduğu için, Türkiye'deki havayolu şirketlerinin bu sızıntıdan ne ölçüde etkilendiği belirsizliğini koruyor.
Kullanıcıların Dikkatli Olması Gerekiyor
Havayolu şirketlerinin etkilenen müşterileri tespit ederek bilgilendirme yapması bekleniyor. Ancak bu süreçte kullanıcıların dikkatli olması son derece önemli. Özellikle isim, uçuş güzergâhı, seyahat tarihi ve rezervasyon numarası gibi bilgilerin bir araya gelmesi, kötü niyetli kişilerin sahte e-postalar veya mesajlar hazırlamasını kolaylaştırabilir. Saldırganlar, yolcuların seyahat tarihlerini ve uçuş bilgilerini bilerek, rezervasyonlarında sorun olduğu veya ek ödeme yapmaları gerektiği yönünde sahte bildirimler gönderebilir.
Bu tür dolandırıcılık girişimlerine karşı dikkatli olunması ve şüpheli bağlantılara tıklanmaması büyük önem taşıyor. Ayrıca, banka ve kredi kartı bilgilerinin ihlalden etkilenmediğine dair bir bulgu bulunmamakla birlikte, finansal hesaplarda olağan dışı hareketlerin takip edilmesi önerilmektedir.
Sonuç
Yaşanan bu veri ihlali, havayolu şirketlerinin müşteri verilerini koruma konusundaki zafiyetlerini bir kez daha gözler önüne seriyor. Yolcuların kişisel bilgilerini korumak için dikkatli olmaları ve resmi kanallar üzerinden iletişim kurmaları büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.