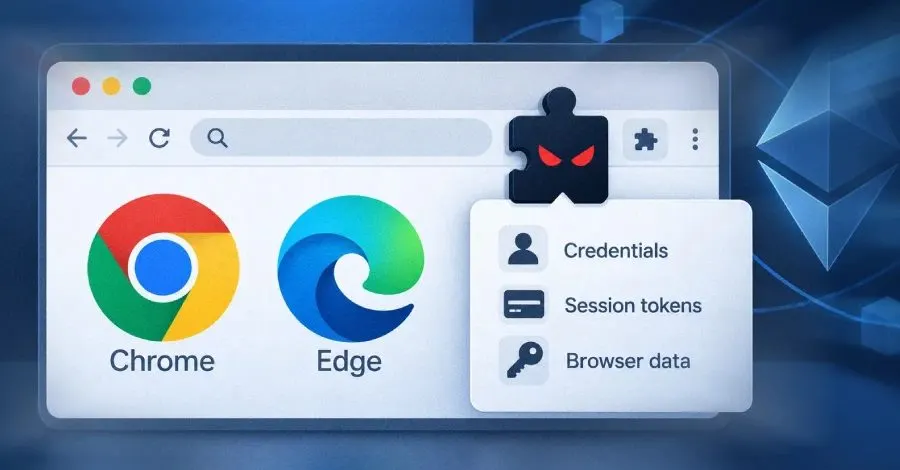
Siber güvenlik araştırmacıları, daha önce belgelenmemiş bir Brezilya bankacılık kötü amaçlı yazılım operasyonunu ortaya çıkardı. KREMLIN adlı bu yazılım, Elastic Security Labs tarafından REF9334 kod adıyla izleniyor ve en az Mayıs 2025'ten beri aktif. Kötü niyetli aktör, Brezilya'daki bir dizi bankayı taklit eden tuzaklar kullanarak Google Chrome ve Microsoft Edge tarayıcılarına zararlı bir uzantı yüklemekte.
KREMLIN'in Çalışma Prensibi
KREMLIN kötü amaçlı yazılımı, çok aşamalı JavaScript yükleyicileri, özel C++ yükleyicileri ve kötü niyetli tarayıcı uzantıları kullanarak kullanıcı kimlik bilgilerini, oturum belirteçlerini ve hassas verileri çalmaktadır. Araştırmacılar, bu yazılımın tarayıcı uzantılarının, Chromium'un bütünlük mekanizmalarını atlayarak güvenli tercihleri manipüle ettiğini ve gereken HMAC'leri yeniden ürettiğini belirtiyor.
Blockchain Kullanımı
Operasyonun belirleyici bir yönü, kötü niyetli aktörün kontrolündeki altyapıyı gizlemek için blockchain teknolojisini kullanması. Ethereum akıllı sözleşmeleri, komut ve kontrol (C2) uç noktalarını ve yükleme konumlarını dinamik olarak güncellemek için kullanılıyor, bu da operasyonun kesintiye uğramasını zorlaştırıyor.
Kötü Amaçlı Yükleme Süreci
KREMLIN'in başlangıç noktası, bir bankacılık, fatura veya şirket belgesi gibi görünen bir JavaScript dosyasıdır. Bu dosya, kurban tarafından manuel olarak çalıştırıldığında, çok aşamalı bir yükleyiciyi devreye sokar. Bu yükleyici, sanal bir makinede çalışmıyorsa, ek yükleri indirip kurarak bir sonraki aşamaya geçer.
İkinci aşama, aşağıdaki dört görevi yerine getirmek için tasarlanmıştır:
- Süreklilik sağlamak için bir zamanlanmış görev oluşturmak
- Ethereum akıllı sözleşmesinden indirme konumlarını almak
- Gerekli dosyaları bu konumlardan indirmek
- Üçüncü aşamayı çalıştırmak
Bu aşamalar sırasında, kötü niyetli tarayıcı uzantısı yükleyici ve "SentinelMemoryScanner.exe" gibi meşru dosyalar kullanılmakta. KREMLIN, aynı zamanda Ethereum akıllı sözleşmesinden iki alan adı alarak, bunların birinden uzantının sürümünü ve kimliğini elde eder.
Tarayıcı Uzantısının Özellikleri
Kötü amaçlı uzantı, C2 sunucusu ile bir WebSocket kanalı kurduktan sonra çeşitli komutları desteklemektedir. Bu komutlar arasında,
- Seçilen veya aktif sekmenin ekran görüntüsünü alıp yüklemek
- Sekmeleri, alan adlarını ve aktif durumu listelemek
- Önceki 15 günden 1,000'e kadar tarayıcı geçmişi kaydını toplamak
- Seçilen veya aktif sayfanın HTML kaynağını çıkarmak ve yüklemek
KREMLIN, ayrıca bir ağ canary kontrolü gerçekleştirerek, kaydedilmemiş bir alan adından sayfa indirmeye çalışır. Eğer geçerli bir yanıt alırsa, bu durum genellikle bir sanal makinede çalıştığını gösterir ve yazılım bu durumda kendini durdurur.
Sonuç
KREMLIN kötü amaçlı yazılımı, kullanıcıların verilerini çalmak için karmaşık bir altyapı kullanmaktadır. Brezilya'da 1,515'ten fazla sistemin etkilendiği tespit edilmiştir. Bu durum, kötü amaçlı yazılımın savunma mekanizmalarını geçici olarak zayıflatmakta ve güvenlik uzmanlarına daha fazla zaman tanımaktadır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.