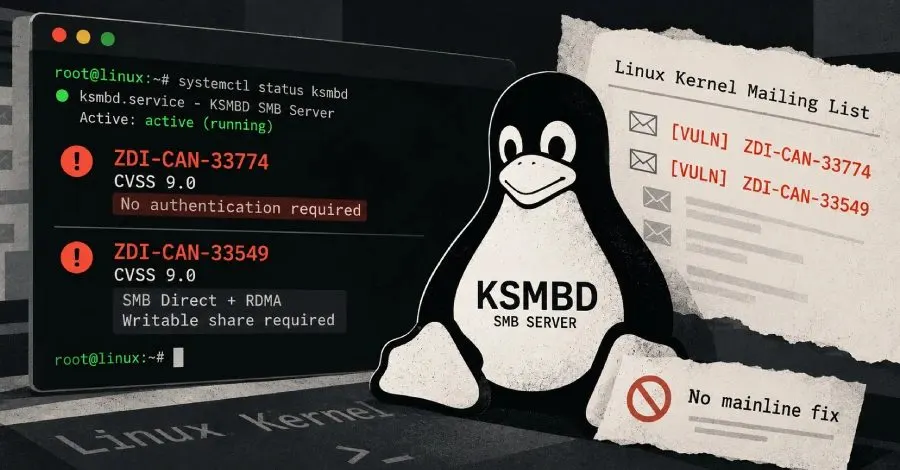
Linux sunucularında yer alan KSMBD, çekirdek tabanlı SMB sunucusu olarak bilinir ve Trend Micro'nun Zero Day Initiative'ı tarafından değerlendirilen CVSS 9.0 puanına sahip iki uzaktan kod çalıştırma açığına maruz kalmıştır. Bu açıkların her ikisi de henüz ana çekirdek için bir düzeltme almadı.
Açıkların Detayları
Açıklardan biri ZDI-CAN-33774 olarak adlandırılmakta ve herhangi bir ağ kimlik doğrulaması gerektirmeden tetiklenebilmektedir. Diğer açık ise ZDI-CAN-33549 olup, SMB Direct taşımacılığı ve RDMA uyumlu bir ağ arayüzü gerektirmektedir.
ZDI-CAN-33549, KSMBD'nin SMB Direct yolundaki bir tamsayı alt akışı (integer underflow) sorunudur. Bir istemci, ilk buffer'ın belirtilen yükten daha uzun olduğu RDMA buffer tanımlayıcıları sağlayarak sunucunun boyut sayacının sarılmasına yol açmakta ve bu da tahsis edilmiş bir buffer'ın sonunu aşan bir bellek kopyası yapılmasına izin vermektedir. Bu açığın tetiklenmesi için üç şart gereklidir: RDMA uyumlu bir arayüz (donanım veya rxe yazılım sürücüsü), yazılabilir bir KSMBD paylaşımı ve SMB Direct'i müzakere eden bir istemci.
ZDI-CAN-33774 Açığının Özellikleri
ZDI-CAN-33774, herhangi bir kimlik doğrulaması gerektirmediği için KSMBD'yi 445 numaralı portta çalıştıran sunucuları tehlikeye atmaktadır. Bu açık, KSMBD'nin işleyici tablosunu atama şeklindeki bir yarış durumundan kaynaklanmaktadır. Kısa SMB1 paketlerinin ardından gelen bir SMB2 paketi, işçilerin SMB1 verilerini SMB2 işleyicisi ile ele almasına neden olarak, daha kısa buffer'ın sonunu aşarak veri okuma işlemi gerçekleştirmektedir. Ayrıca, bir saldırganın bir paylaşıma erişimi olduğunda buffer'ın dışına yazma yolu da mevcuttur.
Düzeltmelerin Durumu
Perşembe günü itibarıyla, her iki açığın da ana çekirdekte veya linux-next adlı entegrasyon ağacında bir düzeltmesi bulunmamaktadır. Linux haber sitesi Phoronix, SMB Direct bakımcısı Stefan Metzmacher'ın ZDI-CAN-33549 için bir düzeltme önerdiğini belirtmiş, ancak bu bilgi başka kaynaklarca henüz doğrulanmamıştır. Ana çekirdek düzeltmeleri genellikle haftalar alarak kararlı dallara ve dağıtım çekirdeklerine ulaşmaktadır. Bu açıkların hiçbiri, kararlı bir düzeltme mevcut olmadıkça CVE kimliği almamıştır.
KSMBD modülünün aktif olup olmadığını kontrol etmek için systemctl status ksmbd veya lsmod | grep ksmbd komutları kullanılabilir. Red Hat Enterprise Linux'un varsayılan olarak KSMBD'yi içermediği, Red Hat'ın destek dokümantasyonunda yer almaktadır.
Yapay Zeka ve Güvenlik Açıkları
ZDI raporları, Trend Micro'nun AI tarayıcısı TrendAI'yi bu açıkların keşifçisi olarak göstermektedir. Linux çekirdeğinin güvenlik dokümantasyonu, Linus Torvalds'ın rehberliğinde Mayıs 2026'da güncellenmiş ve yapay zeka araçlarıyla bulunan hataların zaten kamuya açık olduğu belirtilmiştir. ZDI'nin yönlendirmesi bu mantığı takip etmekte ve kamuya açık mailing list'lere kopyalanmakta, ancak raporlara herhangi bir yamanın eklenmediği gözlemlenmektedir.
Sonuç olarak, KSMBD üzerinde tespit edilen bu iki güvenlik açığı, özellikle kimlik doğrulaması gerektirmemesi nedeniyle ciddi bir tehdit oluşturmaktadır. Kullanıcıların sistemlerini korumak için dikkatli olmaları ve güncellemeleri takip etmeleri önemlidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.