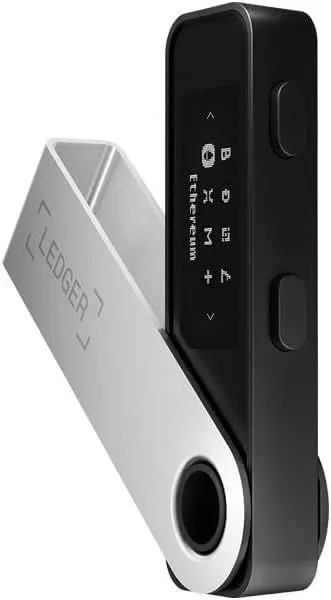
Kripto para tutkunları, Ledger gibi donanım cüzdanları edinmeleri yönünde sıkça uyarılıyor. Ancak, son gelişmeler bu güvenliğin tam anlamıyla sağlanamadığını gösteriyor. Güneydoğu Asya ve Avrupa'daki Ledger satıcılarının, kullanıcıların kurtarma ifadelerini çalmak için eSIM ve LTE modülleri ile donatılmış hacklenmiş cüzdanlar sattığı ortaya çıktı. Bu durum sonucunda kullanıcıların hesaplarından en az 93 milyon doların çalındığı bildiriliyor. Ledger tarafından doğrudan satılan cüzdanların ise bu durumdan etkilenmediği belirtiliyor.
Hedef Alınan Cüzdanlar
İlk hacklenmiş cüzdan, Cryptobilis adlı bir satıcıdan geldi. Bu satıcı, şu anda tüm markalara ait donanım cüzdanlarının satışını durdurmuş durumda. Hacked cüzdan, Malezya'daki bir mağazadan temin edilmiş. Cryptobilis ayrıca Endonezya ve Filipinler'de de satış yapıyor. Araştırmacı Mark Karpelès, hacklenmiş cüzdanlar üzerinde bir süredir çalışıyor ve bu cüzdanlardan birinin Amazon Japonya üzerinden, Çinli bir satıcıdan alındığı ve Malezya'dan gönderildiği tespit edildi. Cryptobilis, Trezor, Coolwallet ve Tangem gibi diğer cüzdan markalarını da satıyor, ancak şu ana kadar Ledger dışındaki cüzdanlarla ilgili bir sorun bildirilmedi.
Kullanıcıların Dikkat Etmesi Gerekenler
Ledger, son 90 gün içinde Cryptobilis'ten cüzdan satın alan kullanıcıların ilk kurulumlarını yapmamalarını öneriyor. Çünkü sorun, bu aşamada özel anahtarların sızdırılmasıyla ilgili. Eğer kullanıcılar bu kurulumları yaptıysa, Ledger, varlıklarını yeni bir cüzdana taşımalarını tavsiye ediyor. Verilerin çalınması, ekran montajının altında esnek bir PCB gizleyerek, ilk kurulum sırasında girilen özel anahtarın piksel görüntülerini yakalamak suretiyle gerçekleşiyor. Bu bilgiler daha sonra eSIM ve LTE modülleri aracılığıyla dışarıya aktarılıyor.
Avrupa'daki Gelişmeler
Almanya'da yaşayan bir teknoloji meraklısı Johannes, MediaMarkt'ta en az iki hacklenmiş cüzdan buldu. İlk cüzdanı satın aldıktan sonra, Asya'daki cüzdanlarla aynı donanım modifikasyonlarına sahip olduğunu tespit etti. Johannes, farklı bir MediaMarkt şubesinden ikinci bir cüzdan aldığında, onun da modifiye edilmiş olduğunu doğruladı. Bu durum, Asya ve Avrupa'daki olayların bağlantılı olabileceğini gösteriyor.
Genişleyen Tehlike
Şu ana kadar bulunan hacklenmiş cüzdanların çoğunun yeni olduğu ve iade edilmiş ürünler olmadığı belirtiliyor. Kötü niyetli kişiler genellikle yeni donanım alıp, değişiklik yaptıktan sonra ürünü mağazaya iade ediyor. Johannes, MediaMarkt'ta çalışan bir personelin cüzdanların stok bilgilerini kontrol etmesini sağladı ve en az bir cüzdanın Avrupa genelinde dağıtım yapan Aqipa GmbH'den geldiği ortaya çıktı. Bu durum, tehlikenin yalnızca MediaMarkt veya Almanya ile sınırlı olmadığını düşündürüyor.
Kullanıcıların Alabileceği Önlemler
Ledger, kullanıcıların cüzdanlarının fiziksel bütünlüğünü nasıl kontrol edebileceklerine dair talimatlar yayımladı. Bu talimatlar, her cüzdan modeli için tüm bileşenlerin fotoğraflarını içeriyor, böylece kullanıcılar ek parçaları dikkatlice inceleyebiliyor. Ayrıca, potansiyel kullanıcıların yalnızca resmi Ledger web sitesinden yazılım indirmeleri gerektiği vurgulanıyor. Ancak, sahte yazılımlarla dolu birçok dolandırıcılık sitesi, resmi sitelermiş gibi görünerek bu durumu zorlaştırıyor.
Sonuç olarak, kripto para cüzdanı satın alırken dikkatli olunması gerektiği bir kez daha vurgulanıyor. Kullanıcıların, olası hacklenmelere karşı önlem alarak, cüzdanlarını kontrol etmeleri ve yalnızca güvenilir kaynaklardan alışveriş yapmaları büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.