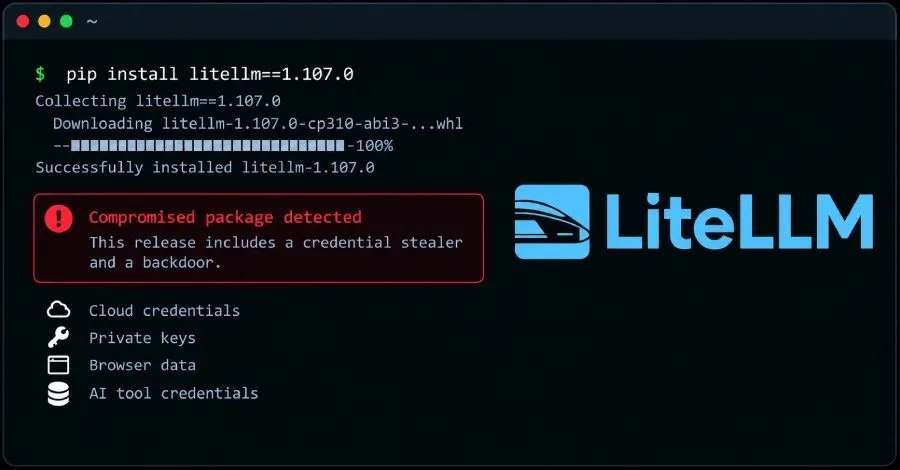
LiteLLM, popüler bir Python paketi, yazılım tedarik zinciri saldırısı sonucunda kötü amaçlı yazılım içeren bir sürümle tehlikeye girmiştir. Bu saldırı, SafeDep, Socket, StepSecurity ve Upwind gibi güvenlik firmalarının raporlarına göre gerçekleşmiştir. Saldırı, LiteLLM 1.107.0 sürümünü etkilemiş olup, bu sürüm Python Package Index (PyPI) üzerinden dağıtılmaktaydı. Kötü amaçlı Docker görüntüleri de kaldırılmıştır.
Saldırının Detayları
LiteLLM’nin güvenlik direktörü Oliver Jensen, olayla ilgili soruşturmanın sürdüğünü ve saldırganın kötü amaçlı sürümü yayınlamak için kullandığı orijinal saldırı vektörünü izlemeye çalıştıklarını belirtti. Jensen, saldırının üç mühendisinin GitHub hesapları aracılığıyla gerçekleştirildiğini, bu hesapların çalınan GitHub CLI OAuth token'ları kullanılarak hacklendiğini ifade etti. Saldırgan bir kullanıcının hesabını kullanarak proje yayınlama işlemini başlatmış ve başka bir kullanıcı hesabını onaylamak için kullanmıştır. Bu saldırıda yer alan tüm token'lar iptal edilmiştir.
Kötü Amaçlı Yazılımın Özellikleri
Yapılan analizler, kötü amaçlı sürümün bulut kimlik bilgilerini, özel anahtarları, tarayıcı verilerini ve yapay zeka geliştirme araçları için kimlik doğrulama dosyalarını toplamak üzere tasarlandığını göstermektedir. Aşağıdaki dosyalar bu saldırıdan etkilenmiştir:
- litellm-1.107.0-cp310-abi3-macosx_10_12_x86_64.whl
- litellm-1.107.0-cp310-abi3-macosx_11_0_arm64.whl
- litellm-1.107.0-cp310-abi3-manylinux_2_28_aarch64.whl
- litellm-1.107.0-cp310-abi3-manylinux_2_28_x86_64.whl
- litellm-1.107.0-cp310-abi3-musllinux_1_2_aarch64.whl
- litellm-1.107.0-cp310-abi3-musllinux_1_2_x86_64.whl
- litellm-1.107.0-cp310-abi3-win_amd64.whl
- litellm-1.107.0.tar.gz (Payload dosyaları yok, ancak değiştirilmiş pyproject.toml içeriyor)
Kullanıcıların Alması Gereken Önlemler
Kötü amaçlı yazılım, LiteLLM paketi içe aktarılmadan önce bile çalıştırılmak üzere tasarlanmıştır. "cook.pth" isimli bir dosya, Python yorumlayıcısı başlatıldığında otomatik olarak kod çalıştırmak için kullanılır. Bu dosya, "import cook" satırını içermekte olup, bu da kimlik bilgisi toplayıcı yükünü başlatmaktadır. Kullanıcıların bu kötü amaçlı sürümü indirenlerin, maruz kalan kimlik bilgilerini iptal etmeleri ve temiz bir ortamda değiştirmeleri önerilmektedir. Ayrıca, 1.106.2 sürümüne geçiş yapmaları tavsiye edilmektedir.
Sonuç
LiteLLM'nin yaşadığı bu tedarik zinciri saldırısı, kullanıcıların yazılım güvenliğine dikkat etmeleri gerektiğini bir kez daha göstermektedir. Kötü amaçlı yazılımın etkilerinden korunmak için, kullanıcıların yazılım güncellemelerini takip etmeleri ve güvenilir kaynaklardan yazılım indirmeleri önemlidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.