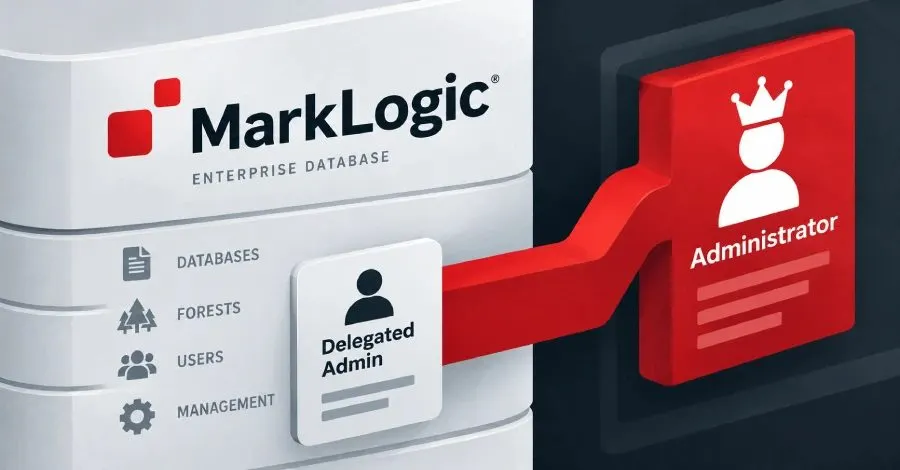
Progress Software, MarkLogic Server veritabanında tespit edilen 31 yeni açığın beşinin kritik olduğunu duyurdu. Bu açıklar, yalnızca sınırlı yönetim ayrıcalıkları olan bir hesabın sunucunun yönetici kontrolünü ele geçirmesine olanak tanıyor. Şirket, bu açıkların düzeltmelerinin 10 Eylül'den itibaren MarkLogic 11.3.7 ve 12.1.0 sürümlerinde mevcut olduğunu belirtti.
Kritik Açıklar ve Düzeltmeler
MarkLogic 11.x sürümünün 11.3.7 öncesi ve 12.x sürümünün 12.1.0 öncesi kullanıcılarının bu düzeltmeleri yüklemeleri gerekmektedir. MarkLogic 11.3, uzun vadeli destek (LTS) sürümü olarak tanımlanırken, 12 sürümü yenilikçi bir sürüm olarak değerlendiriliyor. Her iki sürümde de mevcut olan yeni açıklar, daha önceki düzeltmelerin yetersiz olduğunu ortaya koyuyor.
Açıkların Etkileri
Progress'in CVE kayıtları, bu 31 açığın herhangi birinin saldırılarda kullanılıp kullanılmadığına dair bilgi vermiyor. Ancak, güncel güvenlik listelerinde bu açıkların yer almadığı görülüyor. Kritik olarak değerlendirilen beş açık için, Progress tarafından yapılan değerlendirmelerde üçü 9.9, ikisi ise 9.6 puan aldı. Saldırganların, bu açıkları kullanabilmesi için önceden bir ayrıcalığa sahip olması veya sunucuda kod çalıştırma yeteneğine sahip olması gerekiyor.
Önemli Güvenlik Açıkları
İki kritik açık, MarkLogic'teki ormanları etkiliyor. MarkLogic’te orman, bir veritabanına bağlı belge koleksiyonudur. CVE-2026-85947 numaralı açık, hangi hesapların etkilendiğini gösteriyor. Orman kapsamlı yönetim izni, artık bir ormanı seçilen bir veritabanına bağlamak için yeterli değil. Müşterilere, güncelleme öncesinde devredilmiş orman ve veritabanı ayrıcalık atamalarını gözden geçirmeleri ve xdmp-eval-in rolünü denetlemeleri tavsiye ediliyor.
Diğer Güvenlik Sorunları
Açıkların arasında SAML ve OAuth gibi kimlik doğrulama sistemleri üzerinden gerçekleştirilebilecek saldırılar da yer alıyor. Ayrıca, bulut hizmetleri üzerinden yetkisiz erişim sağlanması, güvenlik loglarına hassas bilgilerin yazılması gibi sorunlar da bulunuyor. MarkLogic, kullanıcıların güncelleme notlarını dikkatlice okumalarını ve bilinen uyumsuzlukları kontrol etmelerini öneriyor.
Sonuç
MarkLogic'teki bu kritik açıklar, kullanıcıların sistemlerini tehdit eden önemli güvenlik sorunları oluşturuyor. Kullanıcıların, güncellemeleri bir an önce uygulamaları ve güvenlik izinlerini gözden geçirmeleri büyük önem taşıyor. Sistemdeki güvenlik açıklarının kapatılması, veri güvenliğini sağlamak açısından hayati bir adım olarak değerlendiriliyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.