Microsoft, Health-ISAC ve Japonya Siber Suç Kontrol Merkezi (JC3) ile birlikte, CoGUI (NX veya FA olarak da bilinir), Haozi (Phoenix olarak da bilinir) ve Iron Man System isimli üç phishing kitinin etkisiz hale getirildiğini duyurdu. Bu operasyon, dolandırıcılık mesajları gönderen kötü niyetli aktörlere karşı başlatılan bir soruşturmanın sonucudur.
1 Milyardan Fazla Dolandırıcılık Mesajı
Microsoft'un Tehdit İstihbaratı ve Dijital Suçlar Birimi, bu phishing kitlerinin arkasındaki aktörlerin, 2026 yılından bu yana dünya genelinde 75 binden fazla kuruluşa 1 milyardan fazla dolandırıcılık e-postası ve SMS mesajı gönderdiğini belirtti. Bu operasyon, 2025 yılının sonlarında Japonya'da gerçekleştirilen kötü niyetli mesajlaşma kampanyalarının ardından başlatıldı.
Phishing Kitlerinin İşleyişi
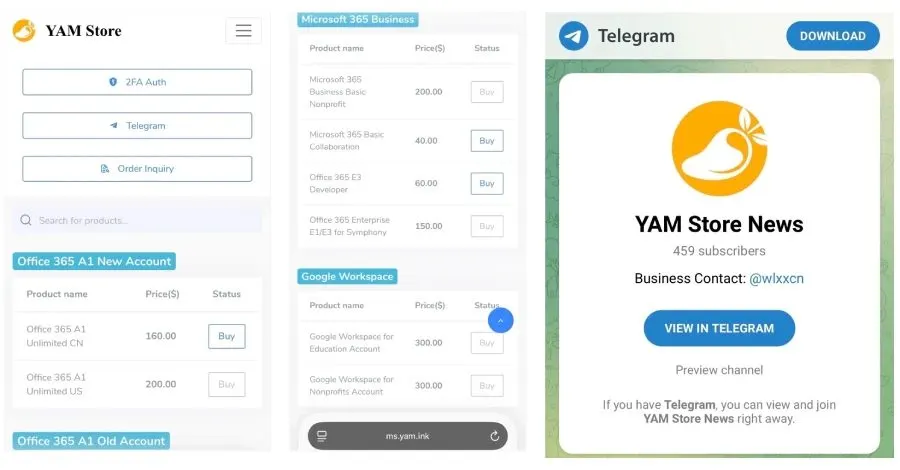
Bu phishing kitleri, siber suçluların, Microsoft veya Google tarafından sağlanan bulut ortamlarını kullanarak büyük ölçekli dolandırıcılık saldırıları düzenlemesine olanak tanıyan bir ağın parçasıdır. YAM Store adı verilen bir yeraltı pazarında, bu kitlerin yanı sıra, diğer siber suçluların hedeflerine ulaşmalarını sağlamak için kullanılabilecek altyapılar ve araçlar satılmaktadır.
Phishing-as-a-Service (PhaaS) platformları olarak bilinen bu sistemler, hükümet, finans ve lojistik sektörlerinde tanınmış markaları taklit eden dolandırıcılık şablonları sunarak yüksek hacimli dolandırıcılık ve kimlik avı operasyonlarına imkan tanır.
Dolandırıcılık Faaliyetlerinin Yaygınlığı
Health-ISAC, bu dolandırıcılık mesajlarının 150'den fazla ülkede tüketicileri, sağlık kuruluşlarını, finansal kurumları ve diğer işletmeleri hedef aldığını ve bu operasyonların milyarlarca dolara mal olduğunu açıkladı. Japonya, ABD, Avustralya ve Hindistan gibi ülkelerde sağlık, finans, toptan dağıtım ve bilgi teknolojileri (IT) sektörlerinde faaliyet gösteren kuruluşlar bu saldırılardan etkilenmiştir.
Phishing Kitlerinin Gelişmiş Özellikleri
Bu phishing kitleri, kullanıcıları hedef alarak, sahte CAPTCHA geçitleri, IP tabanlı engelleme ve izin verme listeleri gibi gelişmiş kaçış teknikleri kullanmaktadır. Ayrıca, dolandırıcılık sitelerine girilen hassas bilgileri gerçek zamanlı olarak izlemek için WebSocket teknolojisini kullanarak, operatörlerin hedeflerine ne gösterileceğine karar vermelerine olanak tanır.
Phishing kitleri, dolandırıcılık faaliyetlerini desteklemek için gerekli olan altyapıyı sağlamakta ve bu süreçte yüksek hacimli dolandırıcılık operasyonlarına aracılık etmektedir. Microsoft'un bu kitleri etkisiz hale getirmesi, suçluların gerekli hesaplara ve araçlara erişimini zorlaştırmaktadır.
Sonuç
Microsoft'un bu operasyonu, siber suçlarla mücadele çabalarının önemli bir parçasını oluşturuyor. YAM Store, CoGUI ve Iron Man gibi kitlerin durdurulması, dolandırıcılık faaliyetlerinin önlenmesi açısından kritik bir adım. Bu tür operasyonlar, siber suçluların faaliyetlerini zorlaştırarak, dolandırıcılık mesajlarının yayılmasını engelleme potansiyeline sahiptir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.