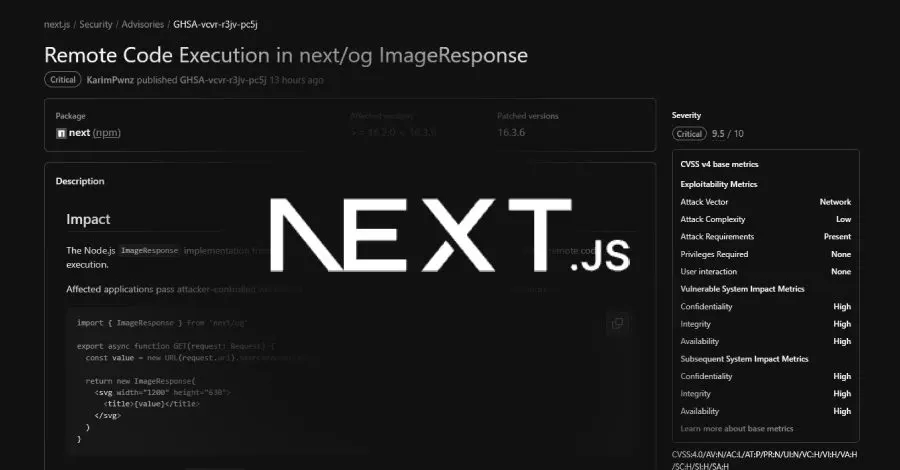
Next.js, sosyal medya önizleme resimleri ve Open Graph görüntüleri oluşturan ImageResponse özelliğindeki yeni bir güvenlik açığı nedeniyle sorun yaşıyor. Vercel, bu açığın kötü niyetli kullanıcıların sunucuda kod çalıştırmasına olanak tanıyabileceğini belirtti. Açığın, uygulamanın saldırganların kontrolündeki değerleri, örneğin istek URL'sinden okunan metinleri, resme yerleştirmesi durumunda ortaya çıktığı bildiriliyor.
Güvenlik Açığının Detayları
Bu güvenlik açığı CVE-2026-94545 olarak kaydedilmiştir ve Next.js 16.2.0 ile 16.3.5 arasındaki sürümleri etkilemektedir. Vercel, açığın kritik olduğunu ve CVSS puanının 9.5 olduğunu duyurdu. Ancak, ImageResponse'un Edge sürümü ve Next.js 15 sürümü bu durumdan etkilenmiyor.
Açık, ImageResponse'un görüntü düzenini SVG koduna dönüştüren Satori kütüphanesinde bulunmaktadır. Vercel, saldırganların kontrolündeki değerlerin SVG içeriğine, niteliklerine veya stillerine geçirilmesi durumunda bu açığın ortaya çıktığını belirtiyor.
Çözüm ve Güncelleme
Vercel, bu açığı gidermek için 22 Eylül'de Next.js 16.3.6 sürümünü yayınladı. Kullanıcıların, npm install next@16.3.6 komutunu kullanarak güncellemeyi yapmaları gerekiyor. 16.2 sürümünde olan uygulamaların 16.3.6 sürümüne geçmesi gerektiği vurgulanıyor. Eğer güncelleme hemen yapılamıyorsa, önerilen geçici çözüm, saldırganların kontrolündeki değerlerin SVG içeriğinden, niteliklerinden ve stillerinden uzak tutulmasıdır.
Satori Kütüphanesi ve Etkileri
Satori'nin kendi güvenlik duyurusunda, belirli değerlerin uygun şekilde kaçış yapılmadan SVG çıktısına ulaştığı belirtiliyor. Bu durum, özel olarak hazırlanmış bir değerin düz metin yerine SVG kodu olarak okunmasına yol açabiliyor. Vercel, bu durumun Next.js'in bağımlı olduğu diğer kütüphanelerde güvenlik açıklarına neden olabileceğini belirtti, ancak hangi kütüphanelerin etkilendiğini açıklamadı.
Gelecek İçin Öneriler
Geliştiricilerin Satori kütüphanesini doğrudan kullandıkları takdirde, 0.33.5 sürümüne güncellemeleri önerildi. Bu sürüm, güvenlik açığını gidermektedir. Ayrıca, Vercel'in barındırdığı uygulamaların korunup korunmadığına dair herhangi bir bilgi verilmedi.
Sonuç olarak, Next.js kullanıcılarının bu güvenlik açığını dikkate alarak güncellemelerini yapmaları ve uygulamalarını koruma altına almaları büyük önem taşımaktadır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.