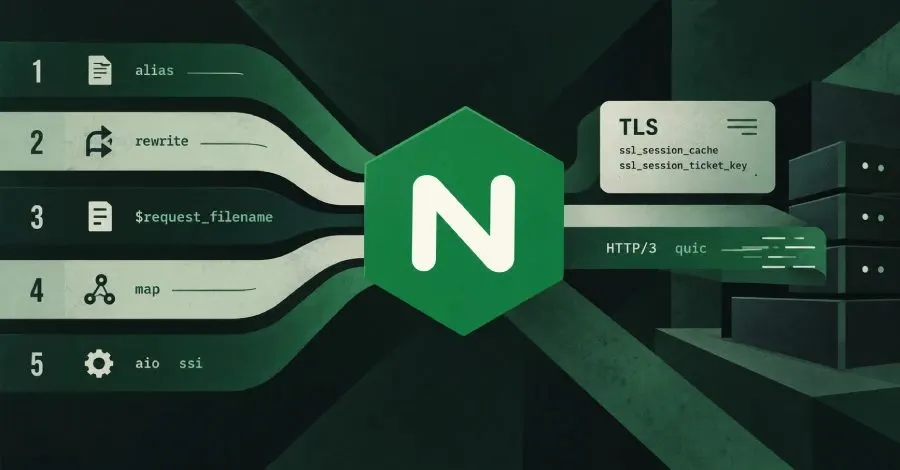
NGINX, 14 Ekim'de 1.30.6 ve 1.31.7 sürümlerini yayınlayarak, 2005 yılından bu yana mevcut olan bir güvenlik açığı da dahil olmak üzere toplamda beş güvenlik açığını giderdi. Bu güncellemeler, F5 tarafından geliştirilen NGINX'in güvenliğini artırmayı amaçlıyor.
Güvenlik Açıkları ve Ciddiyet Dereceleri
F5, NGINX'teki üç bellek hatasının, bir işçi sürecini çökertme veya bir saldırganın kod çalıştırmasına olanak tanıma potansiyeline sahip olduğunu belirtiyor. Bu hataların her biri, istismar edilmesi için özel bir yapılandırma gerektiriyor. Ayrıca, bir TLS oturumunu sahte bir şekilde oluşturma imkanı sunan dördüncü bir hata bulunuyor. Bu hata, istemci sertifikası kontrollerini atlatma riski taşırken, F5 bu sahteciliğin saldırganın kontrolü dışında olduğunu vurguluyor. Beşinci hata ise bir HTTP/3 istemcisinin isteğine ekstra baytlar eklemesine olanak tanıyor.
CISA Katalogunda Yer Almıyor
15 Ekim itibarıyla bu beş güvenlik açığı, CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda yer almıyordu ve NGINX ile F5, bu açıkların istismarına dair herhangi bir rapor sunmamıştı. NGINX, bu beş açığı orta seviyede değerlendirirken, F5, bellek hatalarını 9.2 (Kritik), TLS hatasını 8.3 ve HTTP/3 hatasını 6.9 olarak puanladı.
TLS Hatasının Detayları
TLS hatası, oturum bilet anahtarlarının otomatik döngüsünde bulunuyor. Oturum biletleri, bir istemcinin TLS oturumunu tam bir el sıkışma olmadan yeniden başlatmasını sağlıyor. 1.23.2 sürümünden itibaren, paylaşılan bir oturum önbelleği kullanıldığında, NGINX bilet anahtarlarını kendisi oluşturup döndürüyor. Ancak, her işçi süreci sadece üç anahtar slotunun bir kopyasını tutuyor. Dönüşüm işlemi yalnızca iki slotu kopyaladığı için, üçüncü slotta daha önceki bellek içeriği kalıyor ve bu durum sahte bir oturum oluşturulmasına olanak tanıyor.
Diğer Güvenlik Açıkları ve Çözüm Önerileri
NGINX, alias, AIO ve HTTP/3 hatalarıyla ilgili düzeltmeleri de içeriyor. Alias hatası, bir isteğin URI'sinin değiştiği anda açılıyor ve NGINX'in bir sonraki konumu seçmeden önce, bu pencerede $request_filename okunduğunda bir tampon taşmasına neden olabiliyor. AIO hatası ise, her bir bekleyen asenkron işlemin bir sayacı artırmasıyla ilgilidir; bu işlem sayısı 256'yı geçtiğinde sıfıra dönebilir ve bu durum isteklerin bellekten serbest bırakılmasına yol açabilir.
Güncellemeyi 1.30.6 veya ana hat üzerinde 1.31.7 sürümüne yapmanız önerilir. NGINX, yalnızca bu iki dal için düzeltmeler yayınlıyor, bu nedenle daha eski sürümler etkilenen aralıkta kalmaya devam ediyor. NGINX Plus müşterileri ve F5'in diğer ürün kullanıcıları, F5'in duyurularını kontrol etmelidir.
Sonuç
NGINX'in bu güncellemeleri, uzun süredir var olan güvenlik açıklarını kapatmayı hedefliyor ve kullanıcıların sistemlerini korumak adına güncellemeleri bir an önce uygulamaları önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.