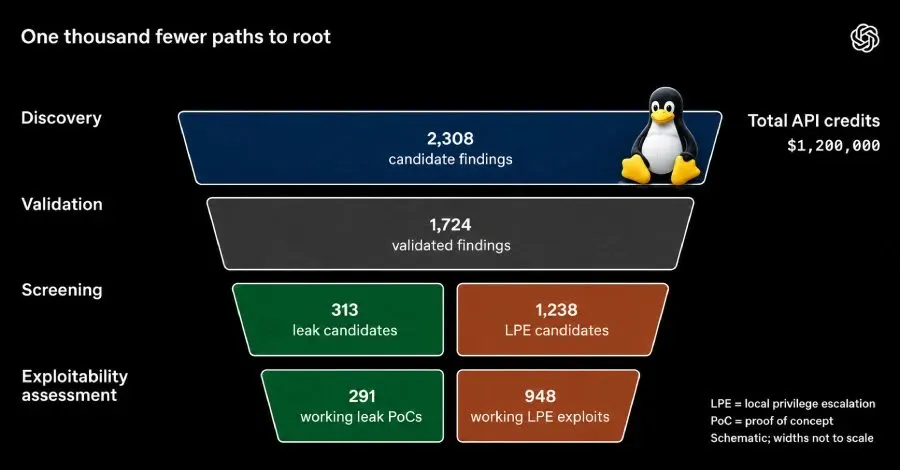
OpenAI, yeni bir yapay zeka (AI) modeli kullanarak 30 saatlik bir çalışma süresinde toplam 948 yerel yetki yükseltme açığını (LPE) tespit etti. Bu süreç, 1.2 milyon dolarlık API maliyetiyle gerçekleştirildi ve yapay zeka, Linux işletim sistemindeki güvenlik açıklarını belirleyip yamalamayı başardı.
Yapay Zeka ile Güvenlik Açığı Tespiti
OpenAI, geliştirdiği prototipin 2,308 potansiyel Linux çekirdek bulgusunu analiz ettiğini ve 1,724 güvenlik açığını dinamik olarak yeniden ürettiğini açıkladı. Bu süreç sonucunda, bir yetkisiz kullanıcının root erişimi kazanmasına olanak tanıyan 948 LPE açığı üretildi. Bu bulgular, OpenAI'nin GPT-5.5-Cyber modeli tarafından Haziran 2026'da tespit edilen 24 LPE açığına dayanıyor.
Beş Aşamalı İşlem Süreci
OpenAI'nin geliştirdiği bu yapay zeka modeli, güvenlik açığı tespitini beş aşamada gerçekleştirdi:
- Güvenlik Açığı Keşfi: Ajanslar, düşük yetkili kullanıcılar tarafından erişilebilen güvenlik açısından kritik kod parçalarını hedef alarak potansiyel bulgular aradı.
- Dinamik Doğrulama: Her potansiyel açığın, izole bir ortamda yeniden üretilmesi ve çalışma zamanında kanıtların korunması sağlandı.
- Sömürü Değerlendirmesi: Doğrulanan açıkların kötüye kullanılma potansiyeli test edildi ve bir kanıt konsepti (PoC) geliştirildi.
- Yama Oluşturma: Tespit edilen güvenlik açıkları için yamalar üretildi.
- İnsan İncelemesi: Güvenlik araştırmacıları, üretilen sömürü ve yamaları gözden geçirerek önerilen şiddeti değerlendirdi.
Yüksek Maliyet ve Yenilikçi Teknikler
30 saatlik bir çalışmada, OpenAI'nin yapay zeka modeli 1,724 güvenlik açığını yeniden üretti ve 291 bilgi sızıntısı açığı için PoC'ler oluşturdu. Toplam maliyet 1,213,430 dolar olarak belirlendi ki bu da her LPE açığı için 1,279 dolara denk geliyor. Ayrıca, bu süreçte en az 10 yeni Linux sömürü tekniği keşfedildi.
Siber Güvenlikte Yeni Tehditler
Yapay zeka destekli güvenlik açığı keşfi, yeni başlayan hackerlar için büyük bir risk oluşturuyor. Bu araçlar, teknik bilgi gerektirmeden yazılım açıklarını tespit etmeyi kolaylaştırıyor. Google Tehdit İstihbarat Grubu'na göre, her ay açıklanan güvenlik açıkları sayısı 2026 yılının Ocak ayında 5,045 iken, Ağustos ayında 10,740'a yükseldi. Yüksek riskli açıkların sayısı ise aynı dönemde %167 oranında artarak 350'ye ulaştı.
Sonuç
OpenAI, yapay zeka destekli güvenlik açığı keşfi sürecinin hızlanmasıyla birlikte, otomatik yama üretiminin de bu hıza ayak uydurması gerektiğini vurguladı. İnsan uzmanların yönlendirmesiyle üretilen yamaların, işlevsel olarak doğru ve mevcut kodlama stilleriyle uyumlu olabileceğini belirtti. Güncel olmayan sistemlerde düşük yetkili bir hesaba erişimin, iyi kaynaklara sahip bir tehdit aktörü için root erişimi ile eşdeğer kabul edilmesi gerektiği ifade edildi.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.