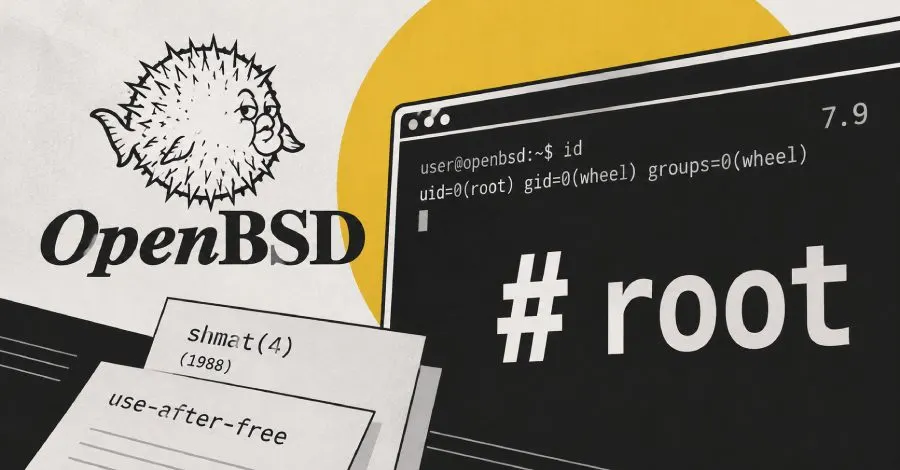
Güvenlik araştırmacıları, OpenBSD 7.9 işletim sisteminde yerel ayrıcalık yükseltme açığının 37 yıllık bir tam sayı taşması hatası ile bir çekirdek açığını birleştirerek root erişimi sağladığını gösterdi. Bu keşif, OpenBSD'nin KARL (Kernel Address Randomization) mekanizmasını ve SMAP ile SMEP donanım korumalarını aşmayı başardı.
Açığın Detayları
Güvenlik firması Calif tarafından keşfedilen bu açık, uzun süredir var olan bir güvenlik açığına dayanıyor. Araştırmacılar, bu açığın nasıl kullanılabileceğini ayrıntılı bir şekilde açıkladı ve bir kanıt konsepti kodu yayınladı. Bu tür açıklar, bir saldırganın sistemde yüksek yetkilere sahip olmasına olanak tanıyarak ciddi güvenlik tehditlerine yol açabilir.
OpenBSD ve Güvenlik Önlemleri
OpenBSD, güvenlik odaklı bir işletim sistemi olarak bilinir ve birçok yerleşik koruma mekanizması ile donatılmıştır. Ancak, bu tür eski hataların varlığı, sistemin güvenliğini tehlikeye atabilir. OpenBSD'nin KARL mekanizması, çekirdek adreslerini rastgeleleştirerek potansiyel saldırıları zorlaştırmayı amaçlar; ancak bu tür bir açığın varlığı, bu korumaların etkisiz hale getirilebileceğini gösteriyor.
Kullanıcıların Dikkat Etmesi Gerekenler
Kullanıcıların, sistemlerini güncel tutmaları ve güvenlik yamalarını zamanında uygulamaları son derece önemlidir. Açıkların kapatılması, sistem güvenliğini artırmak için kritik bir adımdır. Ayrıca, kullanıcıların bilinmeyen kaynaklardan gelen yazılımlara karşı dikkatli olmaları gerekmektedir.
Sonuç
Bu keşif, eski yazılımların ve sistemlerin güvenlik açıklarını göz önünde bulundurmanın önemini bir kez daha gözler önüne seriyor. Açıkların zamanında tespit edilmesi ve kapatılması, işletim sistemlerinin güvenliğini artırmak için hayati bir öneme sahiptir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.