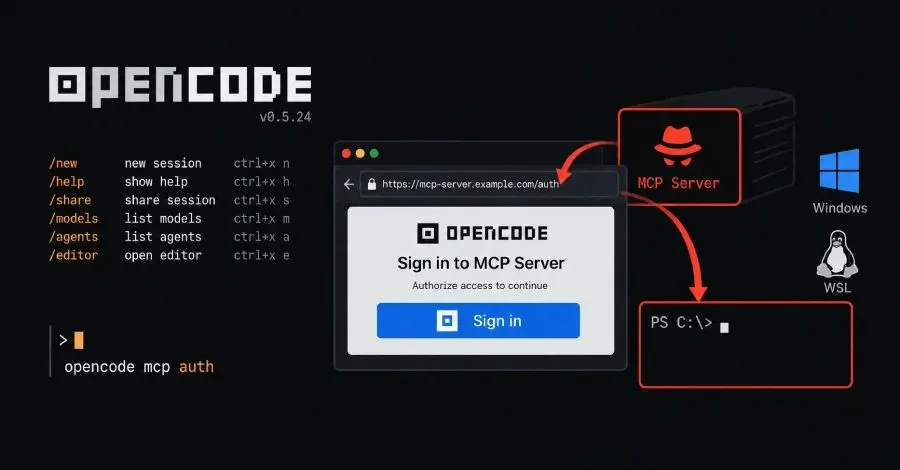
OpenCode'da tespit edilen bir güvenlik açığı, kötü niyetli ya da ele geçirilmiş MCP sunucularının geliştiricilerin Windows veya WSL makinelerinde oturum açarken kod çalıştırmasına olanak tanıyor. OpenCode, dış araçları eklemek için MCP (Model Context Protocol) sunucularına bağlanıyor ve bu tür bir kod, geliştiricinin kendi erişim izinleriyle çalıştırılıyor.
Açığın Tanımı ve Etkisi
Anomaly, OpenCode'un arkasındaki şirket, bu açığı 28 Eylül'de 1.18.33 sürümü ile giderdi. Ancak, bir CVE talep edilmediği ve güvenlik duyurusu yayımlanmadığı için, hâlâ risk altında olan sürümler (1.0.137 ile 1.18.32 arasındaki) güvenlik tarayıcıları tarafından tespit edilmeyecek.
Geliştirici oturum açtığında, sunucu kullanıcının yönlendirileceği web adresini sağlıyor. Bu adres, Windows ve WSL üzerinde OpenCode tarafından bir yardımcıya iletiliyor ve bu yardımcı adres etrafında bir PowerShell komutu oluşturuyor. Eğer adres, bir PowerShell komutu taşımak üzere yazılmışsa, bu komut çalıştırılıyor.
Kötü Niyetli Sunucu İhtiyacı
Saldırganın, geliştiricinin eklediği uzaktan bir MCP sunucusuna erişimi olması gerekiyor. Bu sunucu başlangıçta düşmanca olmak zorunda değil; daha sonra ele geçirilen veya el değiştiren bir alan da aynı adresi taşıyabilir. Pillar Security, açığı tespit ederek 19 Ekim'de duyurdu ve açığın kritik olduğunu, şiddet puanını ise 10 üzerinden 9.8 olarak değerlendirdi.
MacOS ve Linux Etkilenmiyor
Bu güvenlik açığı, yalnızca OpenCode'un Windows ve Windows Alt Sisteminde (WSL) etkili. MacOS ve Linux, OpenCode'un tarayıcıyı açma yönteminden dolayı etkilenmiyor. Anomaly, açığı rutin bir değişiklik olarak düzeltti ve güvenlik açığına dair herhangi bir açıklama yapmadı.
Pillar, açığı 29 Ağustos'ta özel olarak bildirdi ve Anomaly'den bir CVE talep etmesini istedi. Anomaly'nin yanıtı, kötü niyetli bir MCP sunucusunun tehdit modelinin dışında olduğu yönündeydi. CVE talep edilmediği için, bu açık tarayıcılar veya bağımlılık uyarılarında görünmeyecek; dolayısıyla etkilenen sürümleri bulmak için doğrudan OpenCode sürümünü kontrol etmek gerekiyor.
Ne Yapmalısınız?
OpenCode kullanan herkesin Windows veya WSL üzerinde sürümünü güncelleyip, bağlı oldukları sunucuları kontrol etmeleri öneriliyor. Kullanıcıların, OpenCode 1.18.33 veya daha yeni bir sürüme geçmeleri gerekiyor. Eğer güncelleme yapılamıyorsa, kullanıcıların doğrulamadıkları uzaktan MCP sunucularını OpenCode yapılandırmalarından kaldırmaları önem taşıyor. Hangi sunucuların yapılandırıldığını görmek için "opencode mcp list" komutu çalıştırılabilir.
Pillar, açığın saldırılarda kullanıldığına dair herhangi bir belirti olmadığını ve geçmişteki kötüye kullanımlar için kontrol edilecek göstergeler yayınlamadığını bildirdi. Bu açık, aynı zamanda OpenCode'un barındırdığı Konsol'un güvenlik ihlalinden bağımsızdır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.