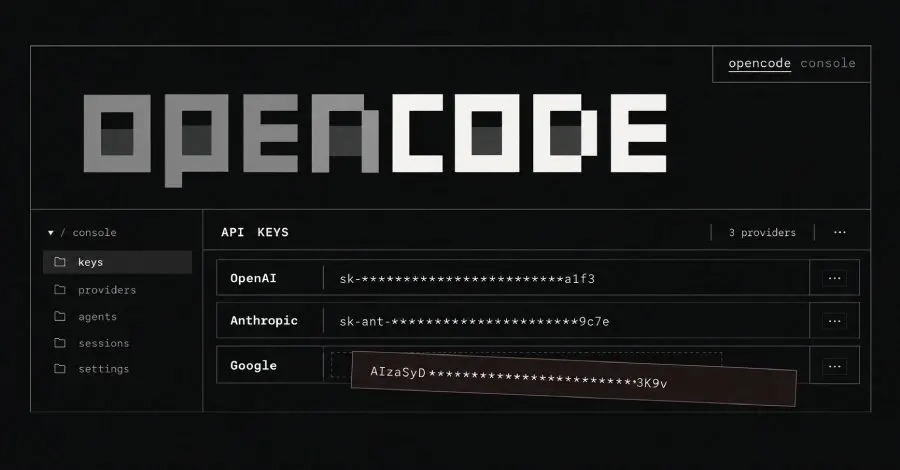
OpenCode, 16 Ekim gecesi bir ihlal yaşandığını ve bu olayın, kullanıcıların OpenCode Console'da kaydettiği üçüncü taraf yapay zeka sağlayıcı anahtarlarının tehlikeye girmiş olabileceğini duyurdu. Console, OpenCode'un isteğe bağlı barındırılan hizmetidir ve kullanıcıların kendi OpenAI, Anthropic veya Google anahtarlarını burada saklamasına olanak tanır. Bu anahtarlar, ekip üyelerinin modelleri kullanabilmesi için sağlayıcıya erişim sağlamak amacıyla kullanılır.
İhlalden etkilenen kullanıcılar, Console kullanıcılarının yalnızca %1,4'ünü oluşturmaktadır. Bu kullanıcıların hepsinin bir dış sağlayıcı ile bağlantısı bulunuyor. OpenCode, bu kullanıcıları e-posta yoluyla bilgilendirerek, anahtarlarını iptal etmeleri ve her sağlayıcı için yeni anahtarlar oluşturmaları gerektiğini bildirdi. E-postanın gönderim tarihi 17 Ekim olup, "Eylem Gerekiyor: Potansiyel Sağlayıcı Anahtar İhlali" başlığıyla gönderilmiştir.
Tehlikede olan anahtarlar, Console'a yapıştırılan anahtarlardır. OpenCode'un komut satırı ve masaüstü uygulamaları, makinede ekli olan sağlayıcı anahtarlarını bir SQLite veritabanında saklar. İhlal, "OpenCode Console ile ilgilidir, OpenCode'un kendisiyle değil," diyen kurucu ortak Dax Raad, bu anahtarların "asla bize ulaşmadığını" ifade etti.
Bir sağlayıcı anahtarı, bir tür kimlik doğrulama belgesidir; bu anahtara sahip olan kişi, sahibinin hesabı üzerinden ücretli talepler gerçekleştirebilir. Console'dan anahtar silmek, o anahtarı iptal etmez ve Console bütçesi de bu kullanımı sınırlayamaz çünkü Console yalnızca kendi geçidinden geçen talepleri görebilir.
Console'da kaydedilen bir anahtar için OpenCode'un e-postası ve sağlayıcıların kendi rehberliği, aşağıdaki adımları önermektedir:
- Sağlayıcının kendi kontrol panelinde anahtarı iptal edin ve yeni bir tane oluşturun.
- Eski anahtarı kullanan her uygulama ve betiği güncelleyin.
- 16 Ekim'den itibaren gerçekleştirmediğiniz talepler için sağlayıcıda kullanım ve faturalandırmayı gözden geçirin. OpenCode, yetkisiz erişimin ne zaman başladığını belirtmemiştir.
- Sağlayıcıda bir harcama limiti veya uyarı ayarlayın ve her araca kendi anahtarını verin, böylece kopyalanmış bir anahtarın zarar verme potansiyeli azalır ve kullanımı daha kolay izlenir.
Bazı kullanıcılar, gerçekleştirmedikleri kullanımlar için zaten ödeme yaptıklarını belirtmiştir. Dealroom, Colin Parsons'un X'te OpenAI anahtarının 281 dolar ve Anthropic anahtarının 168 dolar kullanıldığını bildirdiğini, Preston Zeller'in ise kayıplarını 1,700 dolar olarak belirttiğini aktarmıştır. Notebookcheck, bir Reddit kullanıcısının Anthropic hesabında 400 dolarlık yetkisiz kullanım iddiasında bulunduğunu ve diğer bir kullanıcının Google'da yaklaşık 200 euro kullanım bildirdiğini belirtmiştir.
OpenCode, bu anahtarların "belki de ifşa edilmiş olabileceğini" ifade etmekte ve herhangi bir anahtarın kopyalandığını veya kullanıldığını belirtmemektedir. OpenCode'un 17 Ekim tarihli paylaşımında, olayın devam etmekte olduğu, Anthropic, OpenAI ve Google ile birlikte çözüm bulmaya çalıştıkları ve ihlalin "büyük ölçekli bir damıtma saldırısıyla" ilişkili olduğu belirtilmiştir. Şirket, herhangi bir ismin verilmediği ve ihlalin nasıl gerçekleştiği, ne kadar anahtarın bulunduğu veya %1,4'ün kaç kullanıcıya denk geldiği hakkında bilgi vermemiştir.
Damıtma, yapay zeka model sağlayıcılarının, bir modelin yanıtlarını büyük sayılarda çekerek rakip bir modeli eğitmek için kullandığı bir terimdir. Anthropic, Eylül ayında bu tür kampanyaların arkasındaki laboratuvarların, çalıntı kredi kartları, giriş bilgileri ve toplanmış API anahtarları ile oluşturulan sahte hesaplar aracılığıyla modellerine eriştiğini belirtmiştir. Çalıntı bir anahtarın başka kullanımları da vardır: suç pazarları, yapay zeka jetonlarını ve anahtarlarını yeniden satmakta ve bunları faturalandırmaları artırmak için kullanmaktadır.
Raad, 18 Ekim'de X'te, saldırganların OpenCode'un sistemlerine girmeye çalışmaya devam ettiğini yazdı: son 48 saattir sistemlerimize saldırmaya "kesintisiz olarak çalıştıklarını" belirtti ve "bir yan etki, her şeyin güçlendiriliyor olmasıdır" dedi.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.