Belarus merkezli hacktivist grup Partisan Zmiy, Rusya'daki bir sağlık kuruluşunun ağında neredeyse iki yıl boyunca gizlice faaliyet gösterdi. Rus siber güvenlik firması Solar tarafından yayımlanan bir rapora göre, bu grubun kullandığı Vasilek adlı arka kapı, Telegram üzerinden komut ve kontrol (C2) sağlarken, veri sızdırma işlemlerinde de kullanılıyor. Grubun, 2020 yılından bu yana aktif olduğu biliniyor ve Rusya ile Belarus'taki endüstriyel işletmelere ve devlet kurumlarına saldırılar düzenliyor.
Vasilek Arka Kapısı ve Saldırı Yöntemleri
Partisan Zmiy grubunun kullandığı Vasilek arka kapısı, sistemde FortiClient VPN programını kurarak, aynı zamanda DNSCat2 adlı açık kaynaklı bir programı da yükleyerek saldırganların enfekte olmuş makineyi kontrol etmesine olanak tanıyor. Bu saldırılarda, oltalama yöntemleri de kullanılarak kullanıcıların dikkatinin dağılması sağlanıyor.
Grubun dikkat çeken bir diğer yönü ise, yıkıcı saldırılar gerçekleştirmeden uzun süre ağda kalabilmesi. Solar, "Saldırıya uğrayan kuruluş geniş bir altyapıya ve birçok yan kuruluşla güvenilir ilişkilere sahipti. Altyapı kesintisinin olmaması, bu erişimin daha fazla casusluk ve güven ilişkisi saldırıları için değerli olmasından kaynaklanıyor olabilir," açıklamasında bulundu.
VMware Araçları Üzerindeki Gizli Faaliyetler
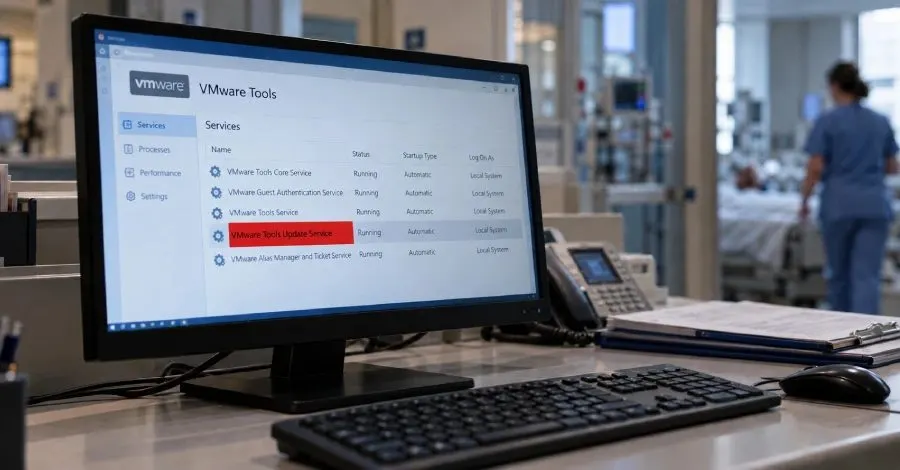
Saldırganların, VMware Tools dizinini kullanarak kötü amaçlı yürütülebilir dosyalar yerleştirdiği veya meşru VMware DLL'lerini zararlı bir versiyonla değiştirdiği tespit edildi. Bu yöntemle saldırganlar, ağda kalmayı başardılar. Windows servisinin temel görevi, "C:\Program Files\VMware\VMware Tools\authd.exe" adlı sahte ikiliyi başlatmak. Bu ikili, her Cumartesi akşamı GOST tüneli açmakta ve Vasilek'in güncellenmiş bir versiyonunu çalıştırmaktadır.
Vasilek'in Özellikleri ve Yeni Komutlar
Vasilek, enfekte olmuş bilgisayar hakkında bilgi toplamak, Windows komutları yürütmek, dosya transferi yapmak ve ekran görüntüleri almak gibi çeşitli işlevlere sahip. Ayrıca, yeni eklenen "move_cursor" komutu sayesinde saldırganlar, kurbanın ekranında fareyi hareket ettirebiliyor ve kullanıcı girişi simüle edebiliyorlar. Solar, grubun sürekli olarak gizlilik ve operasyonel güvenlik üzerine yatırım yaptığını belirtiyor.
Diğer Siber Tehditler ve Gelişmeler
Solar, ayrıca JavaScript ekleri kullanarak iş temalı belgeleri taklit eden bir oltalama kampanyasının detaylarını da açıkladı. Bu kampanya, daha önce rapor edilmemiş HypeAgent adlı kötü amaçlı yazılım ailesini yaymak için kullanılıyor. HypeAgent, enfekte sistemler üzerinde tam kontrol sağlamayı hedefleyen bir trojan. Bu tür tehditler, kullanıcıların güvenliğini ciddi şekilde tehdit ediyor.
Sonuç olarak, Partisan Zmiy grubunun uzun süreli gizli faaliyetleri, siber güvenlik alanında önemli bir tehdit oluşturuyor. Özellikle sağlık sektöründeki kuruluşlara yönelik bu tür saldırılar, kritik bilgilerin korunması açısından büyük bir risk taşıyor. Kullanıcıların bu tür tehditlere karşı dikkatli olmaları ve güvenlik önlemlerini artırmaları gerekiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.