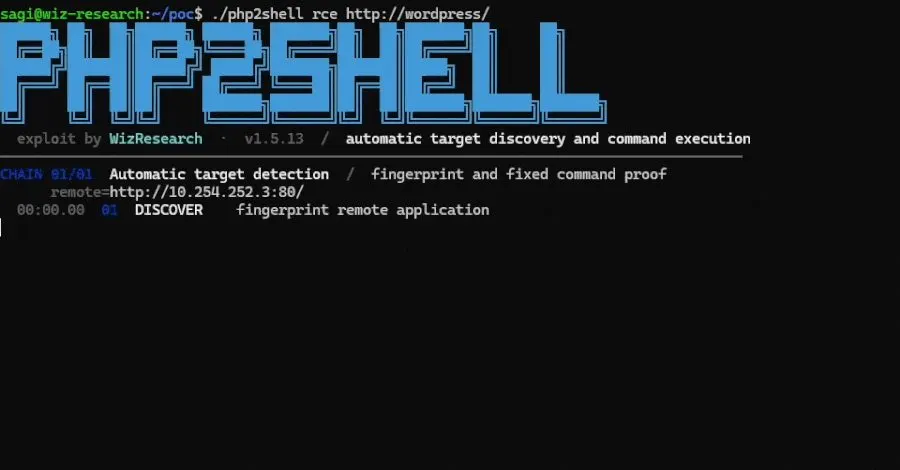
PHP, web sunucularında yetkisiz kod çalıştırılmasına olanak tanıyan iki kritik açığı kapatmak için acil güncellemeler yayınladı. Bu açıklar, PHP'nin kendisinde yer alıyor ve herhangi bir uygulama kodu güvenli olsa bile, bir web sitesinin bu açıklar nedeniyle risk altında olmasına yol açıyor. PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde düzeltmeler mevcut. PHP ekibi, bu güncellemelerin tam olarak uygulanmasının sunucunun güvenliğini sağlamak için şart olduğunu belirtiyor.
PHP2Shell Açıkları Nedir?
Bu iki açık, "PHP2Shell" adıyla anılıyor ve PHP çalışma zamanı üzerinde bulunuyor. En yüksek risk, Apache'nin mod_php uzantısını kullanan sunucularda ortaya çıkıyor. Çalışan bir istismar, herhangi bir uygulama kodu çalışmadan önce saldırıyı tetikleyebiliyor. Her iki açık da CVSS v4.0 ölçeğinde 9.2 puan ile değerlendirilmiş ve CVE-2026-109618 ve CVE-2026-109619 kimlik numaları ile tanımlanmış durumda.
Hangi PHP Sürümleri Etkileniyor?
Araştırmalar, bu açıkların PHP 5.4'e kadar olan hemen hemen her sürümü etkilediğini gösteriyor. PHP'nin güvenlik danışmanlığına göre, web isteklerini karşılayan her PHP kurulumu, PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed dahil olmak üzere risk altında. Açıkların etkilediği bir PHP sürümü üzerinde basit bir "Hello World" sayfası bile saldırıya uğrayabiliyor.
Güvenlik Önlemleri ve Güncelleme Süreci
Güncellemeyi gerçekleştirmek için, PHP çalışma zamanını güncellemek ve ardından Apache, PHP-FPM ve uzun süre çalışan PHP işçilerini yeniden başlatmak gerekiyor. WordPress veya Laravel gibi uygulamaların güncellenmesi, altındaki PHP çalışma zamanını güncellemiyor; bu, sunucu paketi, barındırıcı veya konteyner görüntüsünden sağlanıyor. PHP 8.1 ve daha eski sürümler artık güncelleme almıyor ve PHP 8.2'nin destek süresi 31 Aralık 2026'da sona erecek.
Saldırıların Erken Belirtileri
Güncelleme öncesinde, Cloudflare, açıkları istismar etmeye yönelik erken denemeler gördüğünü bildirdi. Bazı kuruluşlar, herhangi bir saldırıya yanıt olarak değil, önlem olarak hizmetlerini çevrimdışı hale getirdi. Örneğin, BambooHR, Amerika Birleşik Devletleri, Kanada ve İrlanda'daki hizmetlerini durdurdu ve maaş ödemelerinin kesileceğini bildirdi.
Sonuç
Güncellemelerin yapılması, bu kritik açıkların kapatılması için zorunludur. PHP'nin çekirdek geliştiricisi Gina Peter Banyard, açıkların yalnızca yamalarla düzeltilebileceğini vurguladı. Kullanıcıların, bellek ayarlarını gözden geçirmeleri ve yeni bellek limitlerini kontrol etmeleri gerektiği de önemle belirtiliyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.