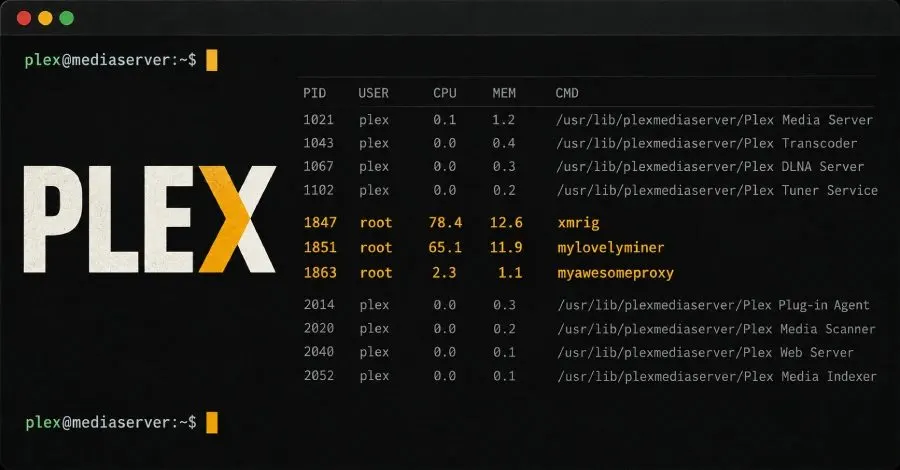
Plex Media Server'deki Plex2Shell açıkları, kötü niyetli kişiler tarafından kripto madencilik ve geri proxy yazılımları yüklemek için kullanılmaya başlandı. Bu durum, bir gün önce bir kanıt konseptinin (PoC) yayımlanmasının ardından ortaya çıktı. Uzmanlar, dört farklı açığın bir araya getirilerek istismar edildiğini belirtiyor.
Plex2Shell Açıkları Nelerdir?
Plex2Shell adı verilen bu açıklar, aşağıdaki CVE numaralarıyla tanımlanan dört güvenlik zafiyetini içeriyor:
- CVE-2026-96652 (CVSS Skoru: 5.3): Kimlik doğrulaması yapılmamış bir sunucu tarafı istek sahtekarlığı (SSRF) açığı, "protocol" parametresinin doğrulanmadan bir URL'ye eklenmesiyle oluşuyor.
- CVE-2026-96654 (CVSS Skoru: 6.9): URL değerlerinin yanlış bir şekilde işlenmesi, saldırganların diğer eklentilerin fonksiyonlarını çağırmasına olanak tanıyor.
- CVE-2026-96655 (CVSS Skoru: 5.3): Kimlik doğrulaması yapılmış bir kullanıcının rastgele iç veya dış adreslere istek göndermesine izin veren bir SSRF açığı.
- CVE-2026-96656 (CVSS Skoru: 8.6): Dosya adı veya yolunun dış kontrolü açığı, ELF paylaşılan nesnesinin saldırgan tarafından seçilen bir yola yerleştirilmesine ve çalıştırılmasına imkan tanıyor.
Bu açıkların bir araya getirilmesi, Plex Media Server'ın istismar edilmesine ve uzaktan kod çalıştırılmasına olanak sağlıyor.
Saldırılar Gerçekleşti
Güvenlik araştırmacısı Zach Main, bu açıkları 27 Temmuz 2026'da Plex'e bildirdi ve 3 Ağustos 2026'da Plex Media Server 1.43.3.10861 sürümüyle bu açıklar kapatıldı. Ancak, 16 Ekim 2026'da teknik detayların yayımlanmasının ardından bu açıkların kötüye kullanıldığı saldırılar kaydedilmeye başlandı. Saldırılar sonucunda uzaktan bir sunucudan kripto madencilik yazılımı yüklenmiş durumda.
Kullanıcıların Dikkat Etmesi Gerekenler
Kötü niyetli kişiler, "myawesomeproxy" adlı bir yazılımı da dağıtarak kullanıcıların internet trafiğini dışarıdan kullanma izni vermelerini sağlıyor. Aynı zamanda "mylovelyminer" adı verilen bir kripto madencilik süreci de devreye alındı. Reddit'te yapılan paylaşımlar, birçok Plex kullanıcısının aynı madencilik yazılımından etkilendiğini gösteriyor. Ancak, bu durumun Plex2Shell açıklarıyla ilgili olup olmadığı henüz netlik kazanmadı.
Plex, kullanıcılarını en son sürüme güncellemeleri konusunda uyarmıştı. Ancak, bu uyarının Plex2Shell açıklarıyla ilgili olup olmadığı bilinmiyor. Kullanıcıların, Plex kurulumlarını güncel tutmaları öneriliyor, zira aktif istismarlar devam ediyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.