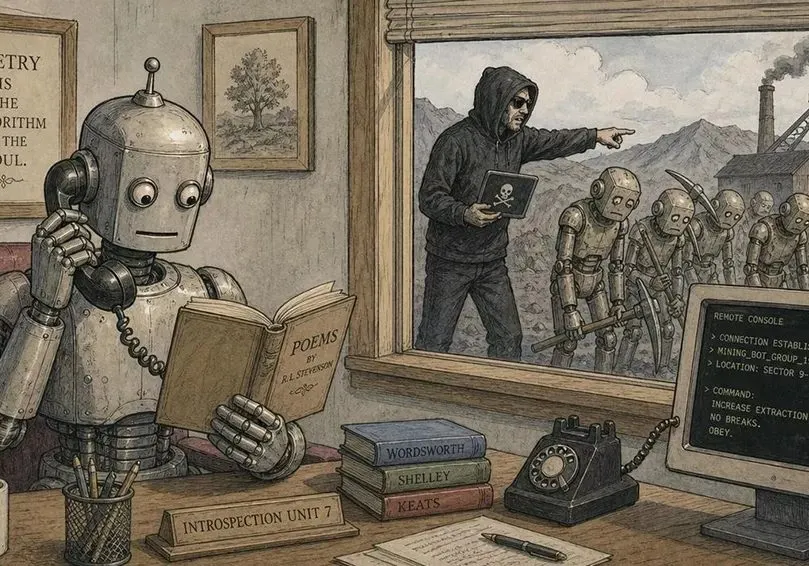
PoeLLM isimli kripto madencilik kötü amaçlı yazılımı, Canto Incognito adı verilen bir kampanya kapsamında 3,400'den fazla sunucuya saldırdı. Lumen'in siber güvenlik araştırma ekibi Black Lotus Labs, bu kampanyayı Nisan 2026'dan beri takip ediyor. Kötü amaçlı yazılımın kontrol mekanizması, GitHub üzerindeki iki kıtalık bir şiir aracılığıyla adres kodlaması yaparak etkilenen sunucuları yeni kontrol sunucularına yönlendirmekte kullanılıyor. Şiir, şu ana kadar 11 kez değiştirilmiş durumda. Saldırıya uğrayan sunucuların çoğu, LiteLLM ve Ollama gibi açık kaynaklı yapay zeka hizmetlerinin savunmasız sürümlerini çalıştırıyor.
Kötü Amaçlı Yazılımın Yükü
PoeLLM'nin yükü, Kryptex madencilik altyapısına bağlı XMRig ve Iron madencilik yazılımlarını içermektedir. Enfekte olan sunucular, tarayıcı ve istismar sunucuları haline geliyor. İlk 900 kurban arasında en yaygın özellik, Rusya merkezli bir kripto madencilik hizmetine bağlantı olmasıdır. Bu durum, saldırının finansal bir motivasyona sahip olabileceğini gösteriyor. Lumen, yapay zeka altyapısının değerli veriler ve donanım erişimi içerebileceği için cazip bir hedef haline geldiğini vurguluyor.
Hedef Alınan Hizmetler
Kötü amaçlı yazılımın ana hedefleri arasında, LLM API'lerine erişim sağlayan LiteLLM ve PDF dönüştürme için Docker tabanlı bir API olan Gotenberg bulunuyor. Gotenberg, internetten izole edilmesi gereken bir hizmet olarak uyarılar içeriyor. Ayrıca, kendi donanımınızda açık ağırlıklı modeller çalıştırmanıza olanak tanıyan Ollama ve kendi kendine barındırılan bir Git platformu olan Gitea da saldırıya uğrayan diğer hizmetler arasında yer alıyor. İlaveten, Ivanti Sentry adlı bir kurumsal geçit cihazının da hedef alındığı belirtiliyor.
Şiir ile Kontrol Mekanizması
Kötü amaçlı yazılımın kontrol mekanizması, enfekte sunucuları C2 sunucusuna yönlendirmek için şiir kullanıyor. Ancak bu, yapay zeka jailbreak'i veya zararlı isteklerle ilgili bir durum değil. Şiir, "Bağlantının Doğası Üzerine" adıyla Nisan ayında ilk kez yayımlandı ve her yeni versiyonu yeni bir C2 sunucusuna işaret ediyor. Kötü amaçlı yazılım, belirli kelimeleri alarak bunları IPv4 adresine dönüştürerek yeni adresi çözebiliyor.
Güvenlik Önlemleri
Kötü amaçlı yazılım, kamuya açık hizmetlerin güvenlik açıklarını kullanarak yayıldı. Özellikle LiteLLM için, belirli bir POST isteği ile istismar yolu açılmış; bu da iki uç noktanın sağlanan komutu rol kontrolü olmadan çalıştırmasına neden olmuştur. Lumen, kullanıcıların sistemlerini kontrol etmeleri için bağlantı günlüklerini incelemelerini öneriyor. Açık kaynaklı araçlar yüklenirken dışa açık alanların denetlenmesi ve gereksiz portların kapatılması gerektiği vurgulanıyor.
Sonuç olarak, bu tür saldırıların artması bekleniyor; Lumen, yapay zeka altyapısının büyümesi ile birlikte kurumsal saldırı yüzeylerinin hızla genişlediğini belirtiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.