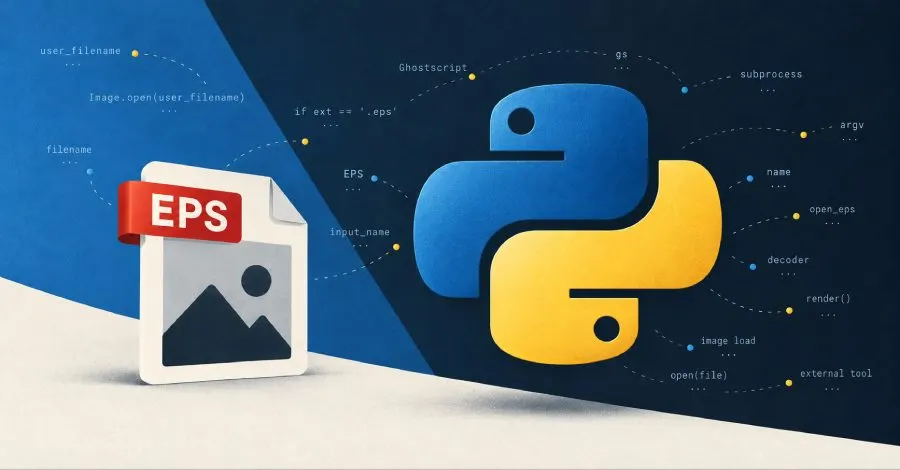
Python programlama dilinin en yaygın kullanılan görüntü işleme kütüphanesi Pillow'da ciddi bir güvenlik açığı tespit edildi. Bu açık, kullanıcıların belirli bir dosya adını belirterek, sunucuda işletim sistemi komutları çalıştırmasına olanak tanıyor. Güvenlik açığı, CVE-2026-112900 kodu ile tanımlanıyor ve özellikle EPS (Encapsulated PostScript) görüntüleriyle ilgili bir sorun olarak öne çıkıyor.
Pillow Kütüphanesindeki Açığın Detayları
Pillow, EPS görüntülerini işlerken, dosya adını kontrol etmeden Ghostscript adlı bir programa ileterek görüntüyü piksel haline getiriyor. Bu durum, kötü niyetli kullanıcıların, zararlı kod içeren dosya adları belirleyerek sunucu üzerinde komutlar çalıştırmasına imkan tanıyor. Bu tür bir saldırı, sunucunun kontrolünü ele geçirme veya veri sızıntısına yol açabilir.
Güvenlik Açığının Etkileri
Pillow kütüphanesi, dünya genelinde birçok projede kullanıldığı için bu açığın etkileri oldukça geniş bir yelpazeye yayılabilir. Özellikle web uygulamaları ve sunucu tabanlı sistemlerde Pillow kullanan geliştiricilerin, bu açığı göz önünde bulundurarak gerekli önlemleri alması gerekiyor. Aksi takdirde, sistemlerinin güvenliği tehlikeye girebilir.
Geliştiricilerin Alması Gereken Önlemler
Geliştiricilerin bu güvenlik açığına karşı alabileceği bazı önlemler şunlardır:
- Pillow kütüphanesinin en güncel sürümüne geçmek.
- EPS dosyalarını işlerken dosya adlarını dikkatlice kontrol etmek.
- Sunucu üzerindeki izinleri kısıtlayarak, zararlı kodların çalıştırılmasını engellemek.
Sonuç ve Öneriler
Bu güvenlik açığı, Python kullanıcıları için önemli bir hatırlatma niteliği taşıyor. Yazılım geliştirme süreçlerinde güvenlik kontrollerinin önemini unutmamak ve kullanılan kütüphanelerin güncel tutulması, sistem güvenliğini sağlamak için kritik öneme sahip. Geliştiricilerin, güvenlik açıkları konusunda dikkatli olması ve bu gibi durumlarda hızlı bir şekilde güncellemeleri uygulaması gerekiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.