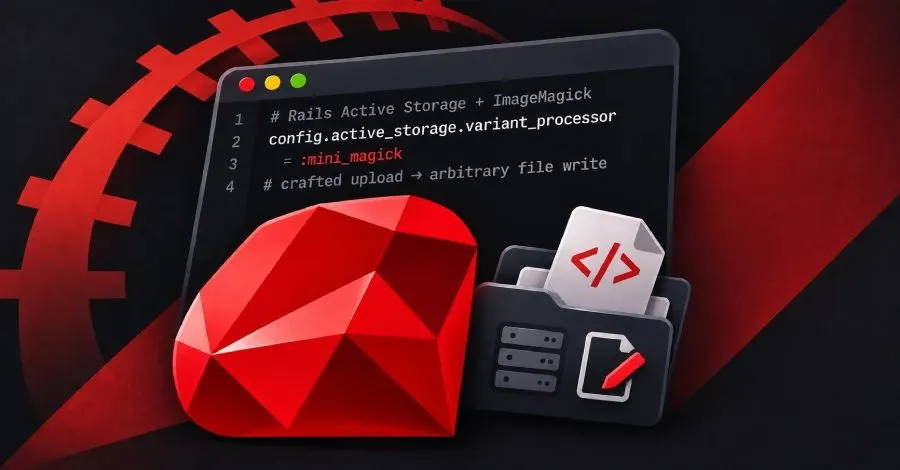
Ruby on Rails platformunda tespit edilen kritik bir güvenlik açığı, kimlik doğrulaması yapılmamış bir saldırganın, ImageMagick kullanarak uygulama sunucusuna rastgele dosyalar yüklemesine olanak tanıyor. Rails projesi, bu açığı bir bilgilendirme ile duyurdu ve 8.1.4.1 ve 8.0.5.2 sürümlerinde düzeltildi.
Güvenlik Açığının Detayları
Açığın kaynağı, Rails'in dosya yüklemelerini yöneten Active Storage bileşeninde bulunuyor. Bazı uygulamalar, yüklenen dosyaları Active Storage'ın Disk hizmeti aracılığıyla sunucunun diskinde saklıyor. Bu tür uygulamalarda, bir saldırgan uygulamanın okuyabildiği herhangi bir dosyayı da okuyabiliyor. Bu dosyalar genellikle uygulamanın secret_key_base’i ve diğer sistemler için kimlik bilgilerini içeriyor. Bu bilgilerin okunması, uzaktan kod çalıştırma veya sistemler arasında hareket etme olanağı sağlayabiliyor.
CVSS Skoru ve Etkilenme Durumu
Rails, bu açığı CVSS ölçeğinde 10 üzerinden 9.8 olarak değerlendiriyor. Açık, GHSA-f3w6-w445-fwh9 kodu ile izleniyor ancak henüz bir CVE kimliği yok. ImageMagick, dosyanın içeriğine göre bir format yöneticisi seçiyor. Bu yöneticiler, görüntü içinde belirtilen diğer dosyalar üzerinde işlem yapabiliyor. Active Storage, yüklemelerin hangi yöneticileri kullanabileceği konusunda herhangi bir kısıtlama getirmiyor, bu nedenle sunucunun ImageMagick politikası tek sınır olarak kalıyor.
Saldırı Senaryosu
Active Storage'daki ImageMagick analizörü, bir dosya eklendiğinde çalışıyor. Yüklemenin yapılması, açığın ortaya çıkması için yeterli. Uygulamanın bir varyant oluşturması veya bir önizleme çağrısı yapması gerekmiyor. Yüklenen bir SVG dosyası, bu analizör aracılığıyla ImageMagick'in MSL yöneticisine ulaşıyor. MSL, kendi betiği tarafından belirtilen dosyaları okuyan ve yazan bir betik yöneticisidir. Rails, kendisine bir saldırı zincirinin bildirildiğini ancak bunun tek saldırı yolu olmadığını belirtiyor.
Hangi Uygulamalar Etkileniyor?
Bir uygulama, yalnızca aşağıdaki üç durumun hepsi doğruysa etkileniyor:
- ImageMagick, Active Storage görüntü işleme için kullanılıyor olmalı.
- ImageMagick güvenlik politikası, ilgili yöneticileri zaten engellemiyor olmalı.
- Güvenilmeyen kullanıcıların dosya yüklemelerine izin verilmeli.
Bu koşulları kontrol etmek için, uygulamanın yapılandırma ayarlarına bakmak yeterli. Aktif Storage sürüm 8.0.5.2'den önceki tüm sürümler etkileniyor. 8.1 sürümleri için de 8.1.4.1'den önceki sürümler etkileniyor.
Güncelleme Tavsiyeleri
Rails, kullanıcıların mümkün olan en kısa sürede güncelleme yapmalarını şiddetle tavsiye ediyor. Düzeltmeler, toplamda 21 güvenlik sorununu çözmekte. Yeni sürümler, ImageMagick güvenlik politikası ile birlikte geliyor. MiniMagick, Active Storage'ın ImageMagick'i çağırmak için kullandığı Ruby gem’idir. Varsayılan ayarlarında, çalıştırılan her ImageMagick komutu bu politikayı uygular.
Eğer uygulama, Disk hizmeti ile ekleri saklıyorsa, secret_key_base ve uygulama sürecinin okuyabildiği diğer tüm gizli bilgileri değiştirmeleri gerekiyor. Kullanıcıların, açık bir gizli bilgi ile geri dönüş yapmamaları önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.