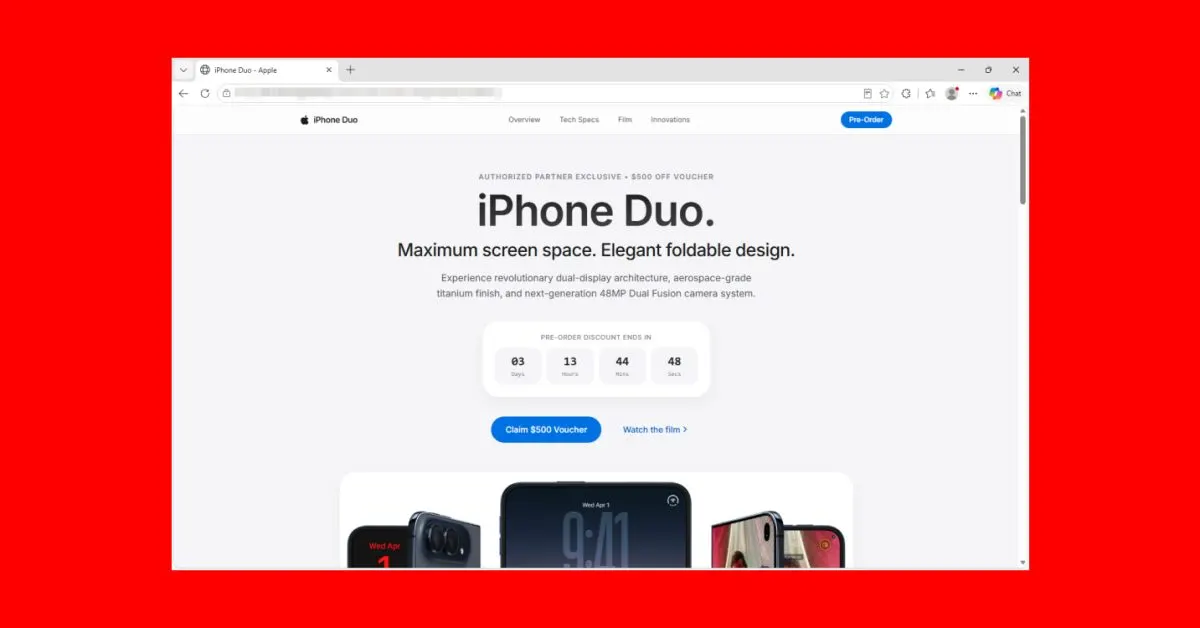
iPhone Duo ön siparişleri 16 Ekim Cuma günü başlayacak, ancak dolandırıcılar, kullanıcıları sahte bir web sitesine yönlendirerek sipariş vermeye ikna etmeye çalışıyor. Bu sahte web sitesi, gerçek olanın görünümünü başarılı bir şekilde taklit ediyor ve "Yetkili Partner Özel" olarak 500 dolarlık indirim kuponu sunduğunu iddia ediyor.
Sahte Web Sitesinin Tehlikeleri
Güvenlik araştırmacıları, Malwarebytes, bu sayfanın DarkSword exploit zincirini kullandığını belirtiyor. Bu exploit zinciri, bazı eski ve güncellenmemiş iPhone modelleri ile çalışıyor. Kullanıcıların herhangi bir şey yapmasına gerek yok; sadece sayfayı ziyaret etmek bile saldırının başlatılmasına yeterli.
Sahte sayfanın Apple tarzı tasarımı ve 500 dolarlık kupon teklifi arkasında, hedef alınan iPhone'lara sızmaya çalışmak için sızdırılmış DarkSword exploit zinciri bulunuyor. Eğer saldırı başarılı olursa, cihazın kimlik bilgileri, kripto cüzdan verileri ve notlar çalınmaya çalışılacak. Kullanıcıların form doldurmasına, bir indirme işlemi yapmasına veya herhangi bir onay vermesine gerek yok; sayfanın açılması yeterli.
Hedeflenen Veriler
Eğer saldırı başarılı olursa, bu kod cihazın kimlik bilgilerini ve durumunu yakalamaya çalışacak ve yüklü uygulamaların listesini ile Apple Notlar'ın içeriğini elde etmeye çalışacak. Kripto cüzdanlarına yönelerek, MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus ve Tonkeeper gibi cüzdanları arayacak. Ayrıca, telefonun anahtar zincirinden kaydedilmiş kimlik bilgilerini geri kazanmaya çalışacak. Eğer hedeflenen bir cüzdan bulunursa ve sunucu ile ilk bağlantı başarılı olursa, cüzdan dosyalarını, geri kazanılan anahtar zinciri verilerini ve fotoğraf önizlemelerini yüklemeye çalışacak. Cüzdan dosyalarının veya kimlik bilgilerinin ifşa edilmesi, kullanıcıların fonlarını tehlikeye atabilir.
Sahte sayfa ayrıca mesajlara, kişilere, arama geçmişine, sesli mesajlara, e-postalara, takvim kayıtlarına ve önbellek konum verilerine erişmeye çalışıyor. Payload, sunucusuyla daha fazla talimat almak için de iletişim kurabiliyor.
Korunma Yöntemleri
Google, exploit zincirinin detaylarını Mart ayında açıkladı ve Apple, aynı ay içinde bir yamanın yayınlandığını duyurdu. Kullanıcıların kendilerini korumaları için genel öneriler geçerlidir. Gönderenine güvenmediğiniz veya beklemediğiniz bağlantılara asla tıklamayın. Ayrıca, iOS güncellemelerini mümkün olan en kısa sürede yüklemeyi unutmayın.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.