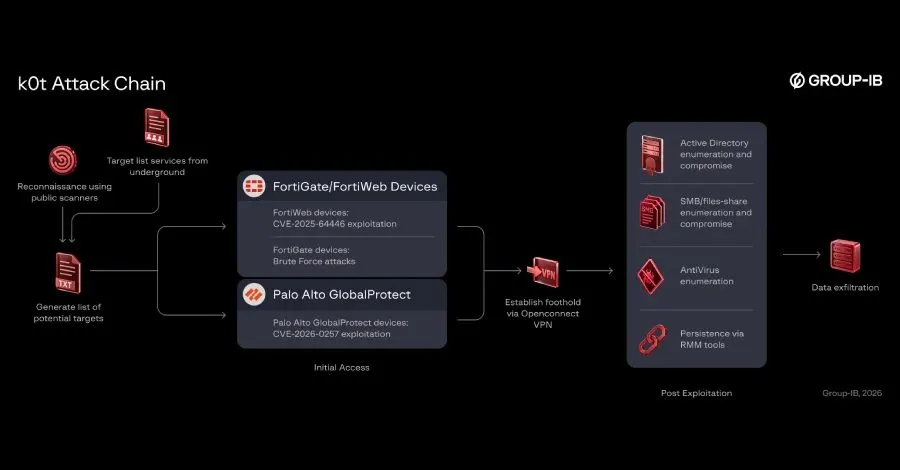
Siber güvenlik araştırmacıları, Fortinet FortiGate ve Palo Alto Networks GlobalProtect gibi ağ kenarı cihazlarını hedef alan büyük ölçekli bir kampanyanın detaylarını açıkladı. K0t adıyla bilinen siber suçlu grubu, dünya genelindeki birçok kuruluşa erişim sağladı ve bazı kurbanları daha da tehlikeye atarak kalıcı uzaktan erişim ve veri sızdırma girişimlerinde bulundu.
K0t Grubunun Hedefleri
Bu kampanyanın kurbanları, geniş bir sektördeki kuruluşlardan oluşuyor. Araştırmalar, Şubat ve Haziran 2026 arasında önemli sayıda ihlalin gerçekleştiğini gösteriyor. Bu dönemde, FortiBleed kod adlı başka bir kimlik bilgisi toplama kampanyasıyla da örtüşmeler yaşanıyor. Kurbanların %38'inin Asya-Pasifik bölgesinde, %31.9'unun Latin Amerika'da, %15.8'inin Avrupa'da ve %12.7'sinin Orta Doğu ve Kuzey Afrika'da bulunduğu bildiriliyor.
Saldırı Zinciri ve Yöntemler
Saldırı zinciri şu şekilde gelişiyor:
- Ağ Cihazlarını Taramak: FOFA ve ZoomEye gibi kamuya açık tarama araçları kullanılarak, internet üzerinden erişilebilen VPN ve güvenlik duvarı cihazları taranıyor.
- Zafiyetlerden Yararlanmak: FortiWeb'deki CVE-2025-64446 ve Palo Alto Networks PAN-OS'deki CVE-2026-0257 gibi bilinen zafiyetlerden faydalanarak hedef cihazlara erişim sağlanıyor.
- Uzaktan Erişim Sağlamak: OpenConnect VPN bağlantısı ile hedeflerde kalıcı bir ayak izi oluşturuluyor.
- Veri Sızdırma: Toplanan veriler, Rclone aracılığıyla bulut depolama alanlarına aktarılıyor.
Tehdit Aktörünün Stratejisi
K0t, potansiyel hedefleri seçerken bireysel kuruluşları araştırmak yerine, geniş ölçekli ağ cihazlarını sıralayarak belirli bir coğrafi öncelik sırasına göre hareket ediyor. Öncelikli hedefleri arasında Amerika Birleşik Devletleri ve Kanada'nın yanı sıra Avrupa ülkeleri ve seçilen Asya-Pasifik pazarları yer alıyor.
Sonuç ve Öneriler
Araştırmacılar, kampanyanın kurbanlarına ait 70,000'den fazla ifşa edilmiş kimlik bilgisi ve LDAP dökümlerinin tespit edildiğini belirtiyor. Bu durum, FortiBleed ile bağlantılı diğer saldırıların da olabileceğini gösteriyor. Kuruluşların, raporda belirtilen zafiyetlerin giderilmesi konusunda hızlı bir şekilde harekete geçmeleri öneriliyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.