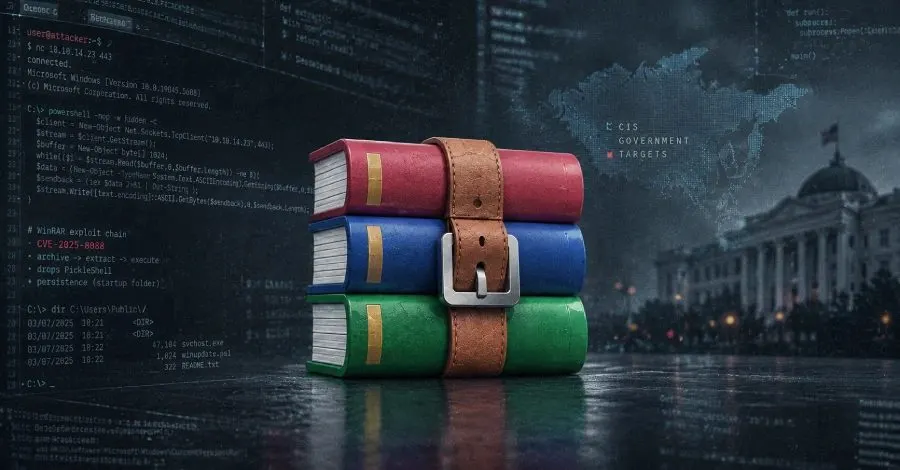
Silent Lynx adıyla bilinen tehdit aktörü, Bağımsız Devletler Topluluğu (CIS) ülkelerindeki hükümet kuruluşlarını hedef alan yeni bir saldırı dalgasıyla dikkat çekiyor. 2025'in Haziran ayından 2026'nın Ağustos ayına kadar gözlemlenen bu faaliyet, makro etkin belgeler, PS2EXE indiricileri, GitHub'da barındırılan PowerShell ve CVE-2025-8088 açığını kullanan özel WinRAR arşivleri gibi dört farklı enfeksiyon zincirini içeriyor.
Saldırıların Detayları
Bu saldırılar, Cisco Talos ve Recorded Future Insikt Group'un izlediği UAT-6275 ve TAG-193 kod adları altında, FoalShell, Chvost, Laplas ve PickleShell gibi özel ters kabukların yerleştirilmesine yol açıyor. Bu ters kabuklar, ele geçirilmiş sistemlere etkileşimli uzaktan erişim sağlıyor. Güvenlik araştırmacısı Ashley Shen, UAT-6275'in hedefinin Orta Asya ve daha geniş CIS bölgesine odaklandığını belirtiyor.
Hedef Ülkeler
Gözlemlenen kampanyalarda, kurbanların ve tuzak temalarının yer aldığı ülkeler arasında Kazakistan, Kırgızistan, Tacikistan, Türkmenistan, Özbekistan, Ermenistan, Azerbaycan, Rusya ve Belarus bulunuyor. Silent Lynx, 2025'in başlarında Seqrite Labs tarafından ilk kez belgelenmiş olup, Kırgızistan ve Türkmenistan'daki elçilikler, avukatlar, devlet destekli bankalar ve düşünce kuruluşlarına yönelik saldırılar gerçekleştirdiği vurgulanıyor.
Saldırı Zincirleri
Bu tehdit aktörünün kullandığı enfeksiyon zincirleri şu şekildedir:
- Haziran 2025: Makro etkin Word belgeleri kullanarak ikinci aşama ikili dosyayı indirme ve çalıştırma.
- Temmuz 2025: PS2EXE ile oluşturulmuş indiriciler kullanarak ters kabuk payload'larını indirme ve kalıcılık için zamanlanmış görevler oluşturma.
- Ekim 2025: Kötü amaçlı bir kısayol (LNK) kullanarak PowerShell'i başlatma ve GitHub'da barındırılan bir script'i çalıştırma.
- Nisan 2026: WinRAR açığını (CVE-2025-8088) kullanarak PickleShell'i Windows Başlangıç klasörüne yerleştirme.
Yeni Yöntemler ve Genişleme
Nisan 2026'da gerçekleştirilen enfeksiyon zinciri, UAT-6275'in kötü amaçlı yazılım dağıtım yöntemleri arasında bir güvenlik açığını silahlandırdığı ilk örnek olarak kaydedildi. Talos, UAT-6275'in sürekli etkinliğinin ve yeni dağıtım tekniklerinin benimsenmesinin, grubun Orta Asya ve CIS'deki hükümet kuruluşlarına erişim sağlamaya devam edeceğini gösterdiğini ifade etti. Çevresel ajanslar, ekonomik bakanlıklar ve enerji altyapısına olan ilgileri, bölgesel diplomasi ve kaynak yönetiminin istihbarat değeriyle bağlantılı olarak değerlendiriliyor.
Sonuç
Silent Lynx'in bu yeni saldırı dalgası, CIS bölgesindeki hükümet kuruluşlarına yönelik siber tehditlerin arttığını ve bu tür saldırıların daha da yaygınlaşabileceğini gösteriyor. Özellikle WinRAR açığının kullanılması, siber güvenlik alanında dikkat edilmesi gereken önemli bir gelişme olarak öne çıkıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.