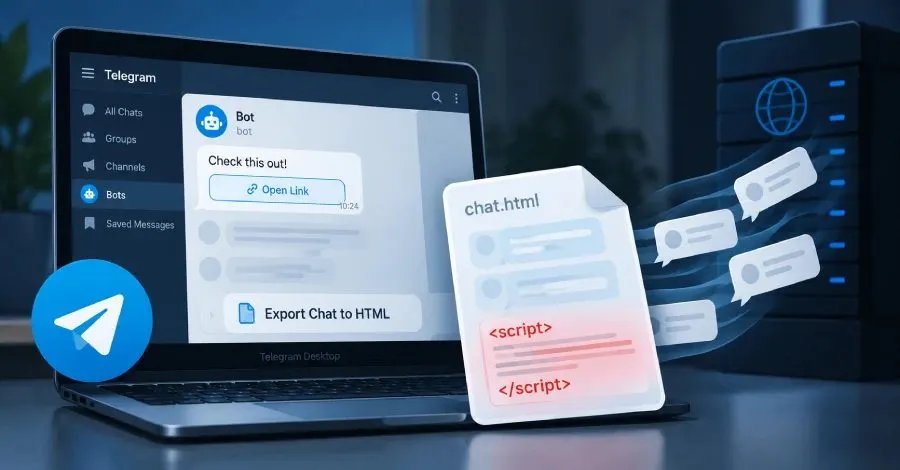
Telegram Desktop uygulamasında bulunan bir güvenlik açığı, kötü niyetli bir botun kullanıcıların HTML dosyalarına gizli JavaScript yerleştirmesine olanak tanıyor. ExPatch güvenlik araştırmacıları, bu açığı 12 Eylül'de yayımladıkları yazıda detaylandırdı. Açığın, kullanıcıların sohbetlerini HTML formatında dışa aktardıkları dosyalarda ortaya çıktığı belirtiliyor.
Telegram Desktop ve Güvenlik Açığı
Telegram Desktop, Windows, macOS ve Linux platformları için geliştirilmiş bir uygulamadır ve kullanıcıların sohbetlerini HTML sayfaları olarak kaydetmelerine imkan tanır. Ancak, bu uygulamada bulunan bir açık, bir botun mesajının görünüşte normal bir butonla birlikte gizli JavaScript kodu içermesine neden olabiliyor. Bu JavaScript, kullanıcı HTML dosyasını bir web tarayıcısında açtığında çalışıyor ve dosyadaki tüm mesajları saldırganın kontrolündeki bir sunucuya kopyalayabiliyor.
Açığın Çalışma Şartları
Açığın çalışabilmesi için üç temel koşulun sağlanması gerekiyor: 1) HTML ihracatı, düzeltme yapılmadan önceki bir Telegram Desktop sürümü ile yapılmış olmalı, 2) mesaj, dışa aktarılan sohbet içinde yer almalı, 3) dosya, JavaScript'in etkin olduğu bir tarayıcıda açılmalı.
Telegram'ın Düzeltmesi
Telegram, bu açığı 30 Haziran'da düzeltti ve 3 Temmuz'da 6.9.4 beta sürümüne ve 14 Temmuz'da ise 7.0.1 stabil sürümüne ulaştı. Ancak, eski sürümlerle dışa aktarılan dosyalar hala bu açığı barındırabiliyor. Kullanıcıların, eski HTML dosyalarını yalnızca JavaScript devre dışı bırakılmışken açmaları öneriliyor.
Kullanıcıların Dikkat Etmesi Gerekenler
Kullanıcıların, düzeltme yapılmadan önce oluşturulan herhangi bir HTML ihracatını güvenilir olarak değerlendirmemeleri gerekiyor. Özellikle büyük gruplardan gelen mesajların kaynağını doğrulamak zor olabileceğinden, bu tür dosyalar dikkatle kullanılmalıdır. Telegram, 14 Eylül itibarıyla eski ihracatlar için herhangi bir kullanıcı kılavuzu yayınlamadı.
Sonuç
Telegram Desktop'taki bu güvenlik açığı, kullanıcıların verilerinin tehlikeye girmesine neden olabilir. Kullanıcıların, uygulamalarını güncellemeleri ve eski ihracat dosyalarını dikkatli bir şekilde kullanmaları önemlidir. Telegram, bu açığı onayladıktan sonra 500 dolarlık bir ödül teklif etti ancak araştırmacılar bunu kabul etmeyerek bağışlanmasını talep etti.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.