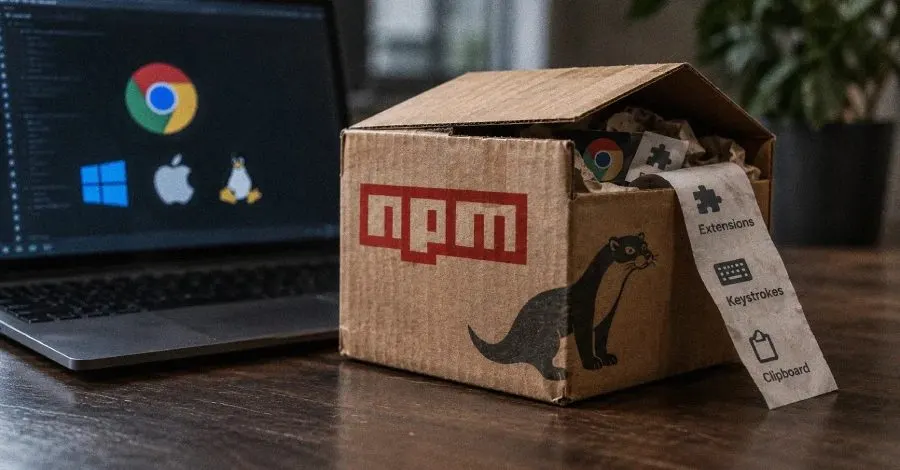
Siber güvenlik araştırmacıları, daha önce belgelenmemiş bir JavaScript hırsızı olan WeaselBiscuit'i dağıtan 13 npm paketinin keşfedildiğini bildirdi. Bu paketlerin bazıları, yazılım geliştiricileri, BT profesyonelleri ve kripto para kullanıcılarını hedefleyen Kuzey Koreli tehdit aktörleri tarafından yönetilen BeaverTail adlı bir bilgi hırsızlığı yazılımı ile ilişkilidir. BeaverTail, en azından 2022 sonlarından beri aktif durumda.
WeaselBiscuit'in Özellikleri
WeaselBiscuit, basit bir yapıya sahip olmasıyla dikkat çekiyor. Uzaktan erişim, kalıcılık veya kripto para cüzdanı boşaltma kodu gibi özelliklerden yoksun. Bunun yerine, npm import işlemiyle tetikleniyor. Bu işlem, yükleyicinin ("loader.js") ana kötü amaçlı yazılımı bir Npoint dead drop'dan çekip doğrudan bellekte çalıştırmasını sağlıyor.
Uygulama çalıştığında, ayrı bir Npoint URL'sinden komut ve kontrol (C2) yapılandırmasını alıyor, hedef makinenin profiline ulaşıyor ve Windows, macOS ve Linux üzerinde Chrome uzantı depolarını topluyor. C2 sunucusundan aldığı komutlara dayanarak, Windows makinelerde pano içeriğini ve tuş vuruşlarını kaydedebiliyor.
Finansal Riskler
McCarty, "Bu kötü amaçlı yazılım, büyük kardeşleri gibi kripto cüzdanı hırsızlığı işlevlerine sahip olmasa da, Chrome uzantı depolama yeteneği finansal olarak önemli: cüzdan uzantı durumunu veya diğer uzantı tarafından tutulan hassas verileri ifşa edebilir" şeklinde açıklama yaptı. Yazılım, uzantının Yerel Uzantı Ayarları dizinindeki her okunabilir, boş olmayan dosyayı toplayarak yüklemekte.
Kuzey Kore Bağlantıları
OpenSourceMalware, WeaselBiscuit'in Kuzey Kore ile ilişkili Contagious Interview aracıyla anlamlı örtüşmelerine rağmen, kesin bir atıf yapmak için yeterli kanıt bulunmadığını vurguladı. Bununla birlikte, aşağıdaki ticaret sinyalleri Kuzey Kore'ye işaret ediyor:
- Npoint.io kullanımı, Contagious Interview ile ilişkilendirilen hafif bir çevrimiçi JSON depolama hizmeti.
- api.ipify.org ve ip-api.com aracılığıyla yapılan iç içe geçmiş kamu IP ve coğrafi konum sorgulamaları.
- Her yükleme için numaralı kampanya kimliği (10, 12, 44, 79, 95, 99) kullanımı, PolinRider ile benzerlik gösteriyor.
Sonuç olarak, WeaselBiscuit, basit yapısına rağmen önemli bir tehdit oluşturuyor. Özellikle Chrome uzantı depolarına erişim sağlaması, kullanıcıların hassas verilerini riske atabiliyor. Bu tür kötü amaçlı yazılımlara karşı dikkatli olmak ve güvenlik önlemlerini artırmak her zamankinden daha önemli hale gelmiştir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.