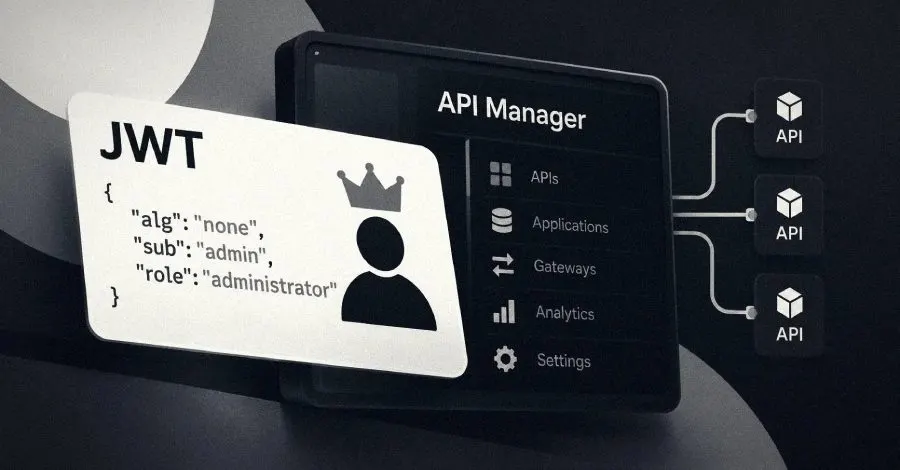
WSO2 API Manager'da tespit edilen kritik bir güvenlik açığı, şu anda aktif bir şekilde kötüye kullanılıyor. CVE-2026-5430 olarak takip edilen bu zafiyet, kriptografik imzanın yanlış doğrulanması nedeniyle hesap ele geçirilmesine yol açabiliyor. Hacktron Ekibi, bu açığı keşfeden ve bildiren grup olarak öne çıkıyor.
Zafiyetin Etkileri
WSO2 tarafından Mayıs 2026'da yayımlanan bir uyarıda, JWT (JSON Web Token) kimlik doğrulamasının, desteklenmeyen bir algoritma ile imzalanmış bir token ile atlatılabileceği belirtiliyor. Bu durum, yetkisiz erişime sebep olabiliyor. Zafiyetin başarılı bir şekilde kötüye kullanılması, yönetici hesaplarının tehlikeye girmesi ve tam hesap ele geçirilmesi ile sonuçlanabilir.
Zafiyetten etkilenen ürünler şunlardır:
- WSO2 API Control Plane: 4.6.0, 4.5.0
- WSO2 API Manager: 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0, 4.1.0
- WSO2 Universal Gateway: 4.6.0, 4.5.0
Çözüm ve Güncellemeler
Topluluk kullanıcıları için aşağıdaki bağlantılarda düzeltmeler mevcuttur:
- [github.com/wso2/carbon-apimgt/pull/13752](https://github.com/wso2/carbon-apimgt/pull/13752)
- [github.com/wso2/product-apim/pull/14167](https://github.com/wso2/product-apim/pull/14167)
Ayrıca, WSO2 Destek Abonelik Sahipleri için de güncellemeler yayımlanmıştır:
- WSO2 API Control Plane 4.6.0 - Güncelleme seviyesi 22
- WSO2 API Manager 4.5.0 - Güncelleme seviyesi 57
Aktif Sömürü Girişimleri
watchTowr tarafından yapılan gözlemlere göre, zafiyetin aktif olarak kötüye kullanıldığı tespit edilmiştir. 13 Eylül 2026'da, yönetici yetkileri içeren JWT token'larının geldiği kaydedilmiştir. Yordan Ganchev, watchTowr'da görevli bir tehdit istihbarat uzmanı olarak, bu açığın, JWT kimlik doğrulamasının desteklemediği algoritmalarla imzalanmış token'ları kabul etmesinden kaynaklandığını belirtmiştir.
Ganchev, "Bu nedenle, bu zafiyetin kritik bir hata olduğunu görmek kolay. API Manager 4.1.0'dan 4.6.0'a, API Control Plane, Traffic Manager ve Universal Gateway'i etkiliyor" demiştir.
Kullanıcıların Alması Gereken Önlemler
Gözlemlenen sömürü girişimlerinde, sahte JWT token'larının her API arka uç noktasına ve her kayıtlı uygulamanın kimlik bilgilerine erişmek için kullanıldığı düşünülmektedir. Bu durum, hassas verilerin ele geçirilmesine ve iç hizmetlerle etkileşime geçilmesine olanak tanıyor.
Kullanıcılara, en kısa sürede güncellemeleri uygulamaları önerilmektedir. Bu, olası bir saldırıya karşı en iyi koruma yöntemidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.