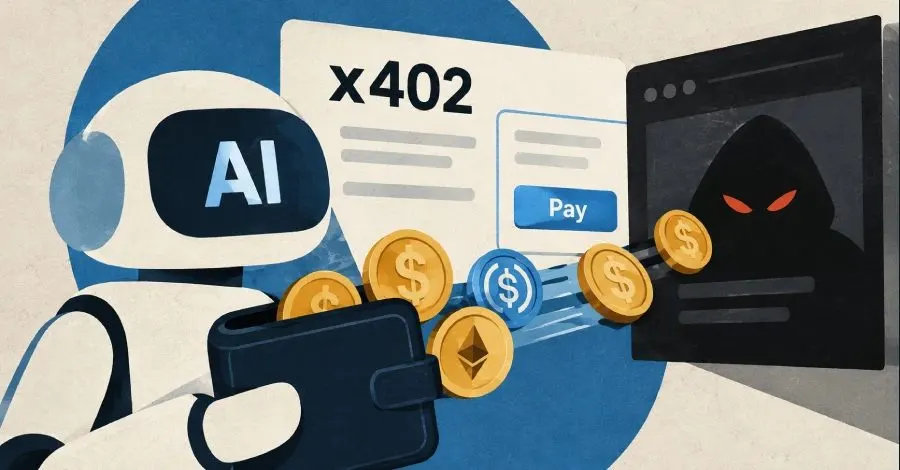
x402 SDK'leri, AI ajanlarının API çağrıları için ödeme yapmasını sağlarken, güvenlik firması V12, bu SDK'lerdeki bir açığın kötü niyetli API'lerin, AI ajanlarının desteklenen token bakiyelerini tamamen harcamasına olanak tanıyabileceğini belirtti. Bu durum, 22 Ekim tarihinde yapılan açıklamada vurgulanmış olup, SDK'lerin varsayılan istemcisinin, 18 Ağustos'ta yapılan güncellemelerden önce harcama limiti belirlemediği ortaya çıkmıştır.
SDK'deki Açığın Nedenleri
V12'nin raporuna göre, bu açık, otomatik olarak ödeme imzalayan ve uygulamaları tarafından harcama limiti belirlenmemiş olan ajanlarla sınırlıydı. SDK'lerdeki toplam 25 güvenlik açığından üçü kritik olarak nitelendirildi ve detaylı bir şekilde açıklandı. x402 Vakfı, bu kritik açıkların hepsini 18 Ağustos güncellemeleri ile düzeltmişti.
Kötü Amaçlı API'lerin Kullanım Senaryosu
Varsayılan istemci, ödeme seçenekleri listesinde ilk seçeneği alıyordu ve düzeltmeden önce herhangi bir harcama limiti belirlemiyordu. Kötü niyetli bir API, rutin bir veri talebini, desteklenen token'ın tam bakiyesi için bir talebe dönüştürebiliyordu. Önceden yapılan küçük bir ödeme, cüzdan adresini açığa çıkarabilir ve böylece sunucu bakiyeyi kontrol edebilirdi. Eğer uygulama tarafından harcama politikası belirlenmemişse, istemci bu miktar için bir ödeme imzalayabiliyordu.
Diğer Kritik Açıklar
V12'nin bulduğu diğer iki açık, bir aracının, x402 ödemelerini kontrol eden hizmetin, geçerli bir ödeme olarak hiçbir token hareket ettirmeyen bir Solana işlemini kabul etmesine neden oluyordu. Ayrıca, başka bir kötü niyetli sunucu, bir ajanı farklı bir web sitesi için oturum açma mesajı imzalamaya zorlayabiliyordu. Bu açıklar, yalnızca TypeScript SDK'sında mevcuttu. 18 Ağustos güncellemeleri, bu tür kontrol eksikliklerini gidermiştir.
Güvenlik Önlemleri ve Güncellemeler
x402, açık bir standart olarak, yazılımların, AI ajanları da dahil olmak üzere, web isteği içinde API çağrıları için ödeme yapmasını sağlıyor. 18 Ağustos güncellemeleri, TypeScript, Python ve Go istemcilerine harcama kontrolleri ekleyerek, her bir ödemenin maksimum 1 dolar ile sınırlı olmasını sağladı. Ayrıca, yalnızca SDK'nın tanıdığı ABD doları stabilcoinlerine izin veriyor.
Yapılan güncellemeler, geliştiricilerin güvenlik açıklarından haberdar olmadan eski sürümleri kullanmaya devam etmelerini engellemeyi amaçlıyor. V12, kullanıcıların SIWx oturum açma mesajlarının, imzalamadan önce kendilerine gelen siteyi tanımladığından emin olmalarını, her ödeme için ve toplamda bütçeler belirlemelerini ve hangi token'lar, ağlar ve alıcılara ödeme yapacaklarını sınırlamalarını öneriyor.
Sonuç
x402 SDK'lerindeki bu kritik güvenlik açığı, kötü niyetli API'lerin AI ajanlarının token bakiyelerini tehlikeye atmasına neden olabiliyor. Geliştiricilerin, bu tür güvenlik açıklarını önlemek için güncellemeleri takip etmesi ve gerekli önlemleri alması büyük önem taşıyor. Kullanıcıların, harcama limitlerini belirleyerek ve güvenlik kontrollerini artırarak bu tür tehditlere karşı daha dayanıklı hale gelmeleri gerekiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.