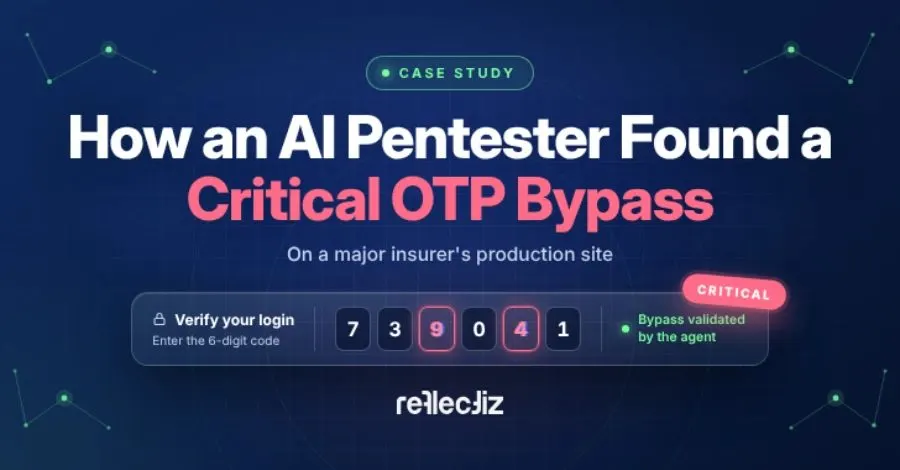
Yapay zeka destekli bir pentesting aracı, büyük bir sigorta şirketinin üretim web sitesinde kritik bir kimlik doğrulama açığı buldu. Bu buluş, sitede kullanıcıların giriş kodunun nereye gideceğini seçmesine olanak tanıyan bir hata ile mümkün oldu. Ancak, bu açığı canlı bir ortamda kanıtlamak oldukça zorlu bir süreçti.
Açığın Temeli: OTP Dağıtım Seçeneği
Bir kerelik şifre (OTP), yalnızca hesabınıza bağlı bir adrese yönlendirilirse kimliğinizi doğrular. Ancak bu durumda, bağlantı kırılmıştı. Giriş isteği, kodun hangi kanala ve hangi adrese gideceğini belirleyen iki alan içeriyordu. Normalde, kod, hesabın bağlı olduğu telefon numarasına SMS olarak gönderilirdi. Ancak bu istekte, kanalı e-posta olarak değiştirildiğinde, sunucu kodu belirtilen adrese gönderiyordu.
Saldırı Süreci ve Kanıtlanması
Reflectiz'in yapay zeka pentesting aracı, büyük bir sigorta şirketinin web sitesinin giriş akışını haritalarken, bir giriş kodu talep etti ve bunu kontrol ettiği bir e-posta kutusuna yönlendirdi. Kod başarılı bir şekilde geldi ve giriş işlemi gerçekleşti. Ancak, giriş başarılı olduktan sonra güvenlik önlemleri testi durdurdu. Bu, aracın kendi başına kritik bir kimlik doğrulama açığını keşfettiği anlamına geliyordu.
Test Süreci ve Sonuçlar
Aracın bu açığı bulması için öncelikle sitenin JavaScript'ini ve sayfalarındaki API çağrılarını inceledi. Bu analiz, OTP isteğini ve kodun nasıl ve nereye gönderileceğini kontrol eden iki değeri ortaya çıkardı. Ancak bu değerler yalnızca bir hipotez oluşturuyordu; çünkü sunucu bu değişiklikleri reddedebilir veya girişin ilerleyen aşamalarında engelleyebilirdi. Dolayısıyla, hedefe yönelik bir test oluşturuldu ve bu test canlı giriş akışında gerçekleştirildi. Bu süreç, açığın doğrulanmasını sağladı.
Pentesting ve Güvenlik
Reflectiz, web güvenliği alanında on yılı aşkın bir süredir binlerce üretim web sitesini tarıyor. Şirket, bu süreçte giriş yapıp doğrulama kodları alarak çok adımlı akışları yönetmeyi öğrendi. Bu nedenle, zaten izlenen sitelerde, aracın boş bir URL ile başlamaktansa mevcut bağlamla çalışması mümkün oldu. Yapay zeka destekli pentesting, bu bağlamı kullanarak, müşteri akışlarını takip ediyor ve doğrulama kodları ile iki faktörlü kimlik doğrulama süreçlerini yönetiyor.
Sonuç
Bu tür bir açık, kullanıcıların hesaplarına erişim sağlamak için kötü niyetli kişiler tarafından kullanılabilir. Her ne kadar sigorta şirketi, altı ay önce bir pentest gerçekleştirmiş olsa da, mevcut açığın ne zaman ortaya çıktığı belirsiz. Web siteleri her gün değişiyor, ancak pentest programları genellikle sabit kalıyor. Yapay zeka destekli testler, sitenin değişim hızına ayak uydurmayı sağlıyor ve güvenlik açığının tespit edilmesine yardımcı oluyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.