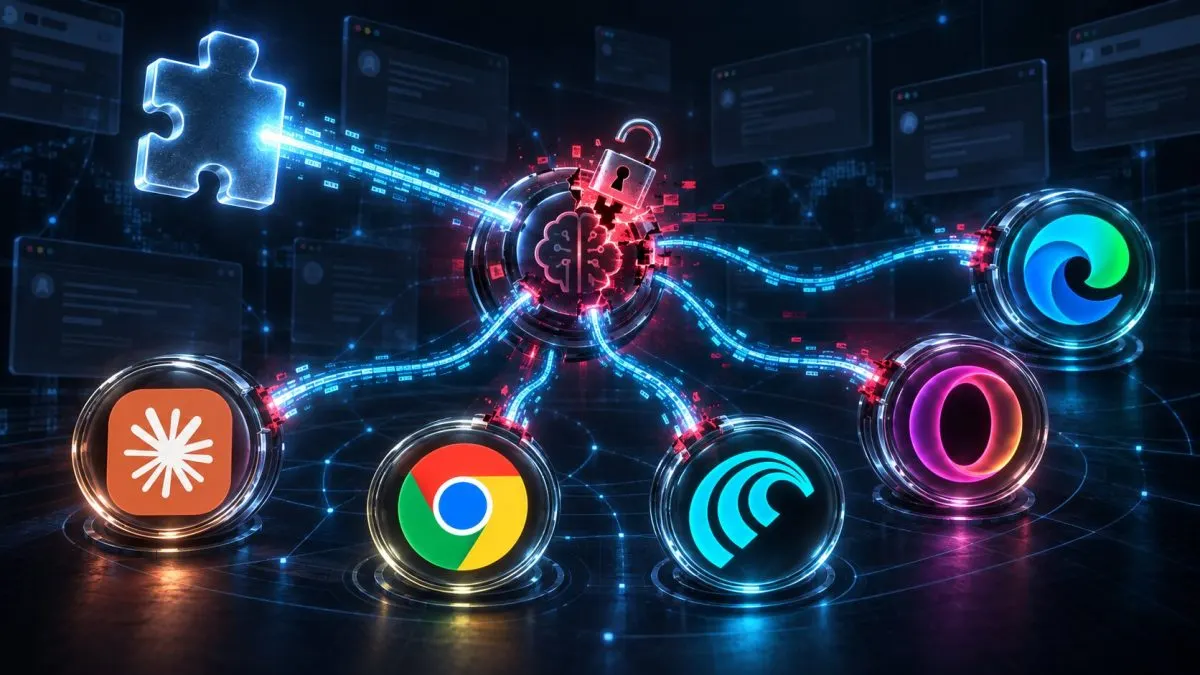
Güvenlik araştırmacısı Gal Weizman, Forever Security bünyesinde geliştirdiği BragJack adlı yeni bir saldırı tekniğini duyurdu. Bu yöntem, popüler tarayıcılarda yer alan AI asistanlarının, tek bir kötü niyetli tarayıcı uzantısı aracılığıyla ele geçirilmesine olanak sağlıyor.
BragJack Saldırısının Detayları
BragJack, beş farklı Chromium tabanlı tarayıcı veya tarayıcı asistanı üzerinde test edildi. Bu tarayıcılar arasında Google Chrome'un Gemini Live, Perplexity Comet, Microsoft Edge, Opera Neon ve Anthropic'in Claude'u bulunuyor. Weizman, yaptığı araştırma sayesinde beş farklı üreticiden toplamda 20.000 dolardan fazla ödül kazandı.
Saldırının gerçekleşmesi için, kötü niyetli uzantının hedef kullanıcının tarayıcısında önceden yüklenmiş olması gerekiyor. Uzantı yüklendikten sonra, kullanıcı etkileşimi olmadan çalışabilen bir istismar gerçekleştirilerek, uzantı AI tarayıcı ajanını kontrol edebiliyor ve bu sayede hassas bilgilere erişim sağlıyor. Google ve Microsoft, bu güvenlik açıklarını tespit ettikten sonra gerekli güncellemeleri yayınladı.
AI Asistanlarının Güvenlik Açıkları
Weizman, AI asistanlarını "beyin" ve "vücut" olarak tanımlıyor. AI modeli, verilen talimatları işlerken, ayrı bir tarayıcı bileşeni bu talimatları yerine getiriyor. Ancak, tarayıcı uzantıları, güvenilir bileşenlerin erişim sağladığı web trafiğini manipüle edebiliyor.
BragJack saldırısında, uzantıların tüm beş hedefte aynı şekilde kullanıldığı ve Chromium'un declarativeNetRequest (DNR) işlevselliğine dayandığı belirtildi. DNR, uzantıların ağ isteklerini değiştirmesine, yanıt başlıklarını değiştirmesine ve kaynakları yönlendirmesine olanak tanıyor.
Kullanıcı Verilerine Erişim
Chrome'daki saldırıda, uzantıların doğrudan güvenli bileşenlere erişimlerinin engellenmesine rağmen, DNR kurallarıyla entegre edilen Gemini web uygulamasına yapılan istekleri yakalayabildi. Bu sayede, Weizman, yerel dosyaları okuyabilen, web içeriğine erişim sağlayabilen ve tarayıcının kamera ve mikrofonuna ulaşabilen bir kod çalıştırdı.
Perplexity Comet ve Opera Neon gibi ajans tarayıcılarına karşı gerçekleştirilen saldırılar ise daha ileri düzeydeydi. Bu tarayıcıların ajanları, yalnızca içerik okumakla kalmayıp, web siteleri üzerinde işlem yapabiliyor.
BragJack ile Gelen Tehditler
Weizman, bu tür saldırıların artan bir tehdit oluşturduğunu belirtiyor. Kullanıcıların tarayıcılarını güncel tutmaları, tanımadıkları veya kullanmadıkları uzantıları kaldırmaları ve geniş "tüm web sitelerindeki verilerinizi okuma ve değiştirme" izin taleplerine dikkat etmeleri öneriliyor.
Sonuç olarak, BragJack, tarayıcılar ve diğer uygulamalardaki AI ajanlarının gelişmesiyle birlikte ortaya çıkan yeni bir güvenlik açığını gözler önüne seriyor. Kullanıcıların bu tür tehditlere karşı daha dikkatli olmaları gerekiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.