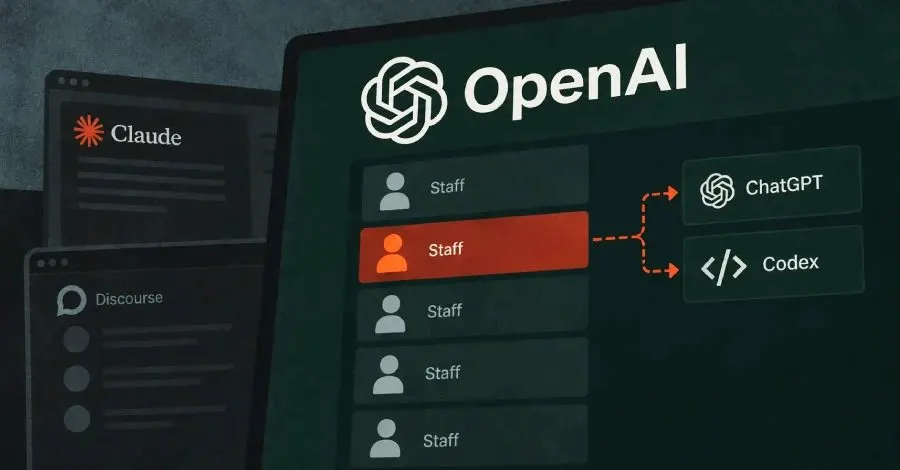
Üç araştırmacı, güvenlik firması Hacktron bünyesinde, Anthropic'in Claude Opus 5 modelini kullanarak iki güvenlik açığını birleştirip OpenAI çalışanlarının ChatGPT ve Codex hesaplarını ele geçirdi. Bu süreç, OpenAI'nin kamuya açık yardım forumunu işleten yazılımdaki bir hata ile başladı ve OpenAI'nin kendi giriş sistemindeki bir zayıflıkla devam etti.
Araştırmacılar, bu durumu bir güvenlik araştırması çerçevesinde gerçekleştirdi. Ele geçirilen hesaplar üzerinden OpenAI'nin dahili kod havuzuna erişim sağladılar. İlk denemelerinin ardından, 72 saatten kısa bir süre içinde iç erişim elde ettiklerini bildirdiler. Hacktron, bulgularını OpenAI'ye raporladı ve 14 saat içinde bir düzeltme alındı. OpenAI, 1 Eylül'de ekibe 6,500 dolarlık bir ödül verdi.
Forum Hatasının Çalışan Hesaplarına Ulaşması
Bir kamu forumundaki hatanın, çalışan hesaplarına ulaşmasının nedeni, OpenAI'nin giriş sisteminde yatmaktadır. Forumda "OpenAI ile oturum aç" seçeneği bulunmakta ve bu, çalışanların diğer yerlerde kullandığı tek oturum açma sistemini kullanmaktadır. Araştırmacılar, forum sunucusunu kontrol altına aldıklarında, bu ortak giriş sayesinde OpenAI'deki forum üyelerinin hesaplarını ele geçirebildiler. Kurbanların herhangi bir işlem yapmasına gerek kalmadı.
Hacktron, bunun bir OpenAI kimlik sorunu olduğunu belirtti ve forum yazılımında bir hata olmadığını vurguladı. Bu tür bir erişim, aynı oturum açma sistemini kullanan herhangi bir birinci veya üçüncü taraf hizmette de mümkün olabilirdi.
Kullanılan Hata ve Çözümü
Ele geçirilen giriş, bir görüntü hatası ile gerçekleşti. Forum, Discourse üzerine kurulmuştu ve Discourse, yüklenen HEIC ve HEIF görüntülerini ImageMagick adlı bir araca yönlendiriyordu. Bu araç, libheif kütüphanesini kullanarak görüntüleri okumaktaydı. Libheif'teki bir açık, özel olarak hazırlanmış bir görüntünün forum sunucusunun belleğini bozmasına neden oldu. Bu durum, uzaktan kod çalıştırma olarak değerlendirildi ve CVE-2026-32882 olarak kaydedildi.
Araştırmacılar, libheif'in bellek hatalarını birleştirerek forum sunucusunda çalışan kod yürütmeyi başardılar. Ancak, forum sunucusunun kullandığı eski bir libheif sürümü, bu tür bir açığın varlığını etkisiz hale getirmişti. Kullanıcıların Discourse sunucularını güncellemeleri ve en son güvenlik güncellemelerini almaları önerilmektedir.
AI'nin Rolü
Araştırmacılar, bu süreçte AI'nin yardımını kullandı. İlk olarak Claude Opus 4.8'i denediler ancak istenen sonucu elde edemediler. Ancak, 24 Temmuz'da piyasaya sürülen Claude Opus 5, yeni bir oturumda birkaç saat içinde çalışan bir istismar oluşturdu. Araştırmacılar, bu modeli kendi test sunucularında kullanarak, otomatik bir döngüde çalıştırdılar. Ancak, bu süreçte insan yönlendirmesinin hala önemli olduğu belirtildi.
Sonuç ve Öneriler
Bu olay, Discourse'un ötesinde önemli dersler sunmaktadır. Eğer hizmetiniz kullanıcı görüntülerini kabul ediyor ve HEIC, HEIF veya AVIF dosyalarını libheif aracılığıyla okuyorsa, eski bir sürümle karşı karşıya olabilirsiniz. Ayrıca, kamuya açık, düşük güvenilirlikteki bir hizmetin, iç araçlarla aynı oturum açma sistemini paylaşması durumunda, bu tür bir ihlalin tüm sistemlerine yayılabileceği unutulmamalıdır. Bu nedenle, güvenlik güncellemelerini zamanında yapmak ve güvenlik önlemlerini artırmak kritik öneme sahiptir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.