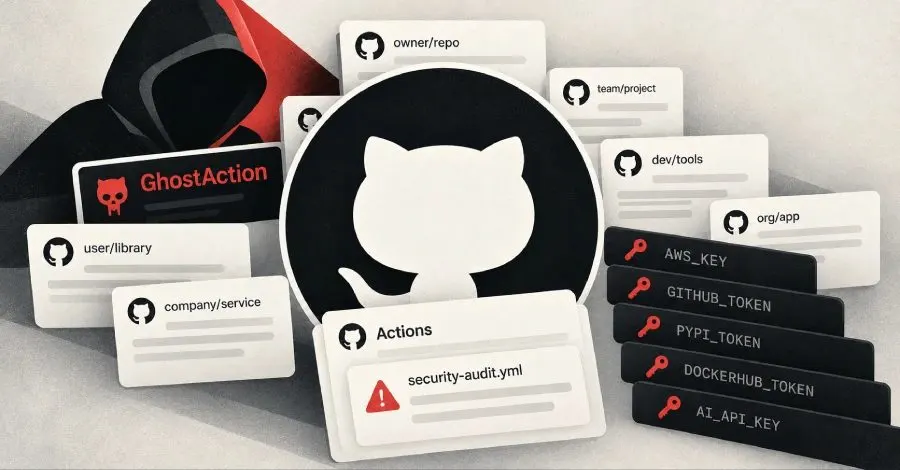
GhostAction adıyla bilinen kimlik bilgisi hırsızlığı kampanyası, GitHub üzerindeki 30.000'den fazla depoyu hedef alarak hız kazandı. GitGuardian'ın bildirdiğine göre, bu saldırılar 8 ve 9 Ekim 2026 tarihlerinde yoğunlaştı ve yaklaşık 1.900 kullanıcının GitHub hesaplarının ele geçirilmesiyle sonuçlandı.
GhostAction Nedir?
GhostAction, geliştirici altyapısına yönelik bir tedarik zinciri saldırısı kampanyasıdır. İlk olarak Eylül 2025'te keşfedilen bu kampanya, tehdit aktörlerinin meşru geliştirici hesaplarını ele geçirerek yazılım depolarına kötü amaçlı GitHub Actions otomasyon iş akışları enjekte etmesini içerir. Saldırganlar, çalınan Kişisel Erişim Token'ları (PAT'ler) veya bilgi hırsızlığı yazılımlarından elde edilen kimlik bilgileriyle depo yazma erişimi elde etmektedir.
Kötü Amaçlı İş Akışları
Saldırganlar, ele geçirilen bakımcı hesapları aracılığıyla, "Security Audit" (güvenlik denetimi) veya "GitHub Actions Security" (GitHub Eylemleri Güvenliği) gibi yanıltıcı isimlerle kötü amaçlı iş akışı dosyaları yüklemektedir. Bu faaliyetlerin ana hedefi, sürekli entegrasyon ve sürekli dağıtım (CI/CD) sırlarını, bulut kimlik bilgilerini, paket kayıt token'larını (npm, PyPI ve DockerHub gibi) ve yapay zeka (AI) sağlayıcı API anahtarlarını büyük ölçekli olarak çalmaktır.
Yeni Dalgalar
31 Ağustos 2026'dan itibaren yeni bir GhostAction dalgası gözlemlenmiştir. Kötü amaçlı iş akışları yüzlerce depoya gönderilmiştir. GitGuardian, bu yeni dalganın önceki versiyonlardan daha deneysel ve manuel olduğunu belirtmektedir. İlk versiyonuna ek olarak, bu yeni payload, git geçmişi gizli tarama özelliği eklemiştir.
Gizli Tarama Özelliği
Gizli tarama özelliği, AWS anahtar kimlikleri, GitHub ve GitLab token'ları, AI ile ilgili gizli bilgiler ve bulut API anahtarlarını kapsayan düzenli ifadeler içermektedir. İkinci versiyon, her AWS anahtar kimliği için yaklaşık iki satır bağlamı yakalayarak, bunları eşleşen gizli erişim anahtarlarıyla eşleştirmektedir. Üçüncü ve son varyant ise, git geçmişi taraması sırasında gizli bağlamı geri alma desteği sunmaktadır.
Saldırının Gelişimi
GitGuardian, bu payload'un birden fazla aşamada dağıtıldığını bildirmektedir. İlk olarak, daha önce gözlemlenen 160 kurban hedef alınmış, ardından 20 dakika sonra 8-9 Ekim tarihlerinde 28.000 yeni depoya gönderilmiştir. Ancak GitHub, 9 Ekim itibarıyla kötü amaçlı iş akışlarının çalışmasını engellemeye başlamıştır. Bu nedenle, sonraki iki dalga herhangi bir gizli bilgi çıkaramamıştır.
Sonuç olarak, bu yeni dalgadan etkilenen bazı kurbanların, Eylül 2025 ve Ağustos 2026 dalgalarında daha önce ele geçirildiği gözlemlenmiştir. Bu durum, tehdit aktörlerinin, değiştirilmemiş gizli bilgileri kullanarak saldırılarını sürdürmeyi umduğunu göstermektedir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.