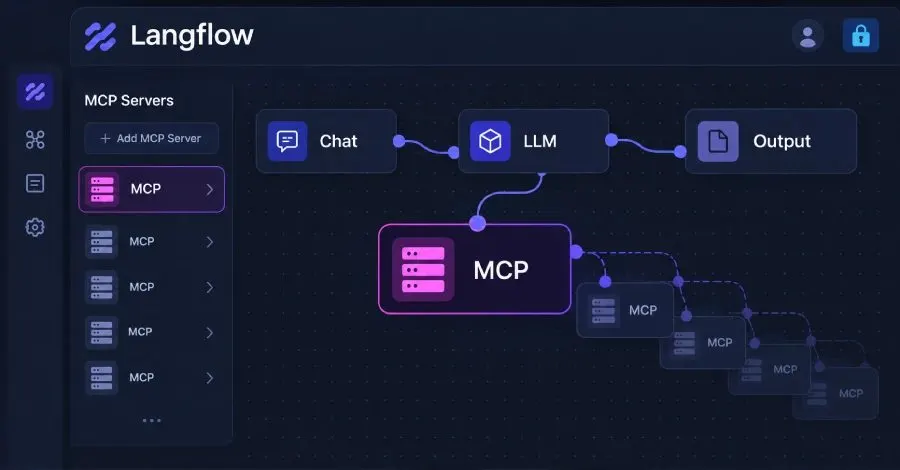
Langflow, geliştiricilerin yapay zeka uygulamaları ve ajans iş akışları oluşturmasına olanak tanıyan açık kaynaklı bir platformdur. Ancak, bu platformda bulunan kritik bir güvenlik açığı, siber saldırganlar tarafından istismar edilmektedir. CVE-2026-105740 kodlu bu açık, kullanıcıların kimlik doğrulaması yaparak uzaktan kod yürütmesine olanak tanımaktadır ve CVSS puanı 9.9 olarak değerlendirilmiştir.
Langflow Güvenlik Açığı Nedir?
Langflow'daki bu güvenlik açığı, 1.9.0 öncesi sürümlerde mevcuttur. Açık, kullanıcıların sağladığı komutların doğrudan sunucuda çalıştırılmasına olanak tanır. Kullanıcı tarafından sağlanan komut, herhangi bir doğrulama olmaksızın bash -c "exec {command}" ile işlenir. Bu durum, kötü niyetli kullanıcıların sunucuda istedikleri komutları çalıştırmalarına neden olabilir.
Bu tür bir saldırıda, bir kötü niyetli aktör, normal bir kullanıcı olarak oturum açabilir ve zararlı bir MCP sunucusu eklemek için özel olarak hazırlanmış bir HTTP POST isteği gönderebilir. Sunucu, doğrulama olmaksızın bu komutu kabul eder ve saklar. Ardından, MCP sunucu listesini almak için yapılan bir HTTP GET isteği, zararlı komutun çalıştırılmasına yol açar.
Saldırıların Artışı ve Hedefler
Previdian tarafından yapılan bir araştırmaya göre, 19 Eylül 2026'dan bu yana 1,423 istismar girişimi kaydedilmiştir. Bu saldırılar, Belçika, Çin, Almanya, Hong Kong, Japonya, Nijerya, Filipinler, Rusya, Seyşeller, Singapur, Güney Kore, Tayvan, Tanzanya, ABD ve Vietnam gibi 27 farklı ülkeden gelen IP adresleri üzerinden gerçekleştirilmiştir. Özellikle 11 Ekim 2026'dan itibaren saldırı girişimlerinde önemli bir artış gözlemlenmiştir.
Kullanıcıların Dikkat Etmesi Gerekenler
Previdian'ın CEO'su Ryan Dewhurst, saldırganların nasıl kimlik doğruladığını araştırdıklarını belirtti. Saldırganlar, Langflow sürümünü kontrol ettikten sonra, yaygın bir kullanıcı adı ve şifre kullanarak başarılı bir şekilde kimlik doğrulaması yapmayı başardılar. Bu tür saldırılarda, ortam değişkenlerini ve hassas Langflow yapılandırmalarını ele geçirmeye yönelik girişimler de bulunmaktadır.
Saldırganların kullandığı bazı komutlar arasında, ortam değişkenlerini çıkarmaya yönelik denemeler ve Docker komutları ile sunucu dosya sistemine erişim sağlama çabaları yer almaktadır. Özellikle, 192.255.229[.]92 IP adresinden gelen saldırılar dikkat çekmektedir.
Çözüm Önerileri
Langflow, bu güvenlik açığını gidermek için kullanıcılarına güncel bir sürüme geçmelerini, otomatik oturum açmayı devre dışı bırakmalarını ve güçlü, benzersiz şifreler kullanmalarını önermektedir. Ayrıca, /api/v2/mcp/servers/ isteklerini inceleyerek şüpheli aktiviteleri tespit etmeleri gerektiği vurgulanmaktadır. Eğer acil bir yamanın uygulanması mümkün değilse, LANGFLOW_AUTO_LOGIN=false ayarı yapılması ve Langflow'un güvenilir kullanıcılara tahsis edilmesi önerilmektedir.
Sonuç olarak, Langflow'daki bu güvenlik açığı, kullanıcıların sunucu üzerindeki kontrolünü tehdit eden ciddi bir risk oluşturuyor. Kullanıcıların bu konuda dikkatli olması ve gerekli önlemleri alması büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.