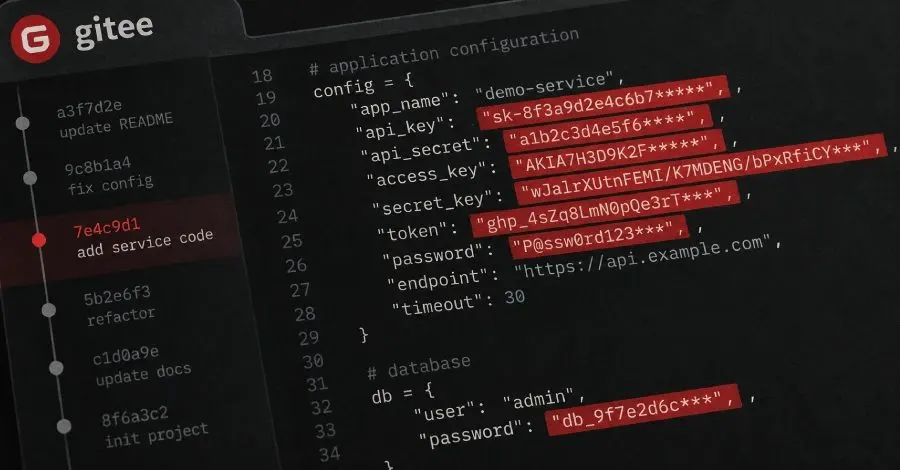
Gitee, Çin merkezli bir kod barındırma hizmeti, geliştiricilerin bıraktığı 26,400 geçerli kimliği içeren bir taramanın sonucunda, bu kimliklerin hala çalıştığını gösterdi. Bağımsız araştırmacı Ben Zimmermann, 7.25 milyon kamuya açık Gitee deposunu tarayarak bu kimlikleri tespit etti. Özellikle 9,473 adet Alibaba Cloud AccessKey çiftinin öne çıktığı bu durum, geliştiricilerin güvenlik önlemlerini gözden geçirmesi gerektiğini ortaya koyuyor.
Geliştiricilerin Dikkat Etmesi Gerekenler
Zimmermann, en fazla ifşa olan anahtarların sahiplerine bir liste gönderdi, ancak bu kimlikleri sızdıran geliştiricilerle iletişime geçmedi. Yayınladığı sonuçlarda, rapor edilen kimliklerin iptal edilip edilmediğini doğrulamadığını belirtti. Bu durum, kamuya açık Gitee deposuna bir anahtar gönderenlerin, anahtarlarının iptal edildiğini varsaymamaları gerektiğini gösteriyor.
Tarama işlemi yaklaşık bir ay sürdü, ancak Zimmermann, kimliklerin ne zaman test edildiğine dair kesin bir tarih vermedi. İki gizli tarayıcı kullanarak her depoyu inceledi: TruffleHog ve Kingfisher. Bu araçlar, her kimliği ilgili hizmete karşı denedi ve sadece çalışanları kaydetti.
Bulunan Anahtarların Dağılımı
Toplamda 26,400 kimlik bulundu ve bu sayı, her kimliğin yalnızca bir kez sayılmasıyla elde edildi. 12,242 kimliğin 2025 yılına ait olduğu ve bazı kimliklerin 2000'lerin sonlarına kadar uzandığı tespit edildi. Alibaba Cloud anahtarlarının ardından, sırasıyla 3,805 YouTube API anahtarı, 3,170 DeepSeek anahtarı, 1,489 Zhipu'nun BigModel AI platformuna ait anahtar ve 1,348 OpenAI anahtarı bulundu.
Güvenlik Önlemleri ve Tavsiyeler
Bir kimliğin çalışıp çalışmadığı, kullanıldığı hizmete bağlıdır. Örneğin, OpenAI, bir kimliğin sızdırılması durumunda, başka birinin hesabın kotasını sahibinin izni olmadan kullanabileceğini belirtmektedir. Bu durum, "veri kaybına, beklenmedik ücretlere" yol açabilir.
Geliştiricilere, kamuya açık Gitee deposunda yer alan her anahtarı sızdırılmış olarak değerlendirmeleri ve sağlayıcıdan iptal etmeleri önerilmektedir. Anahtarın koddan silinmesi veya deponun geçmişinin yeniden yazılması, anahtarın iptal edilmesini sağlamaz. Örneğin, Alibaba Cloud için yeni bir AccessKey çifti oluşturulması, eski çiftin devre dışı bırakılması ve silinmesi gerekmektedir.
Gitee ve Diğer Platformlarla Karşılaştırma
Gitee, 2020 yılında Çin'in Sanayi ve Bilgi Teknolojisi Bakanlığı tarafından ulusal bir açık kaynak kod barındırma platformu olarak seçildi. Yapılan taramalarda, Gitee'nin 1,000 depo başına 3.64 çalışan kimlik oranı, GitLab ve Bitbucket gibi diğer platformların oranlarından daha yüksek çıktı. Ancak, bu oranlar yalnızca TruffleHog'un sonuçlarına dayanmaktadır ve Zhipu gibi bazı hizmetleri kapsamamaktadır.
Sonuç olarak, Gitee'de bulunan bu kimliklerin durumu, geliştiricilerin güvenlik önlemlerini gözden geçirmesi gerektiğini ve kamuya açık alanlarda dikkatli olmaları gerektiğini bir kez daha hatırlatıyor. Geliştiricilerin, kullandıkları hizmetlerin güvenlik önlemlerini güncellemeleri ve sızdırılmış kimlikleri derhal iptal etmeleri önemlidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.