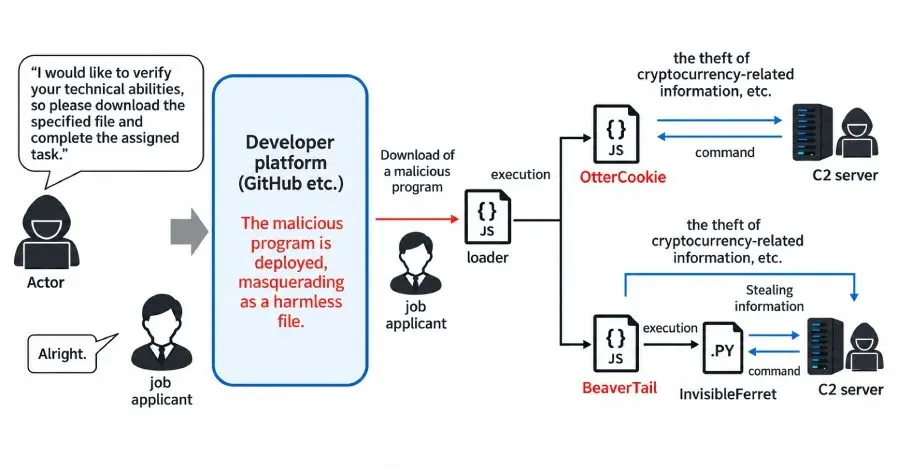
Kuzey Koreli siber saldırganlar, Contagious Interview kampanyası kapsamında 30,000'den fazla cihazı ele geçirerek 7,000'den fazla kripto para cüzdanından toplamda 10.71 milyon dolar değerinde kripto para çaldı. Bu durum, Japonya, ABD, Avustralya ve Almanya'dan gelen siber güvenlik ve istihbarat ajanslarının ortak bir uyarısı ile ortaya çıktı.
Saldırının Hedefleri ve Yöntemleri
Bu kampanyanın ana hedefleri arasında bireysel web tasarımcıları, mühendisler ve kripto para, blok zinciri ve Web3 teknolojileri konusunda uzmanlaşmış kişiler yer alıyor. Saldırganlar, sosyal medya platformları üzerinden potansiyel işverenler gibi davranarak yazılım geliştiricileri ve BT profesyonellerini hedef alıyor. Bu sahte iş teklifleriyle, kurbanların bilgisayar ağlarına sızarak hassas bilgileri topluyor ve kripto paraları çalıyorlar.
Saldırgan Gruplar ve İsimleri
Siber güvenlik topluluğu, bu faaliyetleri çeşitli isimlerle takip ediyor. Bu isimler arasında CL-STA-0240, DeceptiveDevelopment, DEV#POPPER ve daha fazlası bulunuyor. Saldırganların, Kuzey Kore'nin 313 Genel Silah Sanayi Bürosu altında faaliyet gösterdiği ve bazı Kuzey Koreli BT çalışanlarıyla bağlantılı olduğu düşünülüyor.
Uzun Süreli Bir Tehdit
Contagious Interview kampanyası, Palo Alto Networks tarafından ilk kez ifşa edildi ve en az 2022 yılından beri devam ediyor. Saldırganlar, kurbanların bilgisayar sistemlerine arka kapı erişimi sağlayarak, uzaktan erişim trojanları ile sürekli erişim elde ediyor ve veri sızdırıyorlar. Ayrıca, bazı saldırganların Kuzey Koreli BT çalışanları olarak kurumsal web sistemleri için tasarım ve geliştirme görevleri üstlendiği bildiriliyor.
Yüz Tanıma ve Kimlik Hırsızlığı
Kuzey Koreli siber saldırganlar, çalınan kimlik görüntülerini kullanarak kurbanları taklit edebilir ve yabancı para birimi elde edebilirler. Ayrıca, saldırganların ABD ve Japon geliştiricilerle iletişim kurmak için çevrimiçi sohbet platformlarını kullandığı ve uzaktan cihaz yönetimi için dizüstü bilgisayar çiftlikleri kurdukları gözlemleniyor.
Proxy İşe Alma Operasyonu
Kuzey Koreli BT çalışanları, Batılı şirketlerde ve diğer yerlerde sahte kimliklerle iş bulmak için bir operasyon yürütüyor. Bu operasyon, yapay zeka (AI) kullanarak sahte kimlikler oluşturarak global ölçekte faaliyetlerini genişletiyor. Örneğin, bir Discord sunucusu üzerinden sahte iş ilanları yayımlanarak, ABD, AB ve Latin Amerika'dan bireylerin proxy olarak işe alınması hedefleniyor. İşe alınanlar, 3,000 ile 5,000 dolar arasında bir ücret alabiliyor.
Sonuç olarak, Kuzey Koreli siber saldırganların bu tür operasyonları, uluslararası siber güvenlik tehditlerini artırmakta ve hedef alınan bireylerin yanı sıra şirketlerin de güvenliğini tehlikeye atmaktadır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.