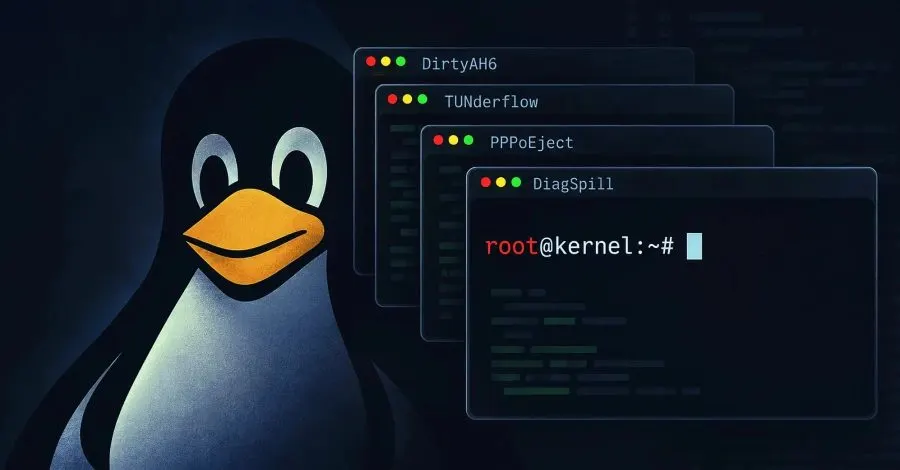
Bir güvenlik araştırmacısı, yerel bir kullanıcının makinede en yüksek erişim düzeyi olan root erişimini kazanmasını sağlayan dört Linux kernel açığına yönelik çalışan exploit kodlarını yayınladı. Bu açıklar, kullanıcılara sistem üzerinde tam kontrol sağlamak için kritik bir tehdit oluşturuyor.
Açıkların Detayları
Bu açıklar, DirtyAH6, TUNderflow, PPPoEject ve DiagSpill olarak adlandırılıyor. Araştırmacı Asim Manizada, bu açıkları bulup, Temmuz ortasında Linux kernel güvenlik ekibine bildirdi. Geçtiğimiz birkaç hafta içinde kernel bakımcıları, bu dört açığı da düzeltti. Ancak exploit kodlarının kamuya açık hale gelmesi, güncel olmayan sistemlerde riskleri artırıyor.
Hedef Alınan Sistemler
Güncel bir kernel ile çalışan sistemler bu açıklar tarafından etkilenmiyor. Ancak, eski bir kernel kullanan makineler için güncelleme yapılması büyük önem taşıyor. Açıkların kullanılabilmesi için, yerel kullanıcı ad alanlarının etkinleştirilmiş olması gerekiyor. Bu özellik, normal bir kullanıcının özel bir alan içinde root gibi davranmasına olanak tanıyor. Birçok dağıtımda bu özellik varsayılan olarak açık, bu nedenle bir saldırganın gerekli ağ ayrıcalıklarını elde etmesi kolaylaşıyor.
Açıkların Kullanım Durumları
Henüz bu dört açığın gerçek dünya saldırılarında kullanıldığına dair bir rapor bulunmamakta. Ancak, Manizada'nın geliştirdiği exploitler, belirli kernel sürümlerine göre ayarlanmış ve makineleri çökertme potansiyeline sahip. Bu nedenle, test sistemlerinde izole bir şekilde kullanılmaları öneriliyor. Özellikle, DirtyAH6 ve DiagSpill açıkları, ağ üzerinden tetiklenebilir, ancak bu durum oldukça sınırlı ve çoğunlukla sistemin çökmesine neden oluyor.
Güvenlik Önlemleri ve Tavsiyeler
Kullanıcıların, bu açıkları önlemek için güncel bir kernel sürümüne geçmeleri öneriliyor. Eğer hemen güncelleme yapamıyorsanız, iki adım ile riski azaltabilirsiniz:
- Yetkisiz kullanıcı ad alanlarını kapatın. Bu, DirtyAH6, TUNderflow ve PPPoEject için yolu kapatır.
- Kullanmadığınız özellikleri devre dışı bırakın: AH6, TUN/TAP, PPPoE ve SCTP.
Manizada, özellikle bu açıkların kapatılmasını öneriyor, çünkü benzer açıkların başka yollarla da mevcut olabileceğini belirtiyor. Bu dört açık, kernel'in ağ kodunun farklı kısımlarında bulunan bellek güvenliği hatalarıdır ve her biri bir saldırganın kernel belleğini bozmasına olanak tanır. Bu hatalar, 10 ila 21 yıl öncesine dayanan eski kod hatalarından kaynaklanmaktadır.
Sonuç
Linux kernel üzerindeki bu dört güvenlik açığı, güncel olmayan sistemlerde ciddi riskler oluşturuyor. Kullanıcıların, sistemlerini güncel tutmaları ve güvenlik önlemlerini almaları, bu tür tehditlere karşı korunmalarını sağlayacaktır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.