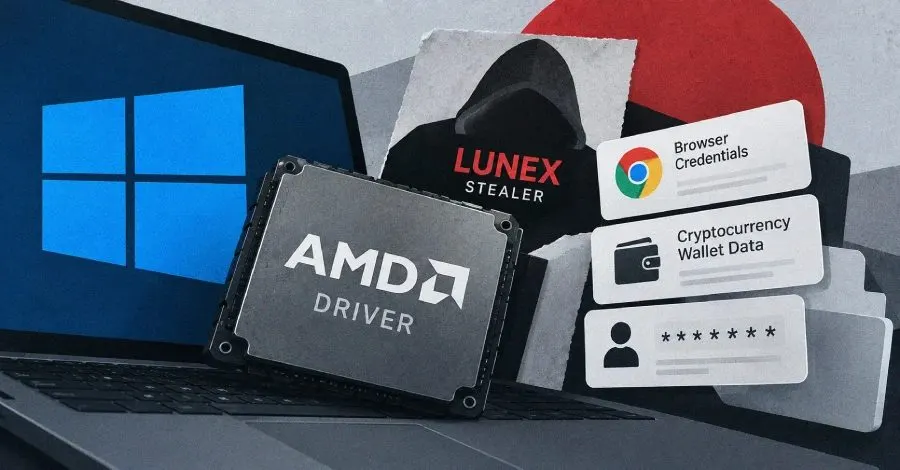
Lunex Stealer, Ukrayna merkezli web siteleri üzerinden dağıtılan ve ClickFix tarzı Cloudflare doğrulama kontrollerini kullanan bir kötü amaçlı yazılım olarak dikkat çekiyor. Bu yazılım, Ontinue tarafından yapılan araştırmalarla ortaya konan, Ukrayna dili konuşan kullanıcıları hedef alan dört aşamalı bir saldırı zincirinin parçası olarak tanımlanıyor.
Saldırı Zinciri ve İlk Aşama
Saldırı zinciri, sahte bir CAPTCHA sayfasıyla başlıyor ve tam özellikli bir C2 (komut ve kontrol) ajanının devreye alınmasıyla sona eriyor. Ontinue tehdit araştırmacısı Rhys Downing, “Saldırı zinciri, kullanıcıların tarayıcılarından kimlik bilgilerini ve verilerini çalan bir stealer’ı devreye alıyor,” dedi. Bu süreçte, kripto para cüzdanları da hedef alınıyor ve kurbanın tarayıcısında kurulu PowerShell tabanlı bir Native Messaging Host aracılığıyla kalıcı uzaktan dosya sistemi erişimi sağlanıyor.
LunexLoader ve UAC Aşma
Lunex Stealer, ClickFix aracılığıyla iletilen sahte MSI yükleyicilerini kullanarak bir dizi eylemi tetikliyor. Bu eylemler arasında, Windows'taki Kullanıcı Hesabı Kontrolü (UAC) aşmak için tasarlanmış LunexLoader yükleyicisinin indirilmesi de bulunuyor. Bu aşama, savunma mekanizmalarını aşmak için kullanılan bring your own vulnerable driver (BYOVD) tekniği ile destekleniyor.
AMD Sürücüsü ve Güvenlik Açığı
Lunex, CVE-2023-20598 güvenlik açığına sahip olan AMD Radeon Software için bir çekirdek modu sürücüsünü kullanarak ayrıcalıkları artırıyor ve güvenlik ile ilgili süreçleri etkisiz hale getiriyor. Bu durum, güvenlik süreçlerinin çalışmaya devam etmesine rağmen, onları körleştiriyor.
Hedeflenen Tarayıcılar ve Cüzdanlar
LunexStealer, Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX ve Vivaldi gibi yedi Chromium tabanlı tarayıcıdan kimlik bilgilerini çalıyor. Ayrıca, Bitcoin Core, Litecoin, Exodus, Atomic Wallet ve Electrum gibi beş masaüstü kripto para cüzdanının yanı sıra, MetaMask, OKX Wallet ve SafePal Wallet gibi dört tarayıcı uzantısı cüzdanından da veri sızdırıyor.
Türkiye'deki Etkileri
Araştırmalar, Türkiye dahil olmak üzere 13 ülkede 28 benzersiz Lunex panellerinin tespit edildiğini gösteriyor. Türkiye'de barındırılan bir panelin beş kimlik avı alanına yönlendirdiği bulunmuştur. Bu durum, Lunex platformunun sadece kimlik bilgisi çalmanın ötesinde, marka taklidi ve kimlik avı gibi diğer kötü niyetli işlevleri de desteklediğini gösteriyor.
Sonuç olarak, Lunex Stealer'ın gelişimi, siber suçluların daha karmaşık ve etkili yöntemler kullanarak hedeflerine ulaşma çabalarını gözler önüne seriyor. Bu tür tehditler, kullanıcıların güvenliklerini artırmaları ve bilinçli olmaları gerektiğini bir kez daha hatırlatıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.