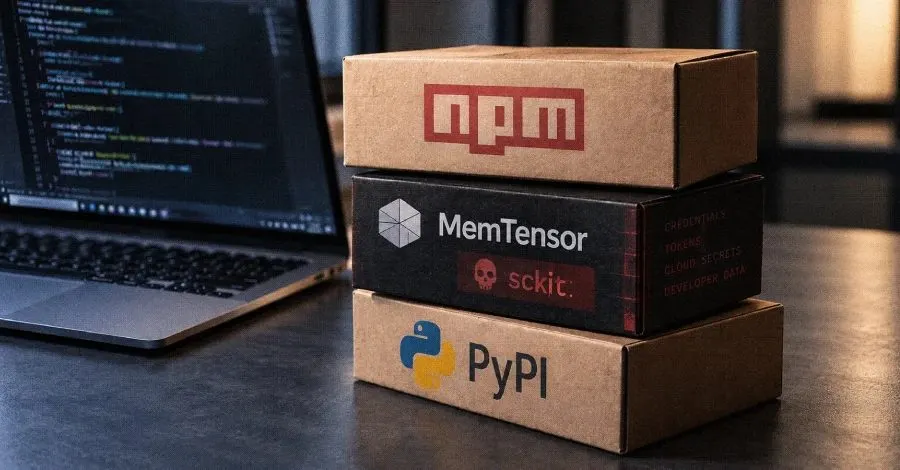
İki meşru MemTensor paketinin npm ve Python Paket Indeksi (PyPI) üzerinde tehlikeye atıldığı ve Windows, Linux ve macOS için sckit adlı Go tabanlı bir implantın dağıtıldığı bildirildi. Bu durum, Aikido, SafeDep, Socket ve StepSecurity gibi güvenlik firmalarından gelen raporlarla ortaya çıktı.
Tehdit Altındaki Paketler
Tehdit altındaki paketler şunlardır:
- @memtensor/memos-cloud-openclaw-plugin: 0.1.21, 0.1.23 ve 0.1.25 sürümleri (0.1.22 ve 0.1.24 sürümleri temiz)
- MemoryOS: 2.0.34 (şu anda PyPI üzerinde karantinada)
Kötü amaçlı npm paketleri, meşru bir AI bellek entegrasyonuna gizli bir Go yükü ekliyor. StepSecurity'nin açıklamasına göre, bu paketlerin belirli sürümleri, ajan geçidi başlatıldığında ve eklenti bir bellek hatırlama olayıyla karşılaştığında kötü amaçlı yükü çalıştırıyor.
Hedeflenen Veriler
Bu kötü amaçlı yazılım, bulut hizmetlerinden, kaynak kodu platformlarından, paket kayıtlarından ve geliştirici araçlarından hassas verileri çalmayı amaçlıyor. Hedeflenen veriler arasında:
- .npmrc, .vault-token, id_ecdsa gibi kimlik bilgisi dosyaları
- AWS erişim anahtarları, GitHub ve GitLab tokenları, npm ve PyPI tokenları
- Hugging Face, HashiCorp Vault, Slack, Stripe ve SendGrid anahtarları
Saldırının Kaynağı
SafeDep, bu tedarik zinciri saldırısının MemTensor'un kendi GitHub Actions yayın hatlarından yayın tokenlarını elde ederek gerçekleştirildiğini belirtti. Saldırganlar, iş akışını ele geçirerek npm veya PyPI tokenını elde etti.
Kötü Amaçlı Yazılımın Özellikleri
Kötü amaçlı yazılım, kendini çoğaltabilen bir solucan gibi çalışabiliyor. Geliştirici makinelerinden ve CI görevlerinden kimlik bilgilerini topluyor. Ayrıca, bir komut ve kontrol (C2) sunucusundan imzalı görevler alıyor. npm paketleri, Python paketleri ve GitHub Actions iş akışlarına kendini kurmak için şablonlar içeriyor.
Güvenlik Önlemleri
Kötü amaçlı npm paketlerinin hala indirilebilir durumda olması, kullanıcıların dikkatli olmasını gerektiriyor. Kullanıcıların, paketleri güvenli bir temel sürüme (npm paketi için 0.1.20, PyPI paketi için 2.0.33) sabitlemeleri, maruz kalan kimlik bilgilerini değiştirmeleri ve "skyleen[.]fr" ile tüm alt alanlarını engellemeleri gerekiyor. Ayrıca, sckit süreçlerini durdurmaları da öneriliyor.
Sonuç olarak, MemTensor paketlerinin tehlikeye atılması, geliştiricilerin ve kullanıcıların veri güvenliğine olan dikkatini artırması gereken bir durumdur. Kullanıcıların, bu tür saldırılara karşı proaktif önlemler alması önemlidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.