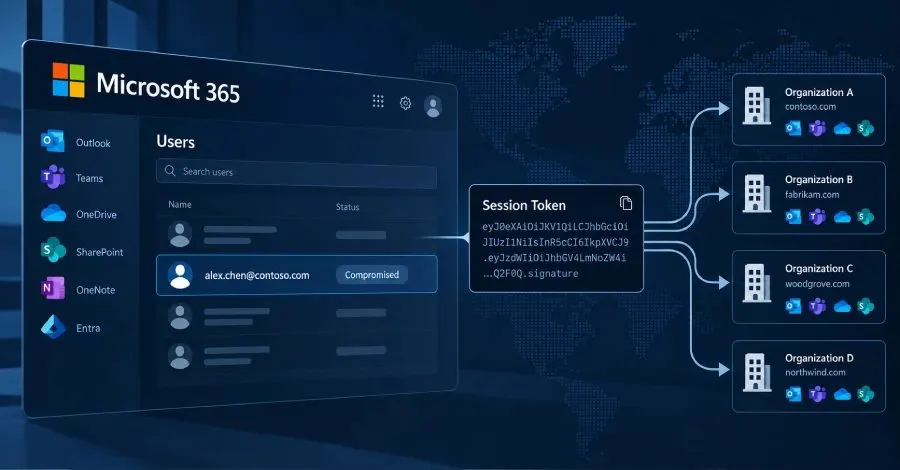
Son dönemde, siber güvenlik araştırmacıları, Microsoft 365 kullanıcılarını hedef alan bir saldırı kampanyasını gün yüzüne çıkardı. Bu kampanya, bir adversary-in-the-middle (AitM) aracı kullanarak oturum açma süreçlerini ele geçiriyor ve çalınan token'ları tekrar kullanarak e-posta hesaplarına erişim sağlıyor. 79 farklı kuruluştan 97 hesabın etkilendiği bu saldırılar, 14 Temmuz ile 22 Eylül 2026 tarihleri arasında gerçekleşti.
Saldırının Detayları
Huntress adlı siber güvenlik firması, bu süreçte 200,000'den fazla giriş denemesi gerçekleştirdi ve bunlardan 497'sinin başarılı olduğunu bildirdi. Araştırmacılar, saldırganların kurbanların oturum açma token'larını tekrar kullanarak, Microsoft 365 hizmetlerine otomatik giriş yapma girişimlerinde bulunduklarını belirtti. Bu yöntem, "token spraying" olarak adlandırılıyor ve birçok çalınan token'ın birden fazla kuruluşa uygulanmasını içeriyor.
Hedeflenen Yöntemler
Saldırganlar, kurbanların kimlik bilgilerini ve çok faktörlü kimlik doğrulama (MFA) kodlarını ele geçirmek için AitM oturum açma sayfaları kullanıyor. Bu sayfalar, kurbanların gerçek Microsoft altyapısına girmeden önce bilgilerini yakalıyor. Saldırganlar, bu bilgileri kullanarak Microsoft'tan alınan erişim token'ını çalıyor ve böylece MFA aşamasını tekrar geçmek zorunda kalmadan hızlı bir şekilde giriş yapabiliyorlar.
MFA Yöntemlerine Müdahale
Saldırganlar, başarılı bir şekilde erişim sağladıktan sonra, kendi kimlik doğrulama uygulamalarını kurbanların hesaplarına ekleyerek, MFA zorluklarını aşmak için kalıcılık sağlamaya çalıştılar. 19 kuruluştaki mevcut MFA yöntemleri, ilk girişten sadece üç saat içinde kaldırıldı ve yeni bir yöntem kaydedildi. Bu durum, saldırganların hızlı hareket ettiğini gösteriyor.
Gizli E-posta Kuralları
Ayrıca, saldırganların kurbanların e-posta kutularında gizli kurallar oluşturduğu da tespit edildi. Bu kurallar, belirli anahtar kelimelere sahip gelen e-postaları silmek veya gizli klasörlere taşımak için kullanıldı. Örneğin, bir e-posta kuralı, gelen tüm mesajları okunmuş olarak işaretleyip silerek, hesap üzerinden dışarıya spam göndermeye olanak tanıdı.
Güvenlik Önlemleri
Saldırganların kullandığı token'ların çeşitli kaynaklardan geldiği bildiriliyor. Bu nedenle, kuruluşların token replay saldırılarına karşı önlem alması önem taşıyor. Kullanıcılara, oturumları iptal etmeleri, şifrelerini sıfırlamaları ve MFA yöntemlerini gözden geçirmeleri öneriliyor. Ayrıca, beklenmedik e-posta kurallarını kontrol etmek ve yeni kurumsal uygulamaları incelemek de kritik.
Sonuç olarak, Microsoft 365 kullanıcılarının bu tür saldırılara karşı dikkatli olmaları ve güvenlik önlemlerini güncellemeleri büyük önem taşıyor. Saldırganların kullandığı yöntemler, siber güvenlik tehditlerinin ne denli gelişmiş olduğunu gösteriyor ve bu nedenle sürekli bir güvenlik denetimi şart.


Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.