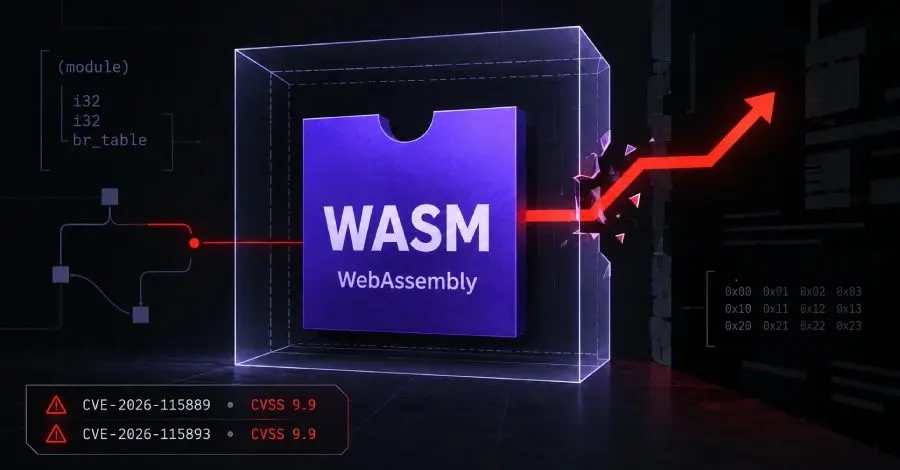
Wasmtime, diğer yazılımlara entegre edilebilen bir WebAssembly çalışma zamanı olarak, iki kritik güvenlik açığına sahip. Bu açıklar, kötü niyetli bir WebAssembly modülünün, tasarlandığı sandalyeden kaçmasına olanak tanıyabilir. Projenin geliştiricileri, bu açıkların yalnızca belirli sistemlerde etkili olduğunu belirtiyor.
Güvenlik Açıkları ve Etkileri
Bu güvenlik açıkları, saldırganların kontrol ettiği bir modülü derlemek için önce savunmasız bir Wasmtime sürümüne ihtiyaç duymalarını gerektiriyor. Açıklardan biri yalnızca ARM64 sistemlerini etkiliyor. 19 ve 20 Ekim tarihlerinde düzeltme güncellemeleri yayınlandı ve geliştiriciler henüz herhangi bir saldırı raporlamadı.
Wasmtime, WebAssembly kodunu web tarayıcılarının dışında çalıştıran bir platformdur. Her iki açık da, WebAssembly'yi makine koduna dönüştüren Cranelift derleyicisinde bulunuyor. Wasmtime geliştiricileri, her bir açığı CVSS ölçeğinde 10 üzerinden 9.9 olarak değerlendirdi.
- CVE-2026-115889: Tüm işlemci mimarileri üzerinde etkili.
- CVE-2026-115893: Sadece ARM64 (aarch64) sistemlerini etkiliyor.
Sandbox Yapısı ve Riskler
Sandalyenin amacı, bir modülü belirli sınırlar içinde tutmaktır. Bir modül yalnızca kendi belleğini ve kendisine verilen anahtar işlevleri kullanabilir. Ancak, her iki açık da saldırganın kontrolündeki bir modül gerektirdiği için, risk en çok diğer kişilerin yazdığı modülleri derleyen hizmetler için yüksektir. Örneğin, Fastly, Compute platformunun müşteri kodunu Wasmtime kullanarak çalıştırdığını belirtmiştir.
Açıkların hangi hizmetleri etkilediği veya bir saldırganın sandalyeden kaçtıktan sonra neleri erişebileceği konusunda herhangi bir bilgi verilmemiştir. Ayrıca, bu açıklar, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından tutulan Bilinen Kullanılan Açıklar kataloğunda yer almamaktadır.
Güncellemeler ve Destek
Her iki açık farklı zamanlarda düzeltildiğinden, hangi sürümün etkilendiği, kullanıcıların sürüm hatlarına ve işlemci mimarisine bağlıdır. Wasmtime, iki yıl boyunca desteklenen uzun vadeli destek (LTS) sürümleri sunmaktadır. Desteklenen sürümlerde güvenlik düzeltmeleri garanti edilmektedir. Şu anda sadece 36, 48, 49 ve 50 sürüm hatları desteklenmektedir.
ARM64 sistemleri için, 36.0.7, 42.0.2 veya 43.0.1 sürümüne güncellenenler, CVE-2026-115893'tan etkilenmeye devam etmektedir. Kullanıcıların, kendi sürüm hatları için düzeltme içeren sürümlere güncellemeleri gerekmektedir: 36.0.19, 48.0.7 veya 49.0.4. 20 Ekim'de yayınlanan Wasmtime 50.0.0 sürümü, her iki açığı da düzeltmiştir.
Sonuç
Wasmtime, diğer programlara kütüphane olarak entegre edilebildiği için, yalnızca komut satırı aracını güncellemek bu açıkları kapatmamaktadır. Her Wasmtime içeren programın, düzeltme içeren bir sürümle yeniden derlenmesi gerekmektedir. Şu an için, bir ana bilgisayar güncellenene kadar, dışarıdan sağlanan herhangi bir modül, güvenlik riski oluşturabilir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.